Actualité

  • Étude : l’usage de l’IA en radiologie modifie l’évaluation de la faute médicale (Nature Health)

    Publiée le 10 mars 2026 dans Nature Health, leur étude* indique qu’une double lecture (avant et après l’IA) diminue significativement le risque que le radiologue soit jugé fautif.

    L’intégration de l’intelligence artificielle en radiologie s’accélère, avec des outils capables d’analyser des images médicales et de signaler des anomalies, comme des hémorragies cérébrales sur scanner. Si ces systèmes sont principalement évalués sur leurs performances diagnostiques, leur impact sur les pratiques professionnelles et la responsabilité médicale reste encore peu documenté.

    A l’ère de l’interaction radiologues et algorithmes

    Dans ce contexte, l’usage concret de l’IA — notamment le moment où elle intervient dans l’interprétation des images — pourrait influencer la manière dont une erreur est jugée. Cette question est d’autant plus centrale que les décisions médicales reposent de plus en plus sur une interaction entre le radiologue et des systèmes algorithmiques.

    Des chercheurs du Penn State College of Medicine, de l’université Brown et de Seton Hall ont donc mené une expérience auprès de 282 participants recrutés aux États-Unis, considérés comme des jurés fictifs. Chaque participant devait évaluer un cas hypothétique de faute médicale impliquant un radiologue.

    Dans ce scénario, un patient subissait des lésions cérébrales irréversibles après qu’une hémorragie n’a pas été détectée sur un scanner, alors qu’un système d’intelligence artificielle avait correctement signalé l’anomalie.

    Deux conditions étaient testées. Dans la première, le radiologue interprétait l’image une seule fois après avoir pris connaissance de l’analyse de l’IA. Dans la seconde, il réalisait une double lecture : une première sans IA, puis une seconde après avoir consulté le résultat de l’IA. Les participants devaient indiquer si le radiologue avait respecté son obligation de diligence (« duty of care »), en répondant par oui ou non.

    Les résultats de leur travail ont été publié le 10 mars dans Nature Health

    Résultats : une probabilité de mise en cause plus élevée en cas de lecture unique

    • 74,7 % des participants jugent le radiologue responsable lorsqu’il interprète le scanner une seule fois après l’avis de l’IA
    • 52,9 % le jugent responsable lorsqu’il réalise une double lecture (avant puis après l’IA) ; une différence statistiquement significative, avec un risque multiplié par 2,6) en cas de lecture unique.

    Ces résultats suggèrent que la manière d’intégrer l’IA dans le workflow en radiologie pourrait devenir un levier de gestion du risque médico-légal. En pratique, des protocoles de double lecture — avant puis après l’avis de l’IA — pourraient être privilégiés pour sécuriser la prise de décision.

    Suivre l’IA pour se protéger…

    Les auteurs de l’étude alertent également sur un possible effet de bord : « Les cliniciens pourraient se sentir incités à suivre les recommandations de l’IA afin de réduire leur exposition juridique, même lorsque leur jugement clinique pourrait les conduire à une conclusion différente ». Une telle évolution pourrait générer une augmentation des examens complémentaires, des coûts de santé et de l’anxiété chez les patients.

    Menée aux États-Unis, où les jurys populaires jouent un rôle central, cette étude ne reflète certes pas directement le fonctionnement de la justice française, davantage fondée sur l’expertise médicale. Elle met néanmoins en lumière un enjeu appelé à se poser dans tous les systèmes de santé : la place de l’IA dans la définition du standard de soin, et les conditions de son intégration dans les pratiques cliniques.

    * The radiologist–AI workflow and the risk of medical malpractice claims.

    Bernstein, M.H., Sheppard, B., Bruno, M.A. et al.

    Nat. Health (2026). https://doi.org/10.1038/s44360-026-00085-2

    https://www.nature.com/articles/s44360-026-00085-2
     

  • Roche déploie une « AI factory » avec NVIDIA pour accélérer le développement de médicaments

    L’IA comme capacité industrielle intégrée

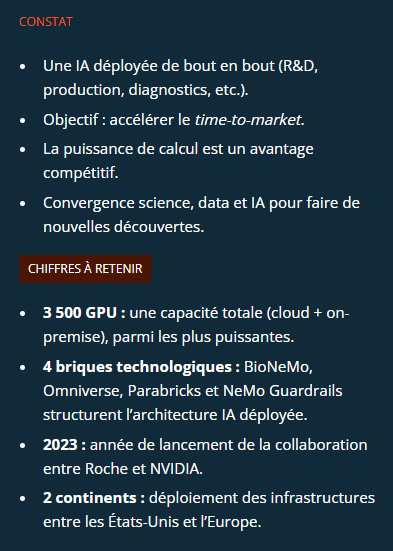
    Avec cet investissement, Roche déclare que son parc combiné de GPU (entre infrastructures on-premise et cloud) dépasse désormais “3 500 GPU Blackwell.”

    Roche présente cet ensemble comme la plus grande capacité annoncée de ce type dans l’industrie pharmaceutique.

    L’objectif est d’accélérer le développement de solutions de diagnostic et de traitements, en intégrant l’IA sur l’ensemble de la chaîne de valeur, de la découverte à la commercialisation.

    Une infrastructure IA pour concevoir des modèles prédictifs et raccourcir les délais de R&D

    Cette annonce s’inscrit dans la continuité du partenariat stratégique noué entre Roche et NVIDIA en 2023. Pour le laboratoire, cette montée en puissance des capacités de calcul doit soutenir une organisation de santé “AI-accelerated”, c’est-à-dire structurée autour d’usages de l’IA à grande échelle.

    Selon Wafaa Mamilli, directrice digitale et technologique de Roche, l’AI factory doit associer puissance de calcul et expertise scientifique afin d’intégrer l’IA sur toute la chaîne, de la découverte au développement, en passant par la production et la mise sur le marché. Mais aussi de concevoir des “modèles prédictifs plus sophistiqués” et de réduire le “délai entre découverte biologique et développement d’un médicament”.

    La capacité de calcul est désormais un actif stratégique

    Roche présente son AI factory comme une plateforme de calcul intensif destinée à soutenir sa transformation numérique. Pour ce faire l’entreprise s’appuie sur un ensemble de briques technologiques, ce choix traduit une volonté d’industrialisation via la standardisation des outils

    • En recherche et développement, le groupe s’appuie sur la plateforme NVIDIA BioNeMo pour alimenter son dispositif “Lab-in-the-Loop”, qui relie expériences de biologie et de chimie à ses modèles d’IA. L’objectif est de permettre aux équipes scientifiques de tester davantage d’hypothèses, à plus grande échelle.
    • Dans l’industrie, Roche utilise des jumeaux numériques de lignes de production, construits à partir des bibliothèques NVIDIA Omniverse, pour optimiser les procédés et la conception des usines.
    • Dans le diagnostic, le calcul accéléré et le logiciel NVIDIA Parabricks sont mobilisés pour traiter de grands volumes de données. En pathologie numérique, ces technologies doivent permettre l’analyse d’un grand nombre d’images afin d’identifier des signaux de maladie peu visibles.
    • En santé numérique, Roche indique aussi recourir à NVIDIA NeMo Guardrails pour encadrer des agents conversationnels présentés comme adaptés à des usages de santé.

    Cette diversité d’applications traduit un élargissement de l’IA au-delà de la R&D, vers des fonctions opérationnelles et cliniques. Roche relie directement cette infrastructure à ses objectifs : accélérer la découverte, améliorer l’efficacité des essais cliniques, et exploiter les données à grande échelle.

    Le passage à une pharma structurée par les capacités computationnelles

    L’augmentation de la capacité de calcul doit permettre de tester davantage d’hypothèses, de recourir plus largement à la simulation et d’automatiser une partie des analyses.

    Puissance industrielle, leadership technologique, attractivité de talents … En affirmant disposer de la plus grande capacité annoncée de ce type dans l’industrie pharmaceutique, Roche envoie un signal positif au marché, celui d’un avantage compétitif.

    Cette évolution redéfinit le laboratoire pharmaceutique, qui ne repose plus uniquement sur l’expérimentation, mais aussi sur des capacités computationnelles.

    Le groupe rappelle que, dans sa stratégie, l’IA est conçue comme une capacité destinée à “compléter l’expertise humaine”.

    @Health & Tech Intelligence

  • Cybermenace 2025 : 3 586 événements traités par l’ANSSI, la santé 3e secteur ciblé avec 10 % des interventions

    Publié en mars, le Panorama de la cybermenace 2025 de l’Agence nationale de la sécurité des systèmes d’information (de l’ANSSI) confirme une pression cyber élevée et stable sur les organisations françaises. Dans ce contexte, la santé s’impose comme le troisième secteur le plus exposé, concentrant 10 % des interventions de l’agence.

    Le classement sectoriel reste dominé par l’éducation et la recherche (34 %), suivies des ministères et collectivités territoriales (24 %), devant la santé (10 %) et les télécommunications (9 %).

    Les modes opératoires observés en 2025 s’inscrivent dans la continuité des années précédentes. L’ANSSI associe les principales menaces à des acteurs liés à la Russie et à la Chine, engagés dans des logiques d’espionnage ou de pré-positionnement.

    Dans un contexte géopolitique tendu, ces acteurs poursuivent leurs activités de collecte de renseignement stratégique. Les infrastructures critiques, notamment dans les secteurs des télécommunications et de l’énergie, restent des cibles privilégiées, y compris dans des logiques de sabotage.

    60 % des revendications de fuite seraient infondées

    L’année 2025 se caractérise par une progression des activités cybercriminelles. L’ANSSI recense 128 attaques par rançongiciel ainsi que 196 incidents d’exfiltration de données, souvent liés entre eux.

    Sur 460 événements signalés comme des fuites potentielles, seuls 42 % correspondent à des fuites avérées. Plus de 60 % des revendications de vol de données formulées par les cybercriminels sont jugées infondées ou exagérées.

    Si le vol de données ne constitue pas toujours une source de gains significatifs pour les attaquants, il engendre des coûts importants pour les organisations, en particulier en matière de gestion de crise et de remédiation.

    Brouillage des frontières et nouveaux leviers d’attaque

    Le panorama met en évidence un rapprochement entre acteurs étatiques et cybercriminels. Le partage de capacités et l’adoption de pratiques communes contribuent à brouiller les distinctions traditionnelles, rendant les opérations plus difficiles à attribuer. Parallèlement, les équipements de bordure  (pare-feu, VPN) demeurent des vecteurs d’attaque privilégiés en raison de vulnérabilités récurrentes.

    L’ANSSI souligne également l’impact de l’intelligence artificielle générative, qui abaisse les barrières techniques pour des attaquants moins expérimentés et contribue à intensifier la menace globale.

    La santé, une infrastructure critique

    La préparation des organisations au cœur de la résilience

    Avec 10 % des incidents traités, le secteur de la santé se positionne comme la troisième cible des cyberattaques en France. Les systèmes d’information hospitaliers sont particulièrement exposés, avec des conséquences potentielles sur la continuité des soins.

    Cette exposition s’inscrit dans un contexte plus large de vulnérabilité des infrastructures critiques. L’ANSSI appelle à une application stricte des mesures de sécurité de base pour renforcer la résilience des établissements de santé.

    NIS 2 et Cyber Resilience Act, un cadre à mettre en œuvre

    Face à cette menace persistante, l’ANSSI insiste sur l’importance du cadre réglementaire en cours de déploiement, notamment la directive NIS 2 et le Cyber Resilience Act. La mise en œuvre effective des exigences de sécurité prévues par ces textes constitue un levier immédiat pour réduire l’exposition des organisations, y compris dans le secteur de la santé.

    Une évolution vers des actions plus destructrices et coordonnées

    Enfin, l’agence alerte sur l’évolution des menaces à moyen terme. La fin de l’année 2025 a été marquée par des attaques coordonnées et destructrices contre les infrastructures électriques en Pologne. Cet épisode alimente le scénario d’une montée des attaques hybrides à horizon 2030, combinant cyberattaques et actions déstabilisatrices avec des effets directs sur les infrastructures critiques.

    Dans cette perspective, le panorama 2025 vise à documenter les dynamiques en cours et à encourager l’anticipation, alors que la capacité à prévenir et contenir ces attaques repose en grande partie sur le niveau de préparation des organisations.

  • Accès aux soins : vers des plateformes de matching patients-médecins dopées à l’IA pour réduire les délais de rendez-vous

    Dans une analyse des opportunités de ROI de l’IA en santé, Kristin Myers (MPH, vice-présidente exécutive et directrice du numérique et CDO de Northwell Health) met en avant les cas d’usage liés à l’accès aux soins et à l’orientation des patients comme des leviers opérationnels d’efficience pour les systèmes de santé.

    Repenser la recherche de médecins à l’ère des outils numériques

    Lorsqu’un patient reçoit une recommandation pour consulter un cardiologue, il se tourne de plus en plus vers des outils numériques pour identifier un praticien. Moteurs de recherche généralistes ou agents conversationnels sont désormais utilisés pour orienter ce choix, en l’absence de dispositifs intégrés au système de soins.

    Ce mode de recherche, fragmenté, met en évidence les limites actuelles des plateformes de type “trouver un médecin”, souvent jugées peu ergonomiques et peu efficaces pour répondre rapidement à un besoin de consultation spécialisée.

    Face à ce constat, certains acteurs travaillent à refondre cette expérience en développant des solutions capables de faire correspondre automatiquement les patients avec les médecins adaptés à leur besoin. L’objectif est double : identifier rapidement le bon professionnel et proposer une prise de rendez-vous en ligne dans un délai réduit.

    Ces dispositifs reposeraient sur des logiques d’appariement intégrant plusieurs paramètres : spécialité, disponibilité, localisation, voire caractéristiques du patient. L’intégration directe de la planification en ligne vise à limiter les frictions dans le parcours et à accélérer l’accès effectif à la consultation.

    L’IA comme levier de ROI dans les systèmes de santé

    Ces initiatives s’inscrivent dans une dynamique plus large identifiée par Kristin Myers, qui souligne que les opportunités de retour sur investissement de l’IA en santé se concentrent sur des cas d’usage opérationnels et mesurables.

    Parmi eux, l’amélioration de l’accès aux soins figure en bonne place, aux côtés de la réduction des tâches administratives et de l’optimisation des flux patients.

    L’appariement automatisé entre patients et praticiens répond directement à ces enjeux : en orientant plus rapidement les patients vers les professionnels disponibles, il permet de limiter les délais de prise en charge, d’optimiser les taux d’occupation des agendas médicaux et de réduire les pertes liées aux rendez-vous non honorés ou mal orientés.

    Cette approche s’inscrit dans une logique d’efficience globale, où l’IA ne se limite pas à un rôle d’assistance individuelle, mais agit sur l’organisation même des parcours de soins.

    Des interfaces encore trop complexes pour les patients

    L’un des freins identifiés reste la qualité des interfaces actuelles. Les outils de recherche de médecins sont souvent perçus comme complexes, peu intuitifs et insuffisamment personnalisés. Cette expérience dégradée constitue un point de friction majeur dans l’accès aux soins.

    L’usage de l’IA pourrait permettre de simplifier ces interfaces, en proposant des recommandations contextualisées et en réduisant le nombre d’étapes nécessaires pour obtenir un rendez-vous. L’enjeu est d’aboutir à des parcours fluides, proches des standards des plateformes numériques grand public.

  • DocMorris combine cloud, IA et expertise santé dans un partenariat avec Google

    DocMorris AG a annoncé, ce jeudi 19 mars, un partenariat avec Google destiné à accélérer sa transformation « AI-first ». Le groupe suisse, présent dans la pharmacie en ligne, la télémédecine et les marketplaces santé, veut s’appuyer sur les capacités d’intelligence artificielle de Google et sur son infrastructure cloud pour faire évoluer sa plateforme de santé numérique en Europe.

    L’accord prévoit de combiner l’expertise santé et pharmaceutique de DocMorris avec plusieurs briques technologiques de Google, dont Google Cloud, les modèles Gemini, Google Workspace, Google Ads et Google for Health.

    Dans le communiqué, DocMorris présente cette transformation comme un moyen “de donner aux patients un accès direct et sécurisé à leur parcours de santé”, dans un “environnement personnalisé”.

    DocMorris vise une plateforme de santé intégrée du symptôme à l’ordonnance

    Ce partenariat dépasse une simple migration technologique, il révèle une stratégie de transformation où l’IA devient la porte d’entrée du parcours de soin. En intégrant toute la chaîne (du symptôme à l’ordonnance) DocMorris cherche à se positionner comme une plateforme de santé complète, capable de capter la relation patient dès le premier besoin. L’enjeu est double : améliorer l’expérience et la productivité grâce à l’IA, et construire un avantage compétitif durable fondé sur la donnée, la personnalisation.

    Gemini, Health Connect et IA conversationnelle au cœur de l’offre

    • Premier axe du partenariat : la création d’un compagnon santé numérique personnalisé. DocMorris indique vouloir s’appuyer sur les modèles Gemini ainsi que sur des produits Google comme YouTube et Health Connect pour accompagner les patients et consommateurs dès l’apparition des symptômes, jusqu’à la délivrance d’une ordonnance électronique, avec un suivi de bout en bout.
    • Deuxième chantier : l’amélioration de la pharmacie en ligne. DocMorris prévoit de déployer des interfaces conversationnelles pour proposer des expériences d’achat personnalisées à ses 11 millions de clients actifs.
    • Le partenariat inclut aussi un volet de productivité interne. Le groupe entend déployer Google Workspace avec Gemini et des agents d’IA afin d’améliorer l’efficacité opérationnelle dans ses différents marchés européens.

    L’un des volets de l’accord porte sur l’infrastructure. DocMorris annonce la migration de l’ensemble de son système d’information vers Google Cloud. Le groupe précise que les données de santé à caractère personnel seront traitées dans des centres de données situés dans l’Union européenne et selon des standards de sécurité élevés.

    DocMorris précise que l’accord repose sur une collaboration entre plusieurs équipes de Google, notamment Google Ads, Google Cloud et Google for Health.

    Un groupe européen aux positions établies

    Basé en Suisse, DocMorris AG opère avec plusieurs marques en Allemagne et dans d’autres pays européens. Ses livraisons sont assurées principalement depuis son centre logistique automatisé de Heerlen, aux Pays-Bas. Sa filiale TeleClinic est présentée comme la plus grande plateforme de télémédecine en Allemagne, avec plus de 6 000 médecins connectés. Le groupe exploite aussi des marketplaces de produits de santé et de soins personnels en Europe du Sud.

    En 2025, DocMorris a enregistré un chiffre d’affaires externe de 1,186 milliard de francs suisses, avec plus de 12 millions de clients actifs.

  • Le dépistage de la myopie via smartphone validé cliniquement en Chine

    La myopie, enjeu croissant en Asie

    La myopie est un problème de santé publique croissant, particulièrement en Asie où elle touche des proportions élevées chez les jeunes.

    Les méthodes conventionnelles nécessitent équipements coûteux et personnel spécialisé, limitant le dépistage en zones rurales.

    La plateforme smartphone chinoise

    Équipe pluricentrique en Chine (Tianjin Key Lab/Tianjin Medical Univ. Eye Hosp., Shanghai, Hong Kong) a développé un dépistage myopique sur smartphone, compatible télémédecine/mHealth aux caractéristiques suivantes :

    • Exclusivement smartphone : caméra frontale + écran pour paramètres réfractifs.
    • Algorithme embarqué : sphère, cylindre, axe astigmatique sans matériel externe.
    • Accessible/extensible : usage domestique ou dépistage de masse.

    Les performances cliniques

    Étude prospective sur 230 volontaires (460 yeux) vs référence-étalon optométriste, récemment publiée dans Frontiers Bioeng. Biotech montre :

    • Une aire sous la courbe (AUC) de  0,973 (erreurs légères)  et de 0,986 (erreurs sévères).
    • Déviations excellentes par rapport à la référence-étalon : 0,11 D (sphère), 4,72° (axe).

    Les perspectives

    Cette solution mobile atteint une précision quasi-clinique, ouvrant dépistage de masse en zones à ressources limitées face au fardeau croissant des troubles visuels en Asie.


  • Étude : les assistants médicaux IA peu fiables pour les utilisateurs (grand public)

    L’interaction humain-IA limite les bénéfices

    Les modèles de langage atteignent aujourd’hui des hauts scores sur certains examens médicaux. Mais cette performance algorithmique ne se traduit pas nécessairement par une amélioration des décisions de santé lorsqu’ils sont utilisés par des non-professionnels.

    Une étude randomisée publiée en février 2026 dans Nature Medicine par (affiliés à l’University of Oxford), s’est penchée sur cette question. Elle examine si des LLM peuvent aider le grand public à identifier une pathologie et à décider du niveau de prise en charge approprié dans des situations médicales courantes.

    Résultat : malgré des performances élevées lorsqu’ils sont testés seuls, les modèles n’améliorent pas les décisions des utilisateurs et peuvent même réduire leur capacité à identifier correctement les causes possibles d’un problème de santé.

    Un protocole expérimental avec 1 298 participants

    L’étude repose sur une expérimentation contrôlée menée auprès de 1 298 adultes vivant au Royaume-Uni. Les participants ont été répartis aléatoirement en quatre groupes :

    • trois groupes disposant d’une assistance par LLM (GPT-4o, Llama 3 ou Command R+) ;
    • un groupe contrôle utilisant les ressources habituelles (recherche Internet, connaissances personnelles).

    Chaque participant devait analyser deux scénarios médicaux inspirés de situations de la vie courante. Dix vignettes cliniques avaient été élaborées par trois médecins, puis validées par quatre autres praticiens afin d’établir :

    • le niveau de prise en charge approprié (de l’autosoins à l’appel d’une ambulance) ;
    • une liste de diagnostics possibles servant de référence.

    Au total, 2 400 interactions ont été collectées entre août et octobre 2024.

    Des modèles performants… lorsqu’ils sont testés seuls

    Lorsqu’ils reçoivent directement les scénarios et les questions, les modèles affichent des résultats élevés :

    • identification d’au moins une pathologie pertinente dans 90,8 % à 99,2 % des cas selon les modèles ;
    • recommandation correcte du niveau de prise en charge dans 48,8 % à 64,7 % des cas.

    Avec des utilisateurs, les performances chutent

    La situation change lorsque des participants utilisent ces modèles pour s’aider à décider. Les résultats montrent que les utilisateurs assistés par LLM :

    • identifient correctement une pathologie pertinente dans moins de 34,5 % des cas ;
    • choisissent la bonne prise en charge dans moins de 44,2 % des cas.

    Sur l’identification des pathologies, ils font même moins bien que le groupe contrôle, qui utilisait simplement des recherches en ligne ou ses propres connaissances. Les participants du groupe contrôle avaient 1,76 fois plus de chances d’identifier une pathologie pertinente que ceux utilisant un LLM.

    Les difficultés proviennent des interactions humain-IA

    L’analyse des conversations entre utilisateurs et modèles met en évidence plusieurs mécanismes expliquant ces résultats.

    Informations incomplètes

    Dans plus de la moitié des interactions analysées, les utilisateurs n’ont pas fourni suffisamment d’informations dès leur premier message pour permettre au modèle d’identifier correctement la situation. Ce problème rappelle une difficulté bien connue des consultations médicales : les patients ne savent pas toujours quels symptômes sont pertinents à mentionner.

    Difficulté à interpréter les suggestions

    Au cours des échanges, les modèles proposent en moyenne 2,21 diagnostics possibles, mais seuls 34 % sont corrects. Les participants peinent ensuite à distinguer les hypothèses pertinentes et ne retiennent qu’une partie des suggestions dans leurs réponses finales.

    Réponses incohérentes ou contextuellement incorrectes

    Certaines interactions révèlent aussi des erreurs de contextualisation :

    • numéros d’urgence incorrects selon les pays ;
    • conseils contradictoires pour des symptômes similaires ;
    • focalisation sur un détail secondaire du message utilisateur.

    Ces variations rendent difficile la construction d’un modèle mental fiable du comportement de l’IA.

    Les chercheurs appellent à développer des LLM capables de guider les patients dans la description de leurs symptômes

    Pour les auteurs, ces résultats montrent que la principale limite des assistants médicaux basés sur des LLM ne réside pas seulement dans leurs connaissances médicales, mais dans leur capacité à interagir avec des utilisateurs non experts.

    Trois axes de recherche sont identifiés :

    • améliorer la manière dont les modèles communiquent leurs recommandations ;
    • développer des systèmes capables de guider les utilisateurs pour collecter les informations cliniques pertinentes ;
    • réduire la sensibilité des modèles aux variations mineures dans les requêtes.

    Les chercheurs recommandent donc de compléter les évaluations techniques par des tests systématiques avec des utilisateurs réels avant toute mise à disposition d’assistants médicaux au grand public. Avec plusieurs millions d’utilisateurs consultant déjà des chatbots pour des questions de santé, ces travaux suggèrent que la fiabilité des interactions humain-IA devra devenir un critère dans l’évaluation et la régulation des outils d’IA médicale.

    *Reliability of LLMs as medical assistants for the general public: a randomized preregistered study

  • Comment l’arsenal réglementaire français et européen redessine la cybersécurité à l’hôpital à l’ère de l’IA

    Un “millefeuille” réglementaire français devenu indispensable

    Avant d’explorer la succession de textes qui s’empilent aujourd’hui sur le bureau des DSI, il est fondamental de rappeler le socle légal indéboulonnable qui régit le numérique en santé en France : le Code de la santé publique (CSP), couplé à la PGSSI-S (pour “Politique générale de sécurité des systèmes d’information de santé). C’est ce binôme qui transforme les recommandations en obligations. L’article L. 1111-8-2 du CSP impose par exemple à tout hôpital de déclarer sans délai le moindre incident cyber grave via le portail gouvernemental CERT Santé. La PGSSI-S, gérée par l’Agence du numérique en santé (ANS), édicte quant à elle des référentiels opposables, rendant juridiquement contraignantes des pratiques telles que l’authentification forte des soignants via Pro Santé Connect.

    Sur ce socle s’est construite, au fil des années, une architecture de protection de plus en plus dense. En observant cette sédimentation réglementaire de la plus récente à la plus ancienne, on perçoit le passage d’une logique de silo à une vision globale de la résilience de l’État.

    Une toute nouvelle stratégie nationale :

    Tout en haut de la pile, la nouvelle Stratégie nationale de cybersécurité (SNC) 2026-2030, pilotée par le SGDSN, fixe le cap actuel. Elle acte la fin de la naïveté technologique en encourageant l’adoption de solutions souveraines, notamment le déploiement de l’IA défensive (analyse comportementale) pour anticiper les signaux faibles. Elle sanctuarise également le soin en imposant des exercices de gestion de crise cyber standardisés au sein des Groupements Hospitaliers de Territoire (GHT).

    Cette vision stratégique coïncide avec la déclinaison nationale de la directive européenne NIS2 (entrée en application fin 2024/début 2025). Transposée dans le droit français, elle propulse la grande majorité des CHU, CH et cliniques privées au rang d’”entités Essentielles” (EE) ou “entités importantes” (EI). Ce changement de statut les soumet de facto à un contrôle beaucoup plus coercitif de l’ANSSI.

    Le programme CaRE, bras armé financier du gouvernement depuis 2023 :

    Pour aider les établissements à absorber ce choc réglementaire récent, l’État a lancé fin 2023 le programme CaRE (pour “cybersécurité, accélération et résilience des établissements”). Il s’agit du bras armé financier du gouvernement. Cependant, ces subventions sont conditionnées à des résultats tangibles : la réalisation d’audits de remédiation rigoureux, notamment sur la sécurisation de l’annuaire central, et l’obligation d’installer des sauvegardes déconnectées et immuables, l’ultime bouée de sauvetage permettant de reconstruire un système d’information frappé par un ransomware.

    En redescendant dans la chronologie, on retrouve la “certification HDS (hébergeur de données de santé)”, encadrée par l’article L. 1111-8 du CSP depuis 2018 et considérablement durcie récemment. Cette obligation absolue garantit que tout hôpital externalisant ses données, ou utilisant des modèles d’IA en cloud, fasse appel à un prestataire certifié offrant des garanties de souveraineté pour contrer les lois extraterritoriales (comme le Cloud Act américain).

    Enfin, la fondation historique de cette doctrine de défense reste la loi de programmation militaire (LPM) de 2013. C’est elle qui a été la première a désigné secrètement certains hôpitaux névralgiques comme “opérateurs d’importance vitale (OIV)”. Elle a instauré le niveau de sécurité maximal : obligation d’isoler les systèmes d’information d’importance vitale (SIIV), de déployer des sondes de détection qualifiées et de se soumettre à des audits étatiques intrusifs.

    Des défis de la mise en œuvre hospitalière qui persiste :

    Si ce bouclier réglementaire est parfait sur le papier, son atterrissage dans la réalité hospitalière relève du parcours du combattant. La mise en conformité se heurte à des obstacles structurels profonds.

    1️⃣ Premièrement, la dette technique des hôpitaux est colossale. Comme le souligne régulièrement la Fédération hospitalière de France (FHF) et les panoramas de la cybermenace de l’Anssi, les établissements de santé abritent une multitude d’équipements vieillissants. De nombreux dispositifs médicaux lourds (IRM, scanners) fonctionnent sur des systèmes d’exploitation obsolètes (comme d’anciennes versions de Windows) qui ne sont plus mis à jour par leurs fabricants. Il est techniquement impossible d’y appliquer les patchs de sécurité exigés par la réglementation, obligeant les DSI à créer des micro-réseaux isolés (cloisonnement), une opération extrêmement complexe et coûteuse.

    2️⃣ Deuxièmement, la crise des ressources humaines frappe la cybersécurité de plein fouet. L’Observatoire des métiers de la cybersécurité de l’Anssi documente une pénurie nationale d’experts, particulièrement aiguë dans le secteur public. Les grilles salariales de la fonction publique hospitalière peinent à concurrencer les offres du secteur privé (banques, industries). Les hôpitaux se retrouvent donc à devoir gérer des exigences dignes d’infrastructures critiques (LPM, NIS2) avec des équipes informatiques souvent sous-dimensionnées.

    3️⃣ Enfin, le financement reste le nerf de la guerre. Si le programme CaRE a débloqué des fonds (environ 250 millions d’euros initiaux), les rapports parlementaires – comme “La sécurité informatique des établissements de santé” de la Cour des comptes – et les retours de la FHF soulignent que ces montants couvrent à peine les investissements initiaux liés à l’achat de sondes ou d’audits. Les coûts de fonctionnement annuels induits par ces nouvelles architectures de sécurité (licences, maintien en conditions de sécurité, astreintes 24/7) pèsent lourdement sur des budgets hospitaliers déjà structurellement déficitaires.

    Vers un “Security by design” obligatoire en Europe

    Au-delà du cadre national, l’Union européenne impose une harmonisation stricte pour garantir la résilience systémique du continent. Si la directive NIS2 fait planer la menace de sanctions financières et pénales sur les directeurs d’hôpitaux en cas de négligence, l’Europe agit aussi à la source. Le règlement européen sur les dispositifs médicaux (MDR) oblige les fabricants d’équipements connectés (scanners, monitoring) à intégrer la cybersécurité dès leur conception (Security by design). La charge ne repose plus uniquement sur les hôpitaux ; c’est l’ensemble de la chaîne d’approvisionnement logicielle et matérielle qui est mise sous pression.

    L’enjeu se déplace aujourd’hui vers les algorithmes. Avec l’AI Act, les intelligences artificielles médicales (aide au diagnostic, robotique) sont catégorisées “à haut risque”. Les établissements doivent impérativement “auditer” ces systèmes pour prévenir les attaques visant à manipuler les algorithmes (Data Poisoning). Cette sécurisation est d’autant plus vitale avec le déploiement de l’Espace européen des données de santé (EEDS). Son ambition de partage transfrontalier des dossiers médicaux reposera intégralement sur la robustesse cyber de chaque hôpital membre, transformant la cybersécurité locale en un impératif continental.

  • Hôpitaux français et menaces cyber : état des lieux d’un secteur dans l’œil du cyclone

    Les bénéfices-risques de la numérisation de l’hôpital

    Si la révolution technologique est indispensable pour l’avenir des établissements de santé, elle s’accompagne d’une vulnérabilité vertigineuse que l’actualité ne cesse de nous rappeler avec brutalité. L’année 2026 est déjà marquée par une série noire sans précédent pour la protection des données médicales. La dernière en date a été constatée le 3 mars 2026, jour où la plateforme Bioserveur, appartenant au groupe Dedalus, a subi une cyberattaque critique, entraînant la fuite et la publication de 2 200 dossiers patients sur le dark net. Mais cet incident dramatique fait lui-même suite à une attaque de plus grande envergure survenue quelques jours plus tôt : le piratage massif des logiciels de Cegedim Santé, à la fin du mois de février. Avec un bilan estimé à près de 15 millions de patients touchés et l’exposition de données personnelles et médicales particulièrement sensibles (notamment via les zones de “commentaires libres” des praticiens), l’affaire Cegedim agit comme un électrochoc. Elle prouve que la menace n’est plus seulement théorique ou circonscrite, mais qu’elle revêt désormais une dimension systémique pour l’ensemble du parcours de soins en ville comme à l’hôpital.

    Face à cette urgence, il est impératif de dresser un état des lieux lucide de la cybersécurité dans le secteur de la santé en France. Notre étude propose d’analyser cette situation complexe en mettant en balance les bénéfices incontestables et vitaux de la numérisation de nos hôpitaux avec le sombre revers de la médaille : une surface d’attaque démultipliée par l’hyper-connectivité, le poids de la dette technique, et l’ombre grandissante d’attaques de plus en plus sophistiquées, désormais propulsées par l’intelligence artificielle.

    Les gains incontestables permis par l’hôpital connecté

    Avant d’explorer les failles du système, il est fondamental de rappeler que la numérisation des hôpitaux n’est pas un gadget technologique, mais une nécessité absolue pour la qualité et la sécurité des soins. L’hôpital connecté sauve des vies au quotidien grâce à des avancées majeures :

    • le dossier patient informatisé (DPI) : véritable colonne vertébrale de l’hôpital, il centralise l’historique médical complet, ce qui permet d’éviter les erreurs de diagnostic, les redondances d’examens et les interactions médicamenteuses dangereuses ;

    • la télémédecine : elle repousse les murs de l’établissement, offrant un suivi à distance continu et palliant le manque de spécialistes dans certains territoires, dont les déserts médicaux ;

    • La fluidité de la prise en charge : L’automatisation des flux optimise le parcours du patient, de la fluidité des admissions aux urgences jusqu’à la gestion des lits et la facturation.

    C’est précisément parce que cet écosystème connecté est devenu le cœur battant de la médecine moderne que sa fragilité face aux cybermenaces représente un danger critique.

    Les risques cyber comme revers de la médaille

    Si la technologie sauve des vies, elle expose paradoxalement les établissements de santé à un risque systémique. La numérisation massive s’est souvent faite dans l’urgence, se heurtant au mur de la “dette technique” : des systèmes d’information vieillissants, des logiciels métiers obsolètes et des architectures réseau parfois rapiécées. Cette situation critique s’explique par des contraintes propres au milieu médical. D’abord, un hôpital fonctionne 24h/24 et 7j/7 : il est extrêmement complexe d’isoler des serveurs ou de mettre le système « hors ligne » pour déployer des correctifs de sécurité sans paralyser la prise en charge. Ensuite, le matériel biomédical vital (IRM, scanners, moniteurs) possède un cycle de vie de 10 à 15 ans. Ces équipements très coûteux tournent souvent sur des systèmes d’exploitation devenus obsolètes (comme d’anciennes versions de Windows, comme l’ont montré des études de Forescout) qu’il est formellement interdit de mettre à jour sous peine de perdre la certification médicale du constructeur. Enfin, les budgets et les ressources humaines alloués à l’informatique ont longtemps été les parents pauvres face aux urgences purement cliniques.

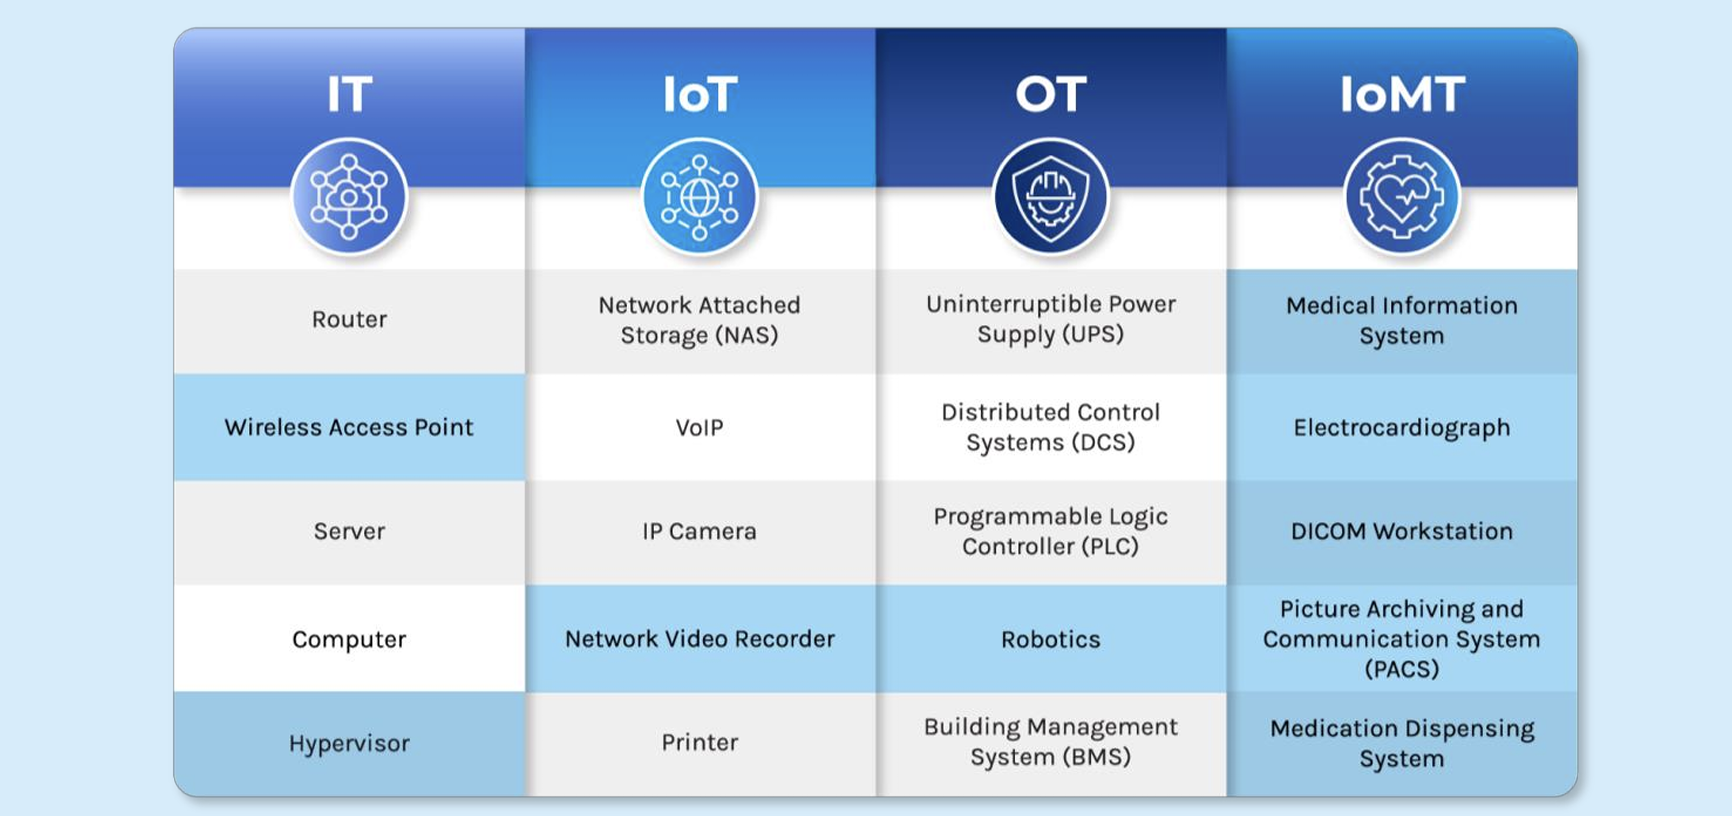
    Les outils numériques les plus risqués par catégorie - @Forescout
    En 2024, les dispositifs médicaux connectés (IoMT) comme les systèmes d’information et les électrocardiographes figuraient parmi les équipements les plus vulnérables des hôpitaux. – @Forescout

    Cette combinaison explosive d’hyper-connectivité et de dette technique a considérablement élargi la surface d’attaque des hôpitaux.

    Aujourd’hui, les cybercriminels ne s’attaquent plus frontalement aux systèmes les mieux protégés ; ils exploitent les angles morts. Comme le soulignent certains rapports d’experts, comme le Cyber Security Report 2026 de Check Point, les appareils périphériques non surveillés sont devenus le talon d’Achille des réseaux de santé. Les routeurs, les passerelles VPN, les pare-feu non mis à jour et la myriade de dispositifs médicaux connectés sont souvent dépourvus d’antivirus ou de solutions de surveillance avancées. Silencieux et oubliés, ils servent de plus en plus de base de lancement furtive aux attaquants. Une fois infiltrés via un simple routeur vulnérable, les pirates se déplacent latéralement dans le réseau de l’hôpital, jusqu’à atteindre les serveurs critiques hébergeant les données des patients ou contrôlant les blocs opératoires.

    L’ombre grandissante de l’IA malveillante :                                                                                                                         

    À cette fragilité structurelle s’ajoute une menace d’un genre nouveau, propulsée par l’IA. Bien qu’un article complet sera prochainement consacré à ce sujet complexe, il est crucial de mentionner que les attaquants s’arment désormais de l’IA pour frapper les hôpitaux avec une rapidité et une précision inédites. L’IA permet d’automatiser la recherche de failles sur ces fameux appareils périphériques, mais aussi de générer des campagnes d’ingénierie sociale redoutables. Faux e-mails de la direction indétectables, clonage vocal (vishing) pour tromper le personnel administratif ou les soignants : l’IA abaisse la barrière à l’entrée pour les pirates et augmente drastiquement le taux de réussite des intrusions.

    L’hôpital se retrouve ainsi pris en tenaille entre des équipements médicaux ultra-connectés mais vulnérables, et des attaquants dopés aux nouvelles technologies.

    Avec plusieurs centaines de milliers de cyberattaques en 2025, les établissements de santé dans l’œil du cyclone 

    Les failles techniques et organisationnelles évoquées précédemment se traduisent par un ciblage impitoyable des établissements de soins. Le secteur de la santé est devenu l’une des cibles prioritaires des cybercriminels, comme le démontrent les données du Cyber Security Report 2026 de Check Point :

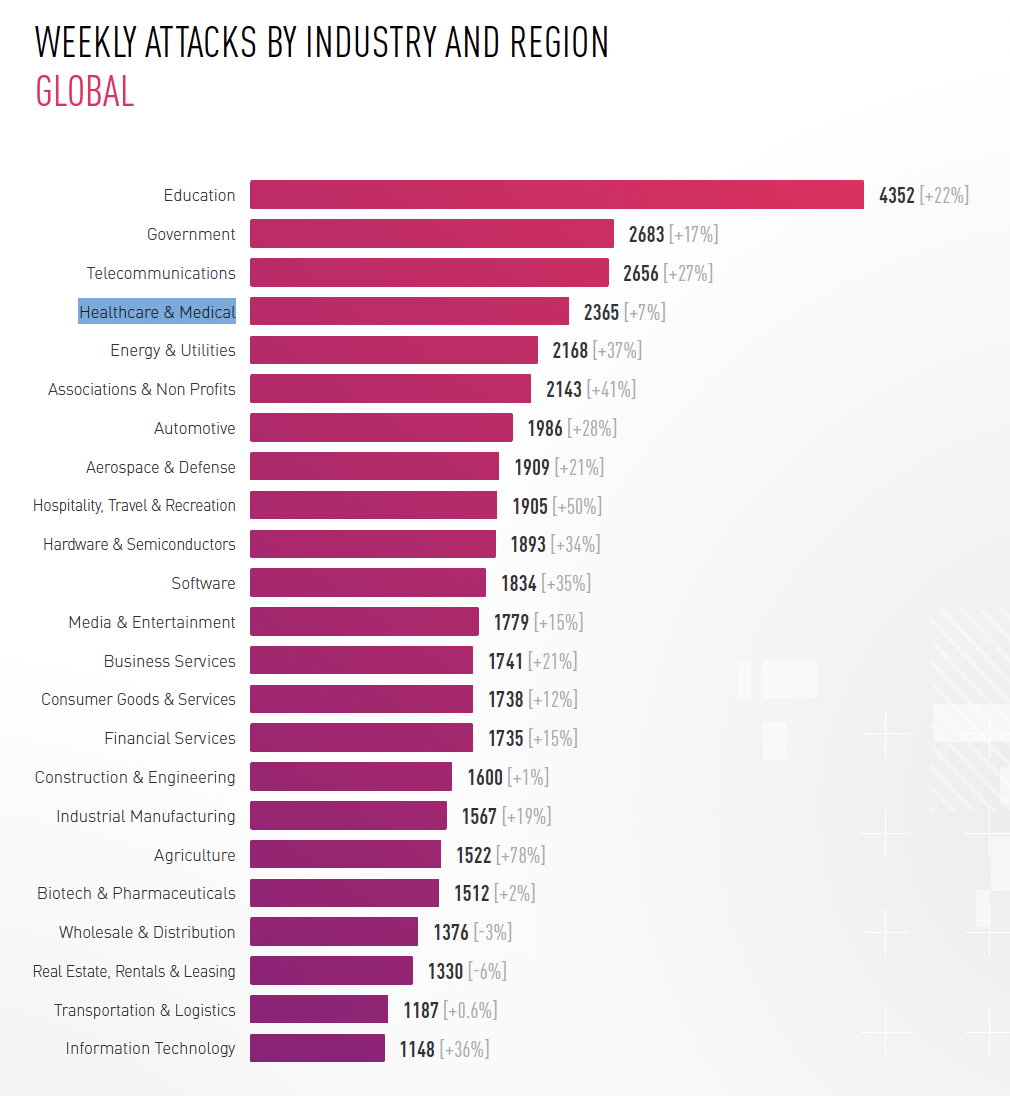
    • À l’échelle mondiale, une organisation du secteur “santé et médical” subit en moyenne 2 365 cyberattaques par semaine, enregistrant une hausse de 7 % par rapport à l’année précédente.

    • Sur le continent européen, la pression est tout aussi colossale avec 1 980 attaques hebdomadaires en moyenne ciblant les infrastructures médicales (soit une augmentation de 8 % sur un an).

    • Le secteur de la santé est particulièrement prisé pour la double-extorsion, représentant à lui seul 8 % de l’ensemble des victimes mondiales de ransomwares.

    Global Average Weekly Cyber Attacks per Organization by Industry, 2025 [% of Change from 2024] - @Check Point
    Global Average Weekly Cyber Attacks per Organization by Industry, 2025 [% of Change from 2024] – @Check Point

    La majorité des cyberattaques impliquent des vols de données :

    L’objectif principal des attaquants est le vol de données hautement sensibles, monnayables à prix d’or. Le CERT-Wavestone souligne d’ailleurs que 71 % des cyberattaques majeures traitées récemment impliquent un vol de données. La menace pèse tout particulièrement sur la chaîne d’approvisionnement des hôpitaux et des cabinets : outre la fuite récente de données de Bioserveur (mars 2026) et de Cegedim (15 millions de patients exposés fin février 2026), le dernier rapport annuel relatif à la cybercriminalité publié par le ministère de l’Intérieur montre que lors de l’année 2024, “les cyberattaques ont eu des répercussions directes sur des secteurs critiques, notamment celui de la santé”.  Pour rappel, cette année avait été marquée par la compromission des prestataires de tiers payant Viamedis et Almerys, touchant les données de plus de 33 millions de Français (numéro de Sécurité sociale, état civil, etc…).

  • Zoom sur l’enquête de l’ANS sur la cybersécurité hospitalière : une prise de conscience forte mais des moyens encore limités

    7 grands enseignements à tirer de l’enquête

    Réalisée au printemps 2025 auprès de 719 dirigeants d’établissements publics et privés, cette étude apporte un éclairage inédit sur la manière dont la gouvernance hospitalière appréhende aujourd’hui le risque cyber.

    L’enquête conduite par l’Agence du numérique en santé, avec le cabinet Occurence, met en évidence sept grands enseignements sur la perception des menaces numériques dans les établissements de santé : un niveau d’incident encore limité mais révélateur de fragilités, une implication croissante des directions, une préparation encore insuffisante face aux attaques, des impacts perçus avant tout sur la continuité des soins, des marges de progression dans la formation et les exercices de crise, des moyens financiers jugés insuffisants et, enfin, un consensus fort en faveur de la mutualisation des expertises cyber à l’échelle territoriale.

    Des incidents encore limités mais révélateurs

    Premier enseignement : les cyber incidents ayant réellement perturbé l’activité hospitalière restent relativement rares. Depuis 2022, 15 % des établissements déclarent avoir subi un incident ayant affecté leur fonctionnement. Cependant, ces situations mettent en lumière un déficit de préparation.

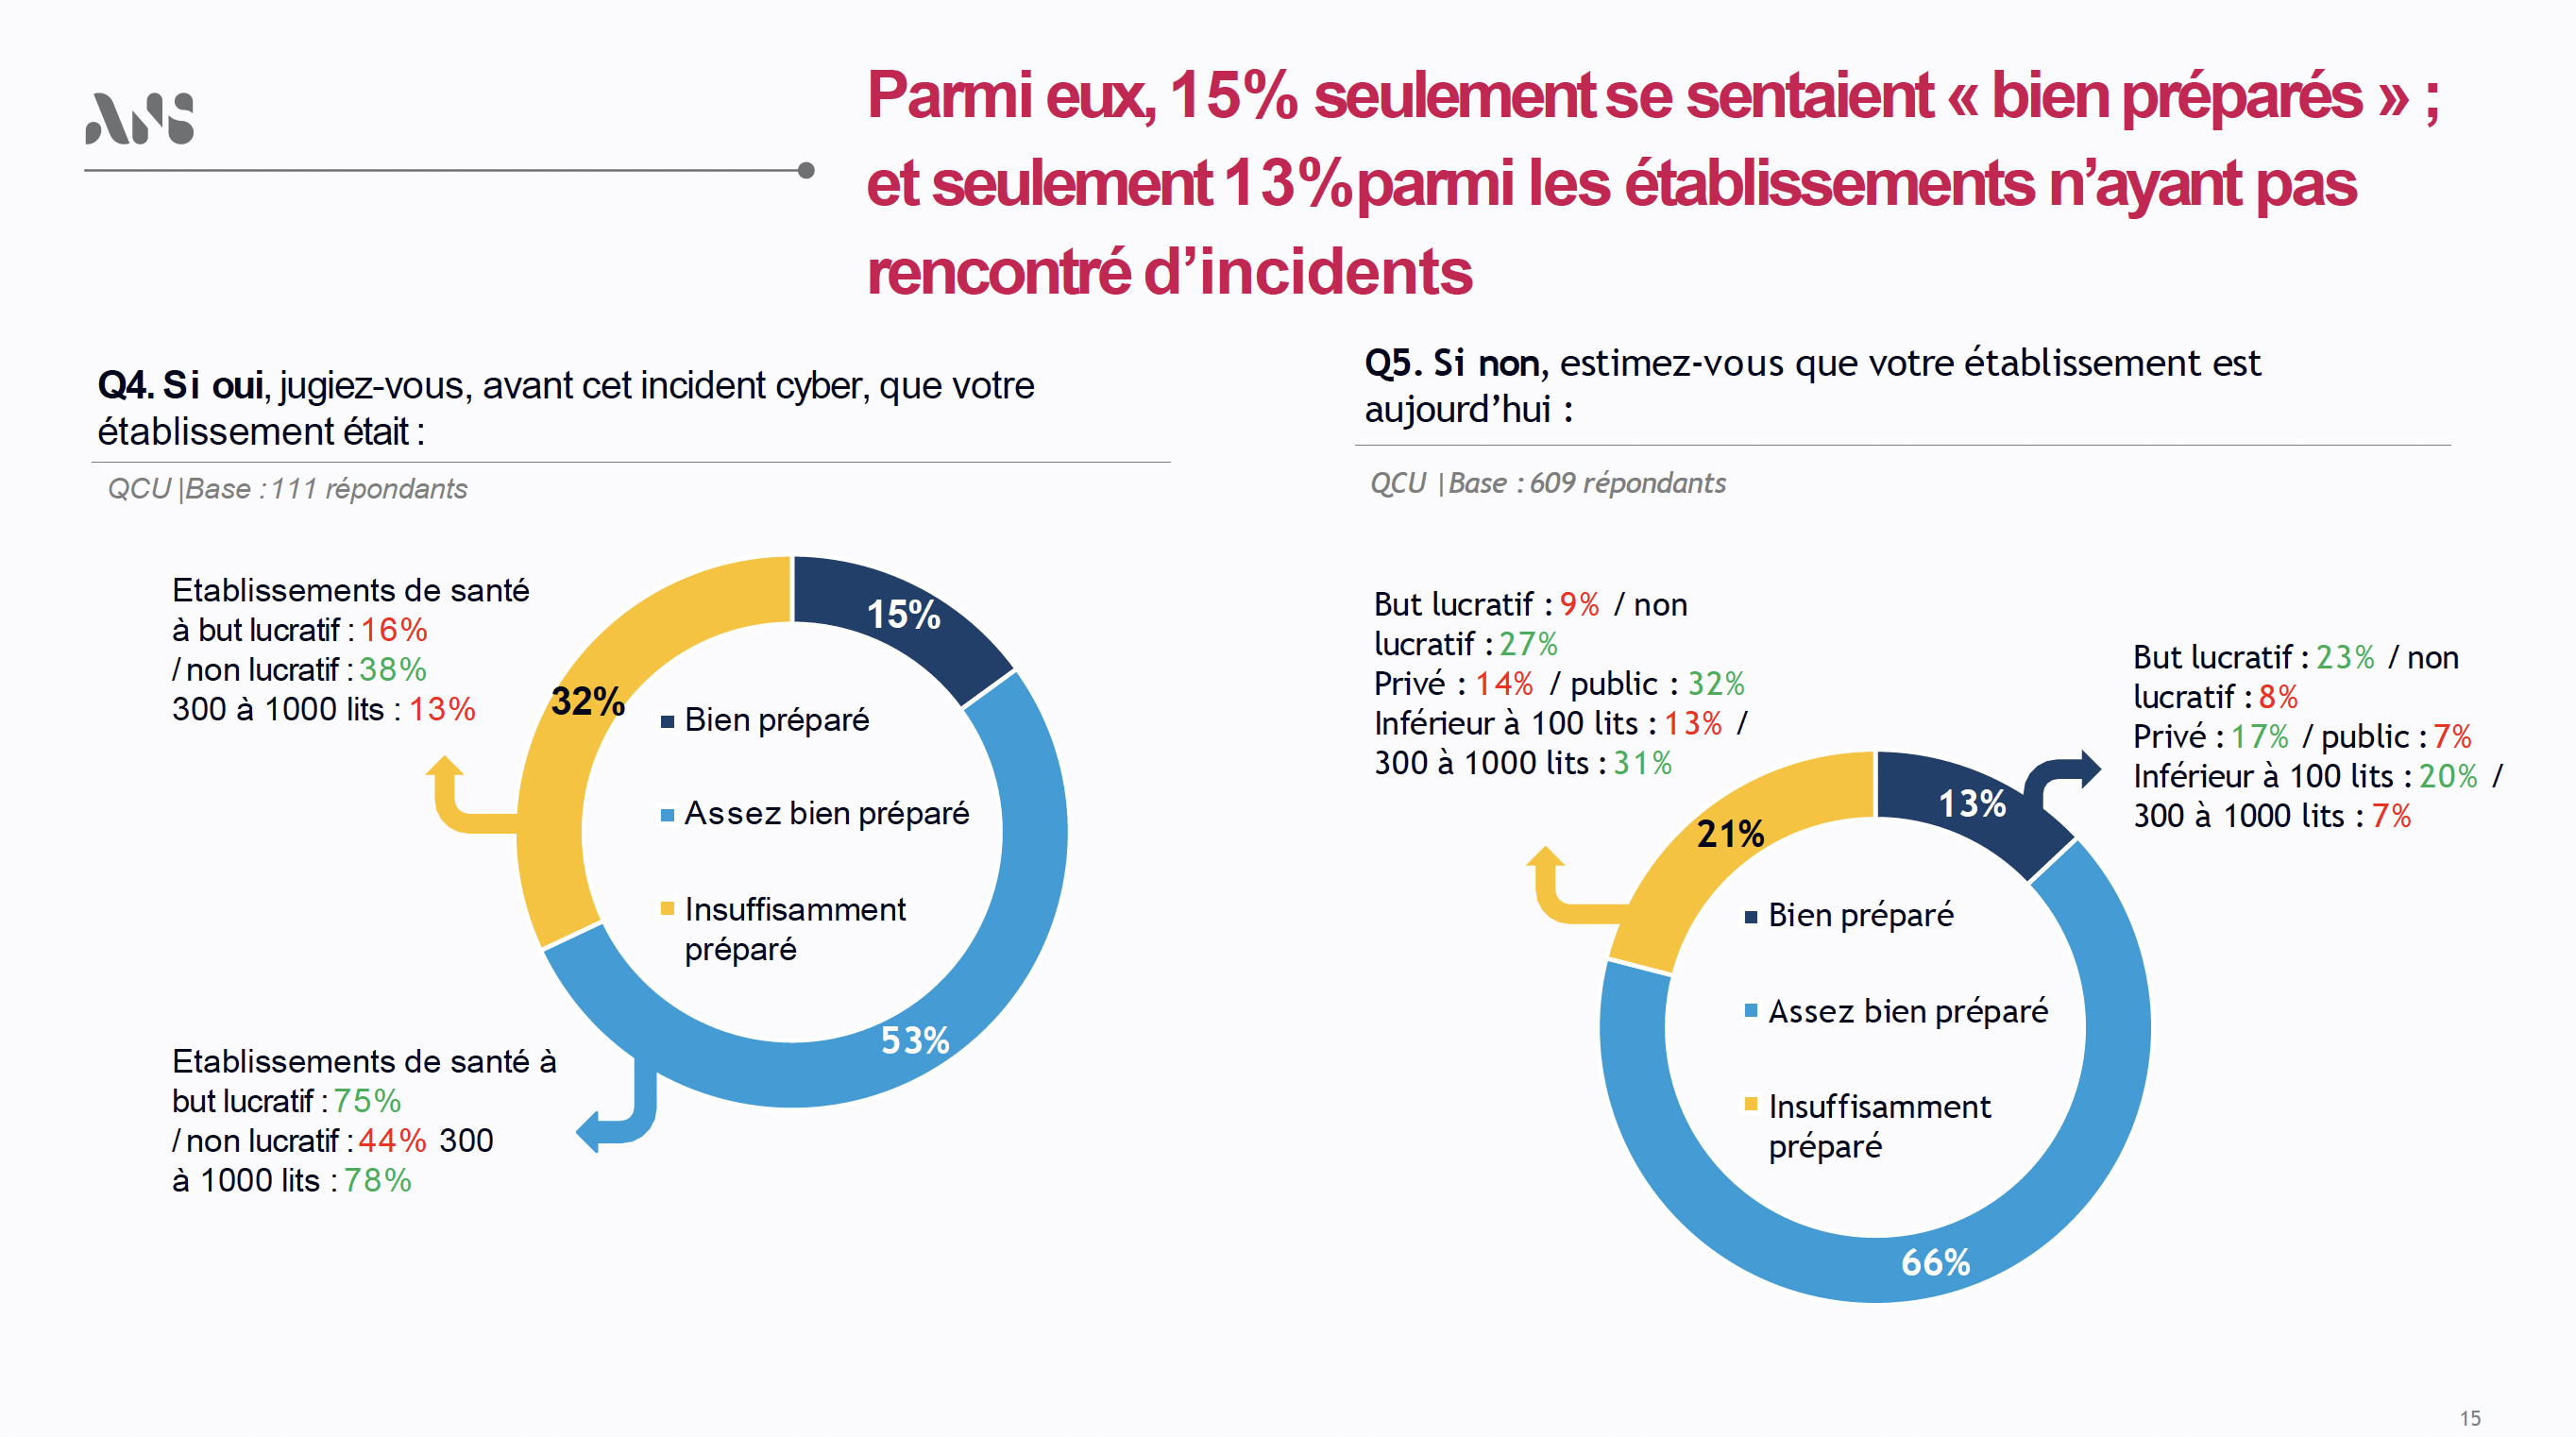
    Même dans les établissements n’ayant pas connu d’incident, la confiance reste mesurée : seulement 13 % se jugent aujourd’hui pleinement préparés à faire face à une cyberattaque. Pour les décideurs hospitaliers, ces résultats confirment que la cybersécurité ne peut plus être considérée comme un simple enjeu technique, mais bien comme un risque opérationnel susceptible d’affecter directement l’activité de soins.

    Parmi les établissements ayant subi un incident, seuls 15 % estimaient être bien préparés avant l’attaque, tandis qu’un tiers considère rétrospectivement ne pas avoir été suffisamment armé - @ANS
    Parmi les établissements ayant subi un incident, seuls 15 % estimaient être bien préparés avant l’attaque, tandis qu’un tiers considère rétrospectivement ne pas avoir été suffisamment armé – @ANS

    Une implication croissante des directions

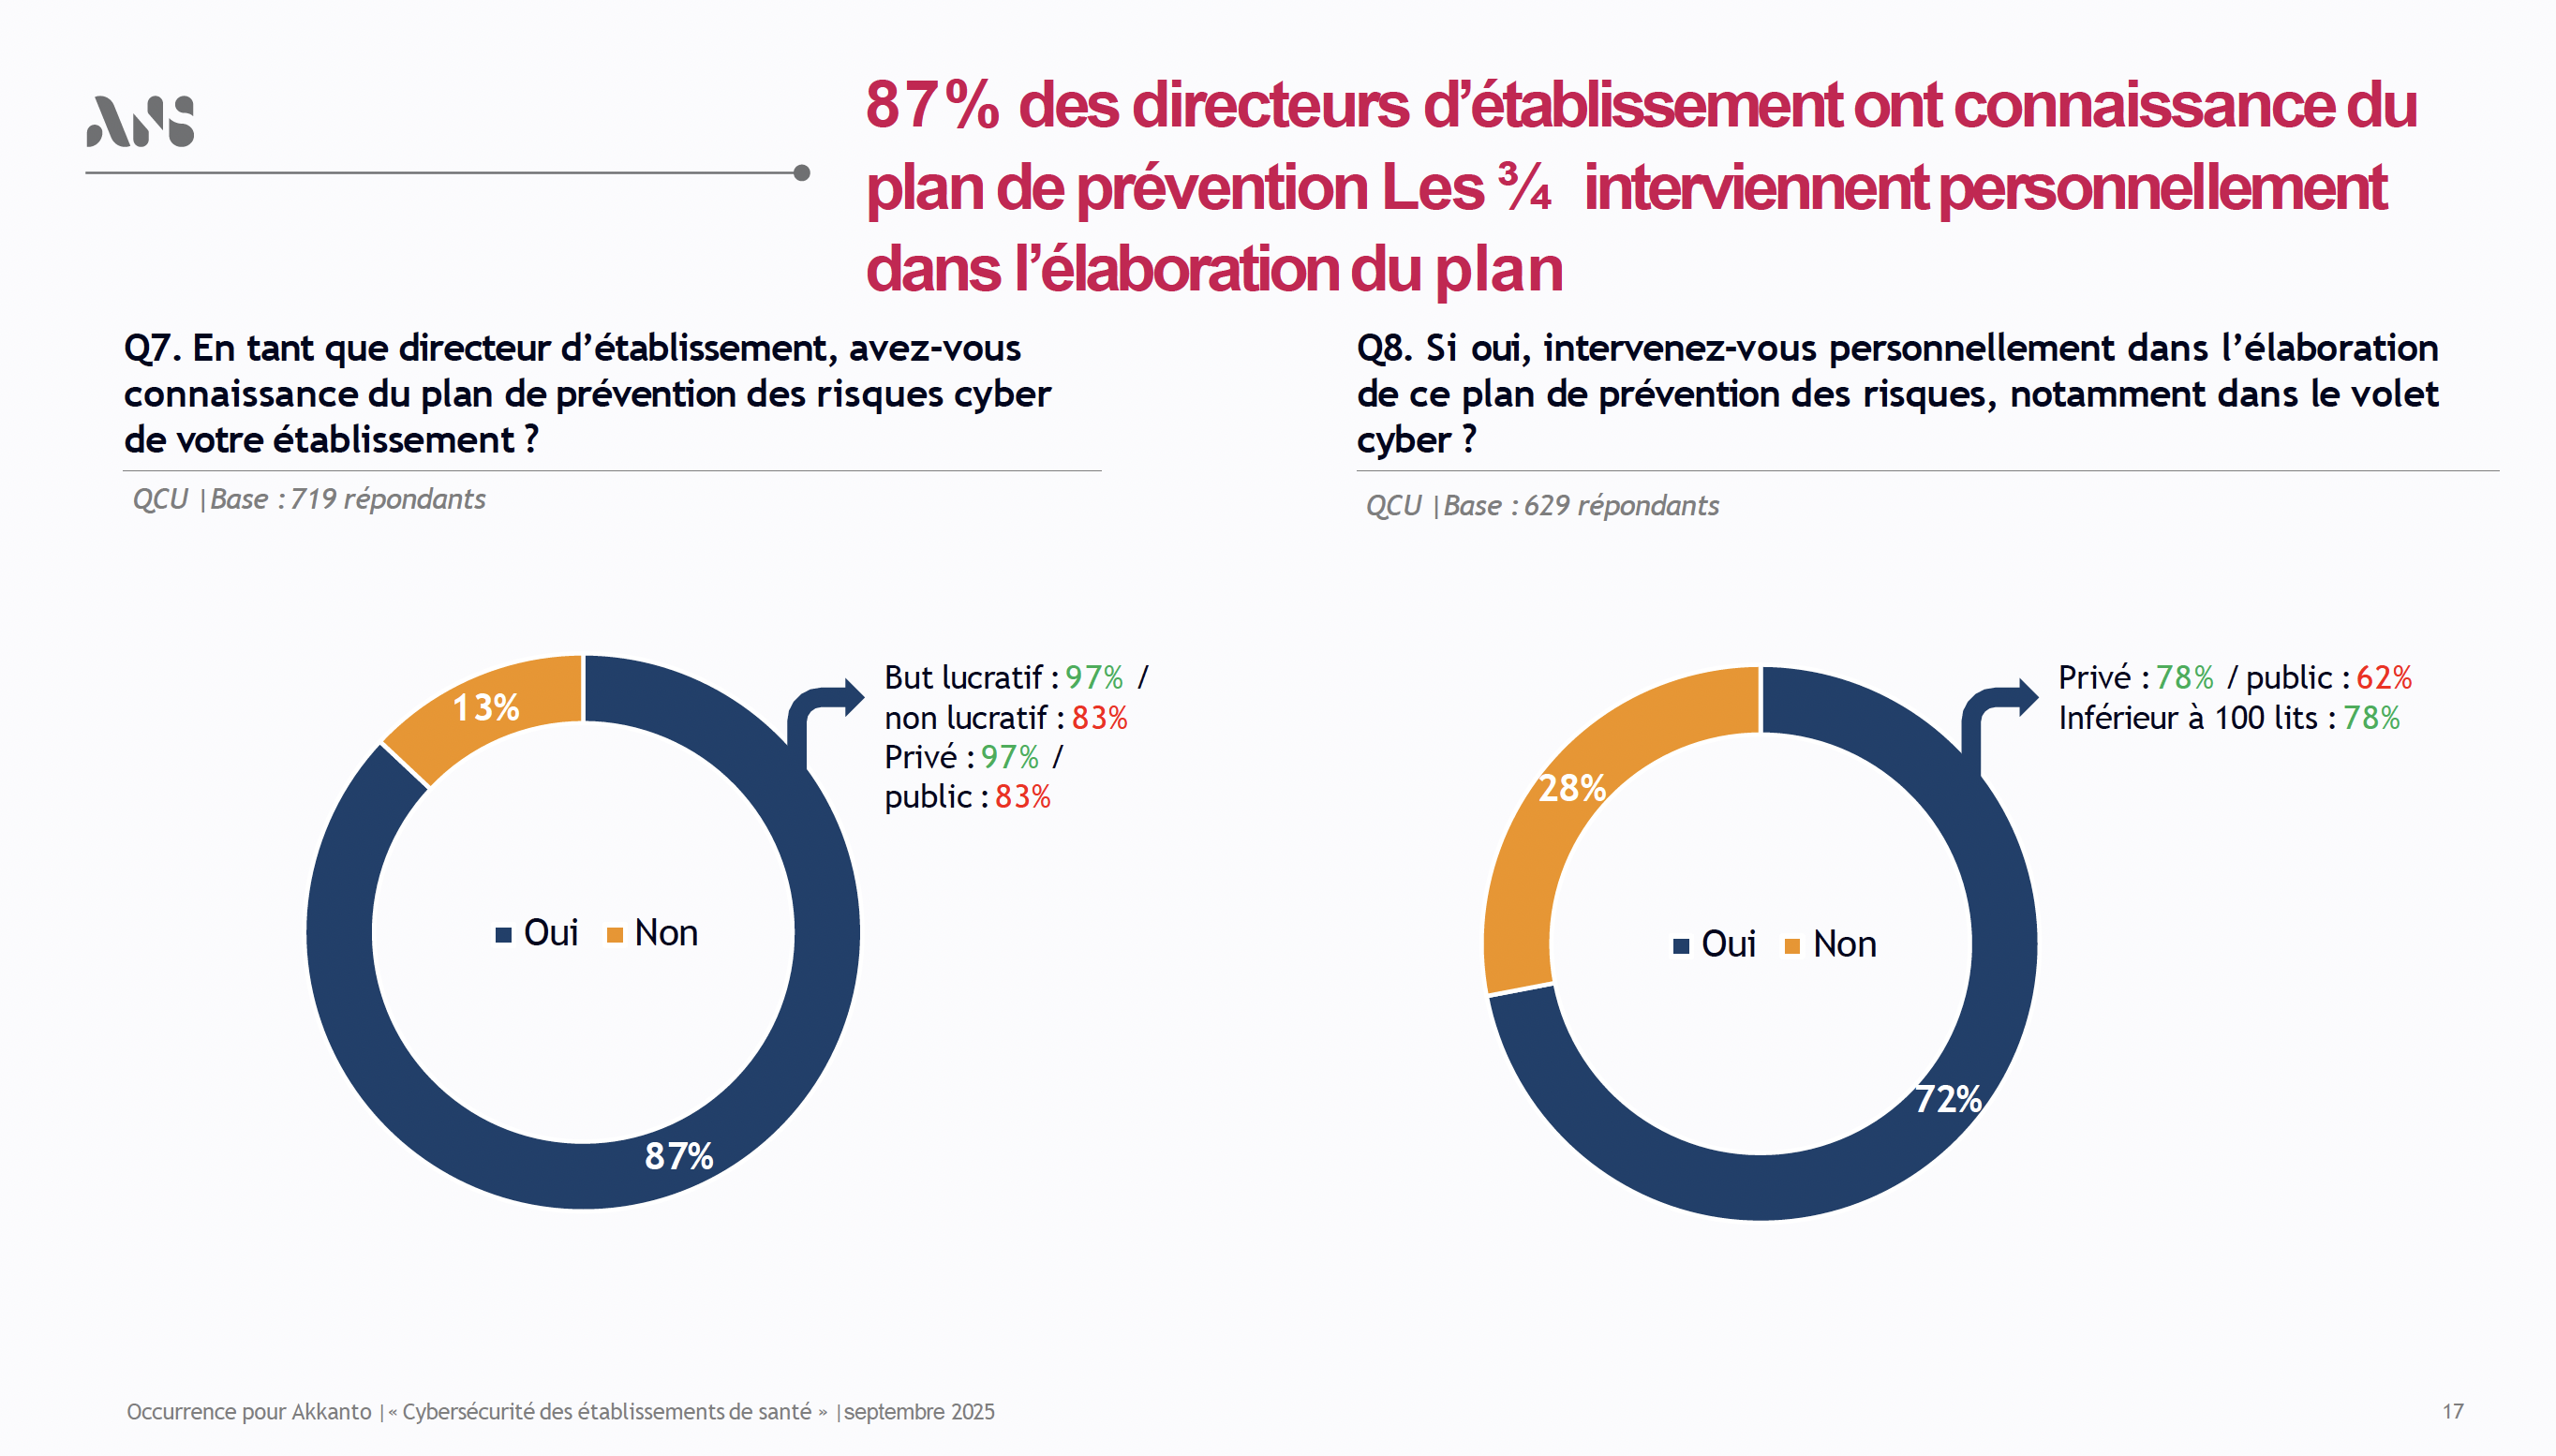
    L’étude montre toutefois une évolution importante dans la gouvernance de la cybersécurité. Dans près des deux tiers des établissements, les directeurs ont récemment échangé avec leurs équipes sur les enjeux cyber. 87 % déclarent connaître le plan de prévention cyber de leur établissement, et 72 % participent directement à son élaboration.

    Les directions sont également impliquées dans les exercices de gestion de crise : 86 % des établissements associent leur gouvernance à ces simulations. Cette implication traduit une transformation progressive de la cybersécurité en enjeu stratégique de pilotage, intégré à la gestion globale des risques hospitaliers.

    87% des directeurs d’établissement ont connaissance duplan de prévention; Les¾ interviennent personnellement dans l’élaboration du plan - @ANS
    87% des directeurs d’établissement ont connaissance duplan de prévention; Les¾ interviennent personnellement dans l’élaboration du plan – @ANS

    Continuité des soins et sécurité des patients en première ligne :

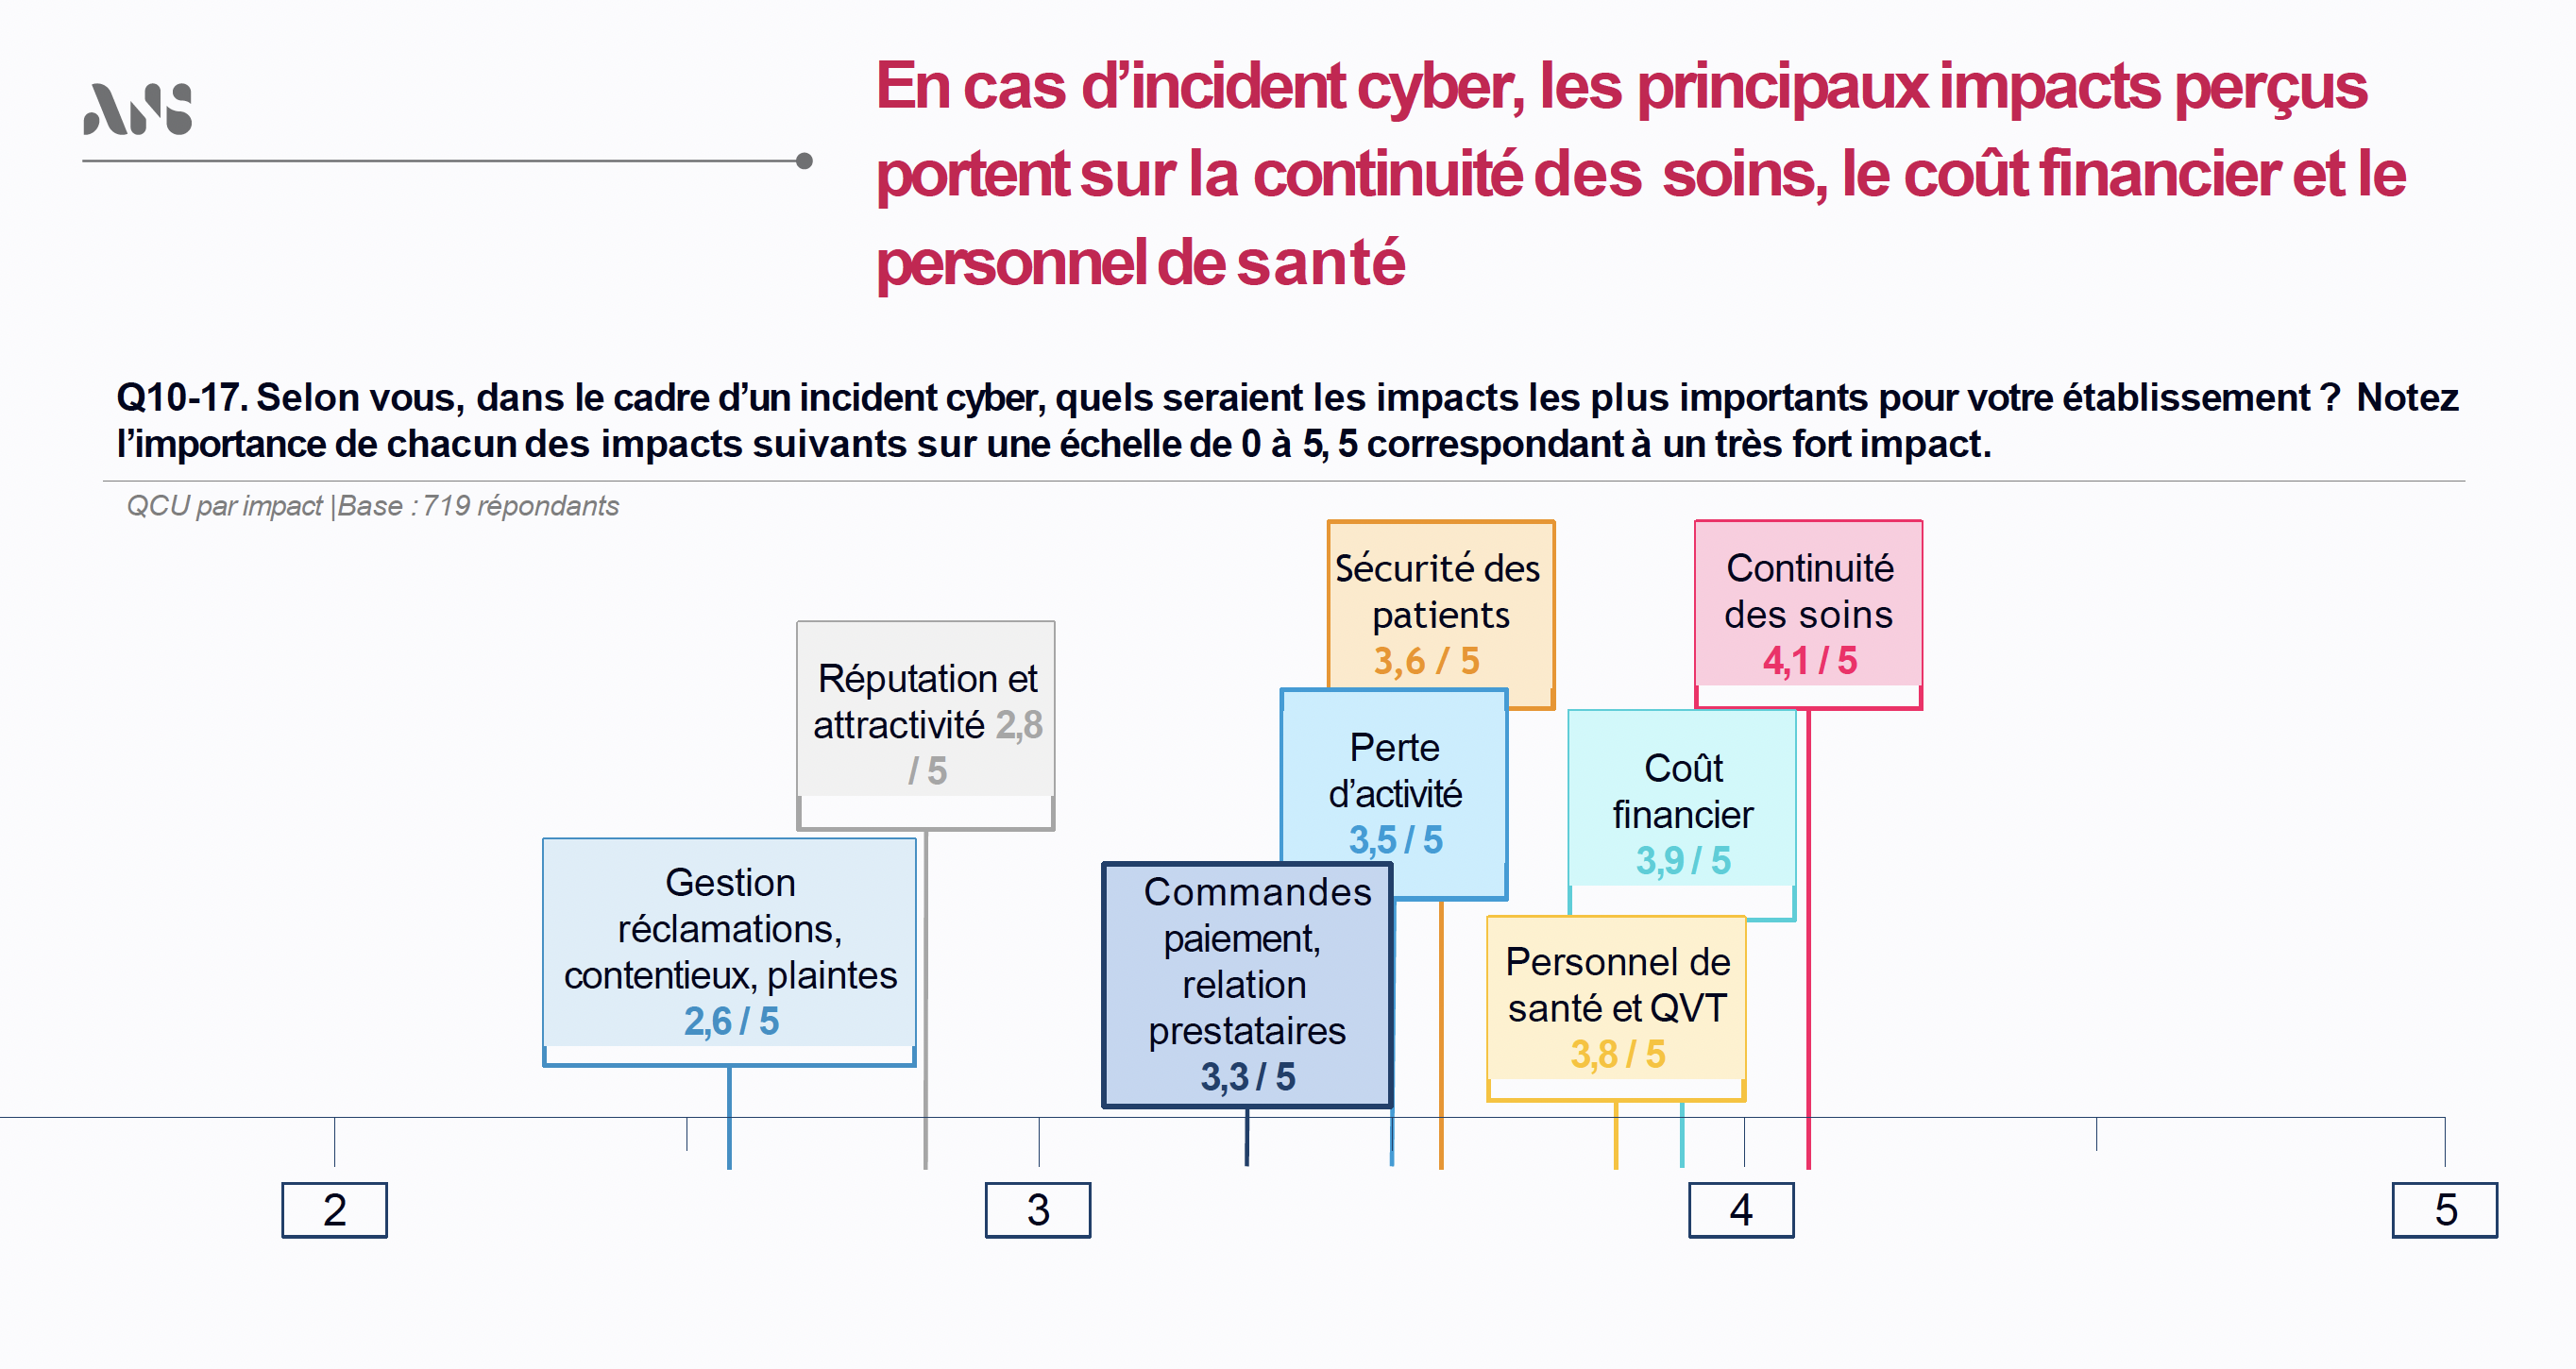
    Lorsqu’ils évaluent les conséquences potentielles d’une cyberattaque, les dirigeants hospitaliers placent la continuité des soins comme risque principal, devant les impacts financiers ou organisationnels. La sécurité des patients, mais aussi la qualité de vie au travail des professionnels, figurent également parmi les préoccupations majeures. Une cyberattaque est désormais perçue comme un événement susceptible de déstabiliser l’ensemble du fonctionnement d’un établissement.

    Dans ce contexte, les mesures jugées les plus accessibles pour renforcer la résilience restent la formation des équipes, les exercices de crise et l’amélioration des procédures internes.

    Les directeurs d'établissement perçoivent la continuité des soins comme impact le plus important en cas d'incident cyber - @ANS
    Les directeurs d’établissement perçoivent la continuité des soins comme impact le plus important en cas d’incident cyber – @ANS

    Mais des budgets qui restent encore contraints :

    Malgré cette prise de conscience, les moyens restent limités. Dans 60 % des établissements, la cybersécurité représente moins de 5 % des investissements informatiques, et plus de la moitié consacrent également moins de 5 % de leur budget de fonctionnement numérique à ces enjeux.

    Conséquence directe : 42 % des directeurs estiment ne pas disposer des ressources nécessaires pour mettre en œuvre un plan de prévention cyber au niveau requis.