Actualité

  • Le marché des DPI reste en mouvement : près d’un GHT sur deux a changé de solution

    2 200 établissements équipés, 500 à 800 restent à déployer pour un potentiel estimé à 460 M€ par an 

    Avec un taux de pénétration estimé entre 74 % et 77 %, le marché français du DPI entre dans une phase où les renouvellements de contrats pourraient peser davantage que les nouveaux déploiements. 

    Un marché désormais largement déployé 

    Selon des estimations du marché, entre 2 000 et 2 200 établissements disposent aujourd’hui d’un DPI déployé, sur un total de 2 976 hôpitaux et cliniques recensés en France. Cela représente un taux de pénétration compris entre 74 % et 77 %. 

    Les données historiques de l’Atlas DGOS indiquaient déjà qu’environ 90 % des établissements avaient engagé un projet DPI et que 60 % avaient achevé leur déploiement intégral. Ces indicateurs suggèrent que la dynamique du marché se déplace progressivement du premier équipement vers l’optimisation et le renouvellement des solutions existantes. 

    Autrement dit, on n’est plus que dans un marché où les hôpitaux s’équipent mais dans un marché où les hôpitaux remplacent aussi leurs DPI. 

    Les éditeurs dépensent autant à défendre leur base qu’à conquérir 

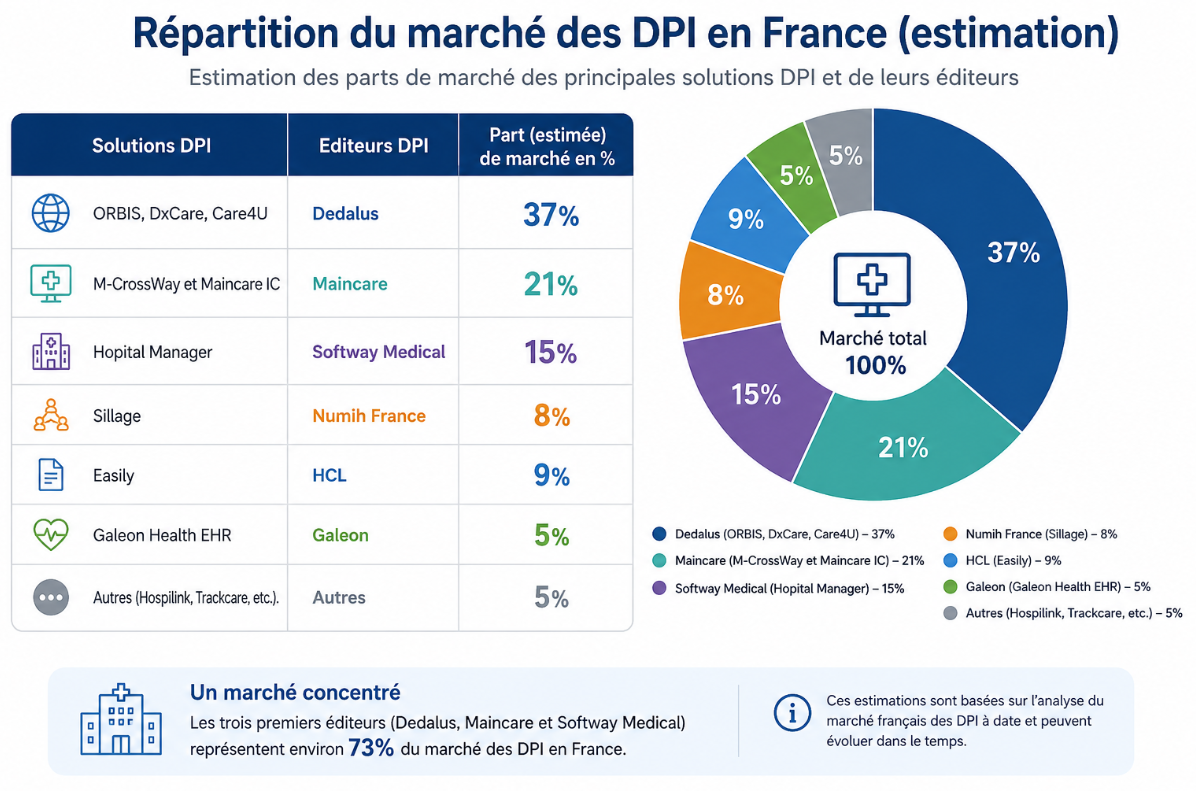
    Softway Medical, avec sa solution Hopital Manager, revendique environ 1 300 établissements équipés, couvrant aussi bien les CHU, les GHT, les ESPIC que les cliniques privées. 

    Dedalus, engagé dans la transition d’Orbis vers Care4U, compterait près de 392 établissements équipés. Maincare dépasserait les 130 établissements, tandis que Numih France, avec Sillage, équiperait plus de 100 établissements répartis notamment au sein de 30 GHT. Berger-Levrault, via Expert Santé, est présent dans 21 établissements du groupe ELSAN et Galeon dans 17 établissements. Plus de quarante autres éditeurs se partageraient entre 300 et 400 établissements supplémentaires. 

    Entre 500 et 800 établissements restent à équiper 

    L’estimation du marché adressable varie selon les hypothèses. 

    En comparant le nombre total d’établissements de santé au parc actuellement équipé, le marché restant représenterait environ 776 établissements. En se fondant sur les données de projets déjà engagés issues de l’Atlas DGOS, ce volume tomberait à environ 480 établissements. À l’inverse, si l’on considère uniquement les établissements ayant achevé un déploiement à 100 %, le potentiel pourrait atteindre près de 1 200 structures. L’estimation retenue situe ainsi le marché résiduel entre 500 et 800 établissements, soit près d’un quart du parc national. 

    Une croissance portée par les renouvellements 

    La croissance future du marché devrait s’appuyer sur deux moteurs distincts. 

    • Le premier concerne les nouveaux déploiements, évalués entre 100 et 150 établissements par an. À ce rythme, l’équipement des structures encore non couvertes pourrait s’étaler sur cinq à sept ans. 
    • Le second concerne les renouvellements de solutions. Avec des cycles technologiques estimés entre cinq et sept ans, entre 300 et 400 établissements pourraient entrer chaque année dans une phase de remplacement ou de modernisation de leur DPI. 

    Un marché évalué entre 375 et 460 M€ par an 

    Le chiffre d’affaires annuel du marché français du DPI se situerait entre 375 et 460 millions d’euros. Les nouveaux déploiements représenteraient environ 148 millions d’euros par an. Dans ce contexte, la capacité des éditeurs à accompagner les migrations technologiques, les besoins d’interopérabilité et les attentes croissantes autour de l’intelligence artificielle et des usages de données de santé pourrait devenir un facteur de différenciation dans un marché où le premier équipement approche de la maturité. 

    Dedalus devant, Softway Medical en forte progression, le marché se restructure autour des GHT 

    Le parc observé est un marché à cinq solutions, puis une longue traîne. Dedalus équipe plus d’un tiers des structures de santé françaises. Mais le marché des DPI hospitaliers se redistribue : Softway Medical a conquis plusieurs nouveaux établissements, tandis que les GHT accélèrent la standardisation des solutions, notamment via le SI convergent. 


    Migration : 47,8 % des GHT ont changé de solution 

    Près d’un GHT sur deux a changé de DPI. Les migrations observées profitent principalement à Hopital Manager, Easily et Sillage/SIB, tandis que Crossway enregistre les pertes les plus importantes. Les migrations résultent d’une double dynamique : d’une part, les établissements membres d’un GHT ont dû abandonner leurs solutions locales au profit de celle retenue par l’établissement support ; d’autre part, plusieurs établissements supports ont eux-mêmes saisi l’opportunité de la convergence pour moderniser leur DPI. Les chiffres témoignent d’un marché encore en mouvement, malgré le caractère structurant et coûteux des projets de changement. 

    Une concurrence fondée sur l’exécution

    Le marché français du DPI est entré dans une phase de maturité, mais il reste animé par les renouvellements de contrats, les projets de convergence des GHT et les migrations entre solutions. Structuré par des cycles de déploiement longs, il favorise les éditeurs capables d’assurer des mises en œuvre complexes et de mobiliser des ressources sur plusieurs années. Le SI convergent renforce les barrières à l’entrée et accroît le risque de verrouillage technologique, tandis que les références acquises auprès des GHT deviennent un avantage concurrentiel. La compétition se déplace progressivement des fonctionnalités du logiciel vers la capacité à conduire des projets de transformation, à accompagner les établissements et à répondre aux enjeux d’interopérabilité, de cybersécurité et de valorisation des données. Dans le même temps, les attentes varient selon les profils d’établissements : les CHU privilégient les usages liés à la recherche et aux entrepôts de données, alors que les centres hospitaliers recherchent avant tout des solutions répondant à leurs besoins opérationnels. Enfin, l’émergence de nouveaux modèles contractuels orientés vers les résultats, ainsi que les enjeux de souveraineté numérique et d’intelligence artificielle, pourraient modifier les équilibres concurrentiels au cours des prochaines années.


  • Du phishing aux rançongiciels : anatomie des attaques contre les dossiers patients informatisés

    Le DPI a transformé l’hôpital : accès immédiat à l’historique médical, coordination des équipes, réduction des erreurs liées au papier. Mais en concentrant les données les plus sensibles dans un même système, il est devenu une cible privilégiée des cybercriminels. Et lorsqu’il tombe, c’est toute la prise en charge qui vacille. 

    Une donnée de santé ne se réinitialise pas. Contrairement à un mot de passe, un dossier médical associé à un état civil et à un numéro de sécurité sociale garde sa valeur des années durant : usurpation d’identité, escroqueries ciblées, revente sur le dark web. À cela s’ajoute l’urgence propre au secteur : un hôpital paralysé ne peut pas attendre, ce qui en fait une victime susceptible de céder à la pression. Sans surprise, l’agence européenne Enisa classe la santé parmi les secteurs les plus visés du continent européen. 

    L’anatomie d’une attaque d’un DPI 

    Comment les cybercriminels pénètrent-ils ces systèmes ? Le plus souvent par hameçonnage (phishing) : un courriel frauduleux, imitant une communication interne, suffit à dérober les identifiants d’un agent et à ouvrir une brèche dans le réseau. Le phishing figure parmi les principaux vecteurs d’entrée : selon l’Enisa, il était à l’origine de 26 % des incidents de santé significatifs déclarés dans l’Union européenne en 2022, contre 8 % l’année précédente. Une fois dans le réseau, les attaquants déploient une logique de double, voire de triple extorsion : ils chiffrent les données pour bloquer l’établissement, menacent de les divulguer, puis font pression sur les patients et les partenaires concernés. C’est ce qu’a vécu le centre hospitalier Sud-Francilien de Corbeil-Essonnes en août 2022 : le parquet de Paris a ouvert une enquête pour intrusion dans un système informatique et tentative d’extorsion en bande organisée, et le groupe LockBit 3.0, faute de paiement, a fini par diffuser des données concernant près de 1,5 million de personnes, patients, personnels et partenaires. 

    Quand l’hôpital revient au papier après une cyberattaque 

    Le DPI est le cœur du système d’information hospitalier. Les rançongiciels ne le ciblent pas isolément : ils chiffrent l’ensemble du réseau, rendant le dossier inaccessible. Le personnel bascule alors sur le papier et le stylo, déprogramme des opérations, oriente les patients vers d’autres établissements. 

    Lors de son piratage, c’est ce qu’a subi le CHSF de Corbeil-Essonnes en 2022. Versailles, Armentières, Cannes, Rennes : chaque année, de nouveaux établissements rejoignent la liste. Dans son panorama 2025, l’Anssi place la santé au troisième rang des secteurs les plus touchés, soit 10 % des 1 366 incidents qu’elle a traités, la part des rançongiciels repartant à la hausse.  

    Selon l’Agence du numérique en santé, 15 % des établissements ont connu un incident cyber perturbant leur activité entre 2022 et 2025. Et le risque n’est pas que technique : en Allemagne, une attaque a été associée dès 2020 au décès d’une patiente. 

    Pas seulement une question de vol 

    Si on pense d’abord à la fuite de données, l’altération d’une information, comme un groupe sanguin, une allergie, une posologie, peut-elle aussi mettre une vie en danger. La sécurité du dossier patient repose ainsi sur trois piliers indissociables : la confidentialité des données, leur intégrité et leur disponibilité. C’est cette dernière qui, en cas de rançongiciel, fait le plus immédiatement défaut. 

    Plusieurs textes mis en place pour contrecarrer le hacking des DPI 

    Face à la menace, l’arsenal se renforce. Le RGPD encadre la protection des données, la certification HDS sécurise leur hébergement, et la directive européenne NIS2 impose désormais aux établissements une gouvernance cyber et la notification rapide des incidents. S’y ajoutent le programme Ségur du numérique, qui relève les exigences de sécurité des logiciels de santé, et la PGSSI-S, qui fixe le cadre de référence national. Le programme national CaRE, lancé fin 2023, mobilise 750 millions d’euros pour rehausser le niveau de sécurité des hôpitaux. 

    Mais des angles morts subsistent. Les petites structures, comme les cliniques ou les Ehpads, peinent à suivre. Les cadres réglementaires se chevauchent d’ailleurs, la certification HDS n’intégrant pas encore pleinement les exigences de NIS2. La chaîne de sous-traitance, éditeurs et hébergeurs, reste un maillon fragile. Et l’intelligence artificielle arme autant les défenseurs que les attaquants. 

    Protéger le dossier patient n’est donc plus un sujet purement informatique. C’est devenu une condition de la continuité des soins, et, in fine, de la sécurité des patients. 


  • Comment fonctionne le financement des mises à niveau des DPI hospitaliers ? 


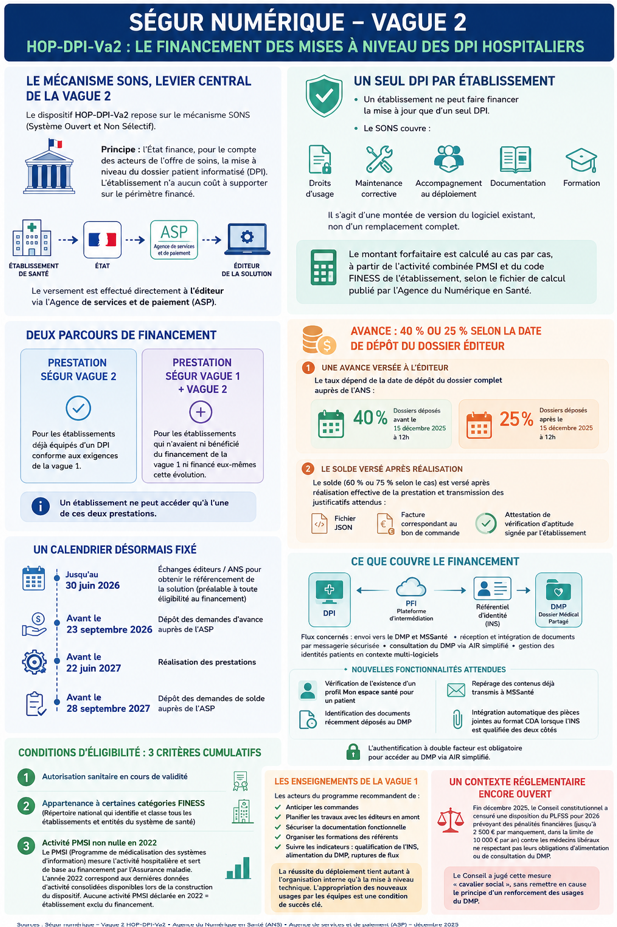
    Le dispositif HOP-DPI-Va2 repose sur le mécanisme SONS (Système Ouvert et Non Sélectif) qui constitue le levier financier central de la vague 2 du Ségur numérique en santé pour les établissements hospitaliers.

    Son principe : l’État achète, pour le compte des acteurs de l’offre de soins, la mise à niveau du dossier patient informatisé (DPI), sans que l’établissement n’ait à débourser quoi que ce soit sur le périmètre financé. Le versement s’effectue directement à l’éditeur de la solution, via l’Agence de services et de paiement (ASP).

    Un seul DPI par établissement

    Chaque établissement de santé peut faire financer la mise à jour d’un seul DPI dans le cadre du dispositif. Le SONS couvre les droits d’usage, la maintenance corrective, l’accompagnement au déploiement, la documentation et la formation. Il s’agit d’une montée de version du logiciel existant, non d’un remplacement complet de la solution.

    Le montant forfaitaire n’est pas identique pour tous : il est calculé au cas par cas, à partir de l’activité combinée PMSI et du code FINESS de l’établissement, sur la base du fichier de calcul publié par l’Agence du Numérique en Santé.

    Deux parcours de financement

    Le dispositif distingue deux prestations selon la situation de l’établissement.

    • La « Prestation Ségur Vague 2 » concerne les structures déjà équipées d’un DPI conforme aux exigences de la première vague.
    • La « Prestation Ségur Vague 1 + Vague 2 » s’adresse à celles qui n’avaient ni bénéficié du financement de la vague 1 ni financé elles-mêmes cette évolution. Un établissement ne peut accéder qu’à l’une de ces deux prestations.

    Avance de 40 % ou 25 % selon la date de dépôt du dossier éditeur

    Le versement s’opère en deux temps. Une avance est d’abord versée à l’éditeur, dont le taux dépend de la date à laquelle le fournisseur a déposé son dossier complet auprès de l’ANS : 40 % du montant forfaitaire pour les dossiers qui ont été déposés avant le 15 décembre 2025 à 12h ; 25 % pour ceux déposés après cette date.

    Le solde (soit 60 % ou 75 % selon le cas) est versé après réalisation effective de la prestation et transmission des justificatifs attendus : fichier JSON, facture correspondant au bon de commande et attestation de vérification d’aptitude signée par l’établissement.

    Un calendrier désormais fixé

    • Les demandes d’avance doivent être adressées à l’ASP avant le 23 septembre 2026.
    • Les prestations devront être réalisées avant le 22 juin 2027, et les demandes de solde déposées au plus tard le 28 septembre 2027.
    • Du côté des éditeurs, les échanges avec l’ANS pour obtenir le référencement de leur solution peuvent se poursuivre jusqu’au 30 juin 2026 (condition préalable à toute éligibilité au financement).

    Ce que couvre le financement

    Au-delà de la mise à jour logicielle, le périmètre financé englobe les flux attendus entre le DPI, la plateforme d’intermédiation (PFI), le référentiel d’identité et le DMP : envoi de documents vers le DMP et MSSanté, réception et intégration des documents transmis par messagerie sécurisée, consultation du DMP depuis le logiciel métier via AIR simplifié, gestion des identités patients en contexte multi-logiciels.

    Parmi les nouvelles fonctionnalités attendues :

    • La vérification, depuis le logiciel métier, de l’existence d’un profil Mon espace santé pour un patient.
    • L’identification des documents récemment déposés au DMP.
    • Le repérage des contenus déjà transmis à MSSanté.
    • Ainsi que l’intégration automatique des pièces jointes au format CDA lorsque l’INS est qualifiée chez l’émetteur et le destinataire.
    • L’authentification à double facteur devient par ailleurs obligatoire pour accéder au DMP via AIR simplifié.

    Conditions d’éligibilité : trois critères conditionnent l’accès au financement SONS

    Pour bénéficier du financement SONS dans le cadre de la vague 2 du Ségur numérique, un établissement de santé doit remplir trois conditions cumulatives.

    • Il doit d’abord disposer d’une autorisation sanitaire en cours de validité.
    • Il doit ensuite appartenir à certaines catégories FINESS (le répertoire national qui identifie et classe tous les établissements et entités du système de santé en France, géré par le ministère de la Santé).
    • Troisième condition : l’établissement doit avoir enregistré une activité PMSI non nulle en 2022. Le PMSI (Programme de médicalisation des systèmes d’information) est le dispositif national de mesure de l’activité hospitalière. Concrètement, il traduit en données standardisées les séjours et actes réalisés dans chaque établissement, et sert de base au financement par l’Assurance maladie.

    L’année 2022 a été retenue comme référence parce qu’elle correspond aux dernières données d’activité consolidées disponibles au moment de la construction du dispositif. Un établissement qui n’aurait déclaré aucune activité PMSI cette année-là (quelle qu’en soit la raison) se trouve donc exclu du financement, indépendamment de son activité actuelle.

    Nota : Ce que recommandent les retours de la vague 1

    Les enseignements de la première vague ont conduit les acteurs du programme à formuler plusieurs recommandations à destination des établissements : anticiper les commandes, planifier les travaux avec les éditeurs en amont, sécuriser la documentation fonctionnelle, organiser les formations des référents et suivre les indicateurs relatifs à la qualification de l’INS, à l’alimentation du DMP et aux éventuelles ruptures de flux.

    Les porteurs du programme insistent sur un point : la réussite du déploiement tient autant à l’organisation interne qu’à la mise à niveau technique. L’appropriation des nouveaux usages par les équipes constitue une condition de succès au même titre que la conformité du logiciel.

    Un contexte réglementaire encore ouvert

    Le déploiement de la vague 2 intervient alors que le cadre d’obligation pesant sur les médecins libéraux reste en suspens. Fin décembre 2025, le Conseil constitutionnel a censuré une disposition du projet de loi de financement de la Sécurité sociale pour 2026 qui prévoyait des pénalités financières (jusqu’à 2 500 euros par manquement, dans la limite de 10 000 euros par an) à l’encontre des praticiens ne respectant pas leurs obligations d’alimentation ou de consultation du DMP. Le Conseil a estimé que cette mesure constituait un « cavalier social », sans remettre en cause le principe d’un renforcement des usages du DMP.

  • DPI : quelles obligations réglementaires pour les établissements et les éditeurs ?

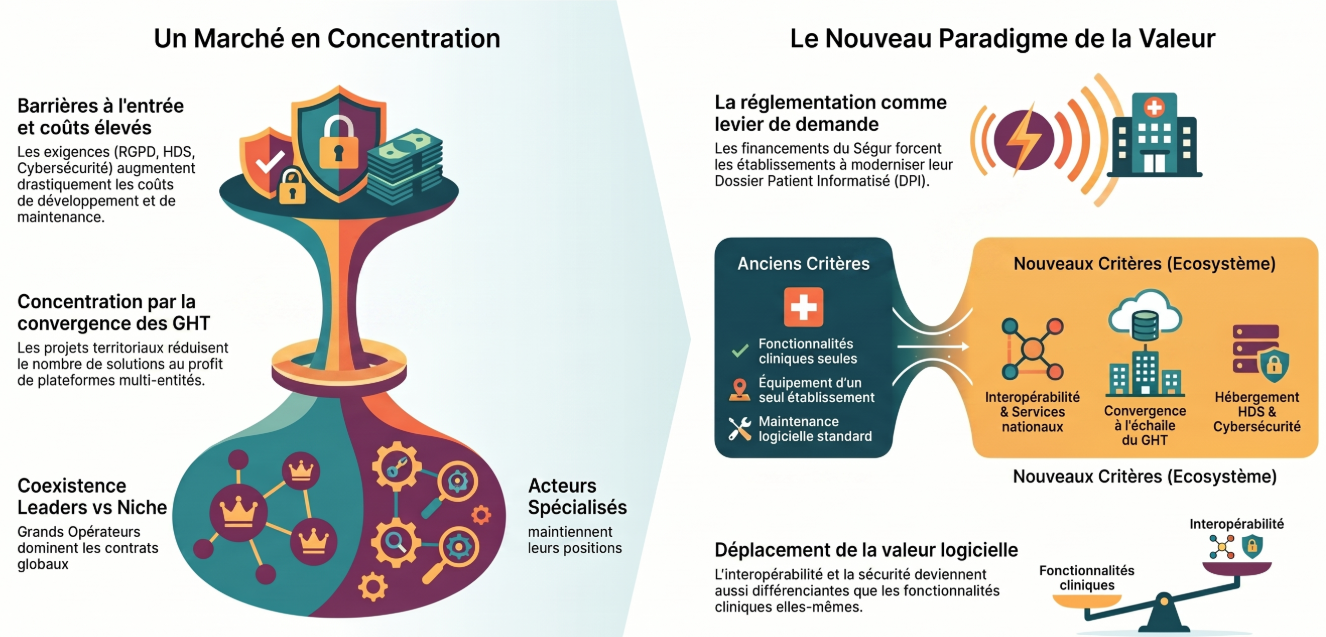
    La réglementation accélère la concentration du marché sans effacer les acteurs de niche 

    Première conséquence : les exigences liées au RGPD, à l’hébergement HDS, à la cybersécurité, aux référentiels de l’ANS et au Ségur du numérique augmentent fortement les coûts de développement et de maintenance des solutions. Ces contraintes créent des barrières à l’entrée élevées et favorisent les acteurs capables d’investir durablement dans la conformité. 

    Deuxième effet : la réglementation stimule la demande. Les financements du Ségur et les obligations de convergence des GHT poussent les établissements à moderniser leurs DPI, à migrer vers des solutions conformes et à renforcer leur interopérabilité. Pour les éditeurs, la conformité devient ainsi un levier autant qu’une obligation réglementaire. 

    Cette évolution accélère la concentration du marché. Les projets de DPI convergents au sein des GHT réduisent progressivement le nombre de solutions déployées sur un territoire et favorisent les plateformes capables de répondre aux besoins d’établissements multiples. Les appels d’offres changent également d’échelle : il ne s’agit plus d’équiper un établissement, mais parfois plusieurs dizaines d’entités au sein d’un même GHT. 

    Si cette configuration pourrait laisser supposer un schéma où les gagnants captent les contrats les plus importants tandis que les acteurs moins compétitifs se retrouvent évincés, la réalité du marché est plus nuancée. On observe en effet la coexistence de grands opérateurs dominants et d’acteurs de niche, plus modestes, qui parviennent à se positionner sur des DPI spécialisés ou sur des zones géographiques et des établissements ciblés. 

    Enfin, la valeur se déplace progressivement du logiciel vers l’écosystème. L’interopérabilité, l’hébergement HDS, la cybersécurité et l’intégration aux services nationaux deviennent des facteurs de différenciation aussi importants que les fonctionnalités cliniques elles-mêmes. 

    Impact de la réglementation sur le marché des Dossiers Patients informatisés
    Le cadre réglementaire qui s’impose aux DPI 

    Le DPI concentre l’essentiel des contraintes réglementaires qui pèsent sur les systèmes d’information de santé.  

    En tant qu’outil traitant des données de santé à caractère personnel, il relève d’abord du RGPD et du Code de la santé publique, avant que d’autres corpus (sécurité, hébergement, interopérabilité, voire droit des dispositifs médicaux) ne viennent s’y superposer selon les configurations retenues. 

    RGPD et Code de la santé publique : le socle incontournable  

    Le RGPD s’applique de plein droit : finalité déterminée, minimisation des données collectées, durée de conservation limitée, information des patients et protection contre les accès non autorisés constituent les exigences de base. La CNIL précise que les DPI doivent être protégés par des mesures renforcées, comprenant une authentification robuste, des habilitations strictes et une traçabilité des accès.  

    L’article L.1111-8 du Code de la santé publique encadre la question de l’hébergement. Dès lors qu’un tiers héberge des données de santé pour le compte d’un acteur de santé ou d’un patient, cet hébergeur doit être certifié HDS (Hébergeur de Données de Santé). Un établissement qui gère son propre système d’information en interne peut s’en dispenser (à condition de n’héberger pour aucun tiers). Dès qu’un prestataire externe intervient sur l’hébergement, la sauvegarde ou l’exploitation des données, la certification HDS devient centrale.  

    Sécurité des accès et PGSSI-S  

    Sur le plan opérationnel, la CNIL exige une authentification forte, des habilitations fondées sur le besoin d’en connaître, et une journalisation détaillée de chaque accès au DPI. La notion d’équipe de soins est ici déterminante : seuls les professionnels réellement impliqués dans la prise en charge d’un patient sont habilités à consulter les informations couvertes par le secret médical.  

    La PGSSI-S (Politique Générale de Sécurité des Systèmes d’Information de Santé), publiée par l’Agence du Numérique en Santé, constitue le cadre de référence applicable dès lors que des données de santé à caractère personnel sont traitées. Elle couvre concrètement les règles relatives aux mots de passe, aux facteurs d’authentification, à la gestion des comptes utilisateurs, à la traçabilité et au traitement des incidents de sécurité.  

    Hébergement et sous-traitance : qui fait quoi ?  

    La certification HDS s’impose au prestataire qui héberge des données de santé à caractère personnel. Cette qualification n’est pas toujours évidente à établir : il convient de distinguer le fournisseur qui se limite à éditer le logiciel de celui qui assure également l’hébergement, l’infogérance, la sauvegarde ou l’accès distant aux données. C’est cette distinction qui détermine l’applicabilité de HDS et la répartition des responsabilités.  

    Parallèlement, le recours à des sous-traitants doit être encadré contractuellement au titre du RGPD, avec des clauses précises portant sur la sécurité, la confidentialité et la réversibilité des données.  

    Les référentiels de l’ANS pour l’interopérabilité 

    Lorsqu’une solution doit échanger des données avec d’autres outils de santé, ou prétendre à des financements publics, les référentiels de l’Agence du Numérique en Santé s’imposent. Les exigences portent notamment sur l’Identifiant National de Santé (INS), les référentiels d’identification, la sécurité des échanges et la conformité technique des flux de données.  

    Le cadre se complexifie lorsque le DPI intègre des fonctions relevant d’un dispositif médical logiciel (aide à la décision clinique, diagnostic ou télésurveillance). Dans ce cas, le règlement européen sur les dispositifs médicaux s’applique, avec à la clé un marquage CE et une surveillance par l’Agence nationale de sécurité du médicament et des produits de santé.  

    Les obligations liées aux données de santé et celles propres aux dispositifs médicaux se cumulent alors, sans se substituer l’une à l’autre.  

    SUJET CE QUI S’APPLIQUE
    Données de santé  RGPD, obligations d’information, minimisation, conservation limitée 
    Sécurité d’accès  Authentification forte, habilitations, traçabilité 
    Hébergement  HDS si hébergement pour compte de tiers ou sauvegarde/exploitation externalisée 
    Système de santé numérique  PGSSI-S et référentiels ANS 
    Fonction clinique logicielle  Règlement dispositifs médicaux, marquage CE si le logiciel est DM 

    Entre 2020 et 2024, la CNIL a constaté que des professionnels de santé non impliqués dans la prise en charge d’un patient pouvaient accéder à son dossier 

    C’est une série de signalements qui a déclenché l’action de la Commission nationale de l’informatique et des libertés. Alertée à plusieurs reprises sur des accès illégitimes aux dossiers patients informatisés, la CNIL a conduit 13 contrôles auprès d’établissements de santé entre 2020 et 2024.   

    Résultat : des politiques de gestion des habilitations et des mesures de sécurité informatique jugées inadaptées, permettant à des professionnels sans lien avec la prise en charge d’un patient d’accéder à ses informations médicales. 

    À l’issue de ces contrôles, la présidente de la CNIL a mis en demeure plusieurs établissements. La CNIL formule trois types de mesures que les établissements doivent mettre en œuvre.  

    • Une authentification robuste : Les accès au système doivent être sécurisés par une politique d’authentification solide, comprenant notamment des mots de passe suffisamment complexes. 
    • Des habilitations strictement personnalisées : Chaque professionnel ou agent ne doit accéder qu’aux dossiers dont il a à connaître. Cette politique d’habilitation repose sur deux critères cumulatifs : 
      • Le métier exercé : un agent d’accueil ne peut consulter que le dossier administratif du patient, à l’exclusion de ses données médicales ; un médecin y accède en sus.  
      • L’appartenance à l’équipe de soins, telle que définie par l’article L.1110-12 du Code de la santé publique : seuls les professionnels effectivement impliqués dans la prise en charge ou les soins prodigués peuvent accéder aux informations couvertes par le secret médical.  
    • La journalisation et le contrôle des accès : La traçabilité des connexions au DPI doit aller au-delà du simple enregistrement de qui s’est connecté et à quel moment : elle doit préciser qui a accédé à quoi. Des contrôles réguliers de ces journaux doivent être conduits pour détecter les accès frauduleux ou illégitimes. La CNIL recommande de disposer d’un système d’analyse automatique des journaux de connexion, capable d’identifier des comportements anormaux : un nombre élevé de dossiers consultés, un recours fréquent au mode « bris de glace », etc. 

    La CNIL recommande par ailleurs des mesures de confidentialité renforcées pour certains dossiers particuliers, comme ceux de patients issus d’établissements pénitentiaires. 

    Un mode « bris de glace », qui permet en situation d’urgence à un agent ou un professionnel d’accéder à des données auxquelles il n’est pas habilité, peut être maintenu. Son usage doit être intégralement tracé et surveillé, de sorte que toute personne y ayant recours puisse être identifiée et contrainte de justifier les conditions de son utilisation. 

    SI Convergent : un cadre légal contraignant, porté par la réforme Touraine  

    La loi du 26 janvier 2016 impose aux Groupements Hospitaliers de Territoire un système d’information hospitalier convergent. Au cœur du dispositif : un dossier patient unique, partagé entre tous les établissements membres, adossé à 210 millions d’euros de financement national et des aides à l’équipement pouvant atteindre 512 000 € par établissement.  

    Initiés dans le cadre de la loi de modernisation du système de santé portée par Marisol Touraine, les GHT ont pour vocation de déployer une stratégie graduée et commune de prise en charge sur un territoire donné.  

    L’article L. 6132-3-I du Code de la santé publique en précise la traduction numérique : l’établissement support de chaque GHT est tenu d’assurer « la stratégie, l’optimisation et la gestion commune d’un système d’information hospitalier convergent, en particulier la mise en place d’un dossier patient ».  

    Cette obligation légale structure la transformation en trois volets complémentaires :  

    • La convergence des infrastructures techniques. 
    • La mutualisation des systèmes de gestion administrative et financière. 
    • Et enfin la convergence clinique : soit la mise en place d’un DPI unifié, interconnecté avec les systèmes de radiologie (SIR/RIS) et de gestion de laboratoire (SGL).  

    Du multi-silos au dossier unique 

    Avant la convergence, chaque établissement gérait son propre DPI local, avec des logiciels hétérogènes, des référentiels d’identification non harmonisés et des données cloisonnées. Le passage d’un établissement à un autre (hôpital, EHPAD, clinique, cabinet de ville) entraînait parfois des ruptures du suivi sur le plan informatique, et parfois sur le plan médical. 

    Le SI convergent substitue à cette logique un identifiant permanent du patient (IPP) unique sur l’ensemble du GHT, un référentiel d’identités (RI) commun et une plateforme d’archivage neutre. Une plateforme d’intermédiation (PFI) assure la transmission automatique vers le Dossier Médical Partagé (DMP) et la messagerie sécurisée MSSanté.  

    Les flux entre le gestionnaire de patient (GPI) et le DPI sont normalisés selon les standards HL7, FHIR et DICOM.  

    Pour les professionnels de santé, le bénéfice est direct : accès en temps réel à l’ensemble des données cliniques, suppression de la circulation physique des dossiers papier, coordination facilitée entre acteurs. Pour les patients, cela se traduit par un accès à leurs données via Mon Espace Santé et la réception à distance de leurs comptes rendus d’imagerie ou de biologie.  

    Les exigences du Ségur du numérique en santé  

    L’accès aux financements est conditionné à la conformité au Ségur du numérique en santé. Plusieurs prérequis s’imposent :  

    • Le DPI doit être la version référencée Ségur, respectant les standards nationaux d’interopérabilité et de sécurité. 
    • L’Identité Nationale de Santé (INS V2.0) doit être intégrée dans l’ensemble des DPI, garantissant l’identification unique et fiable des patients sur le territoire. 
    • Le Référentiel National d’Identitovigilance (RNIV) doit être approprié, avec une cellule opérationnelle d’identitovigilance dans chaque GHT. 
    • Pro Santé Connect doit être généralisé pour permettre la connexion en mobilité des professionnels via la carte e-CPS. 
    • Et enfin, un responsable de la Sécurité des Systèmes d’Information (RSSI) est obligatoire dans chaque établissement, accompagné d’un plan d’action SSI et d’un audit externe de cybersurveillance. 

    Deux approches coexistent pour atteindre la convergence 

    • L’approche DPI unique : qui consiste à déployer un seul logiciel sur l’ensemble des établissements du GHT. Elle garantit une cohérence des données et réduit les coûts de maintenance, mais requiert un investissement initial lourd impliquant le remplacement des DPI historiques. L’AP-HP l’illustre avec le déploiement du DPI Orbis dans ses 39 hôpitaux.  
    • L’approche DPI convergent conserve les DPI existants et crée des interfaces vers un DPI central, solution choisie par le GHT Raincy-Montfermeil. Elle préserve les investissements historiques, mais multiplie la complexité technique et les coûts de maintenance.  

    Le choix entre les deux dépend de la situation propre à chaque GHT : si le budget le permet et qu’une volonté de transformation profonde existe, le DPI unique est recommandé, mais si les systèmes en place sont performants et les ressources limitées, l’approche convergente reste pertinente.  

    Des défis persistants sur le terrain  

    Malgré un cadre légal clair, la convergence reste inachevée dans de nombreux territoires. Les architectures multi-entités demeurent complexes, les trajectoires de migration longues et coûteuses. La cyberdépendance induite par un SI unifié exige des plans de continuité d’activité robustes et une formation des équipes aux situations de panne. 

    Le risque de double système (numérique et papiers maintenus en parallèle) reste présent et alourdit la charge de travail sans générer les bénéfices attendus. Par ailleurs, le retour sur investissement du DPI est difficile à objectiver : les bénéfices sont souvent indirects, portant sur la qualité des soins et la sécurité des patients plutôt que sur des indicateurs financiers.  

    Pour les GHT engagés dans cette transformation, la démarche recommandée passe par :  

    • Un audit de l’existant. 
    • Le choix d’une approche de convergence (DPI unique ou convergent). 
    • La préparation à la conformité Ségur. 
    • La formation des utilisateurs et un pilotage par étapes. 
    • Et la sollicitation des financements disponibles. 

     

  • « Moderniser l’Ordre, ce n’est pas le renier, c’est le rendre transparent et exemplaire » Affirme Pr Stéphane Oustric nouveau président du CNOM

    Le rapport annuel 2025 du Conseil national de l’Ordre des médecins dépasse le simple exercice du bilan d’activité : il constitue le document fondateur de la nouvelle mandature ouverte par l’élection, le 25 juin 2025, du Pr Stéphane Oustri à la présidence.

    Ancien délégué général aux Données de santé et au numérique entre, le Pr Oustric porte une vision de la modernisation qui dépasse la seule évolution technologique : le numérique y devient un levier transversal au service d’une transformation plus profonde de l’Institution, visant également à renouveler ses pratiques, harmoniser son fonctionnement et renforcer sa transparence.

    Cette feuille de route repose ainsi sur trois priorités :

    • Une politique de tolérance zéro face aux violences.
    • La préparation de l’exercice médical à l’horizon 2040.
    • La poursuite de la modernisation de l’Ordre.

    Tolérance zéro face aux violences : 39 actes juridictionnels rédigés avec le concours de la magistrate détachée pour le compte du CNOM ou des CD

    La première priorité de la nouvelle mandature traduit une évolution notable du rôle de l’Ordre des médecins dans le traitement des violences, en particulier des violences sexuelles, dont la gravité et la fréquence ne peuvent plus être ignorées. Le CNOM affirme désormais une politique de « tolérance zéro », qu’il s’agisse des violences subies par les médecins dans leur exercice ou de celles commises par des médecins eux-mêmes.

    Cette orientation s’accompagne d’une prise de responsabilité accrue de l’Institution, notamment au regard de l’attestation d’honorabilité qu’elle délivre, engageant directement sa crédibilité et son devoir de vigilance quant au comportement des praticiens inscrits. Dans ce contexte, l’Ordre entend renforcer sa capacité à réagir en temps réel, en développant notamment un dialogue plus étroit avec les parquets.

    Cette évolution s’appuie sur un renforcement de l’expertise juridique avec la création, dès juin 2025, d’une conseillère judiciaire, magistrate en détachement auprès du président, ainsi que sur la mise en place de la Cellule d’intervention juridique disciplinaire et pénale (CIJUDP), chargée d’harmoniser les pratiques et d’accompagner les conseils départementaux. Au-delà des nouvelles structures, cette priorité traduit une volonté de restaurer la confiance en garantissant une réponse plus rapide, plus coordonnée et plus exigeante face aux violences.

    A l’horizon 2040 Anticiper les transformations de la profession médicale

    Cette réflexion prospective dépasse les seuls enjeux technologiques : elle porte sur l’évolution de la démographie médicale, des organisations territoriales, de l’interprofessionnalité, des conditions d’exercice et de la certification des compétences. Dans ce contexte, la certification périodique occupe une place centrale en accompagnant les médecins dans l’actualisation continue de leurs de leurs pratiques alors en mutation.

    Dans ce mouvement de fond, le numérique s’impose comme un levier majeur. L’objectif est d’accompagner ces mutations en définissant un cadre commun permettant d’encadrer des pratiques en pleine transformation. Cela est notamment le cas en matière de télémédecine, dont le guide sur le mésusage a été enrichi afin de préciser une doctrine claire.

    Cette intégration et régulation du numérique est renforcée par l’élargissement du périmètre de la délégation générale, désormais dédiée aux données de santé, au numérique et à l’innovation, traduisant l’inscription de la mandature dans une logique résolument pro-innovation. Le rapport souligne également l’importance croissante des projets liés à l’intelligence artificielle, sans toutefois en définir à ce stade des lignes directrices précises ni des mesures concrètes.

    Cette ambition de l’innovation s’accompagne toutefois d’une vigilance accrue face aux enjeux de protection des données de santé, illustrée par la création d’un poste dédié et par l’activité soutenue du service, avec déjà 364 demandes d’avis traitées, notamment en matière de conformité au RGPD et de droit du numérique.

    Moderniser l’Ordre : le numérique au service d’une transformation institutionnelle

    L’objectif est d’harmoniser les pratiques entre les différents échelons de l’Institution, de simplifier les procédures administratives, de professionnaliser la gouvernance et d’améliorer les services proposés aux médecins.

    Dans cette dynamique, la direction des systèmes d’information (DSI) s’impose comme un acteur stratégique. Au-delà de la gestion des infrastructures, elle pilote le développement des services numériques, accompagne les utilisateurs et déploie de nouveaux outils, tels que l’application mobile attendue en 2026 ou la nouvelle version du portail unique « Mon Espace », conçus pour simplifier les démarches et préparer l’intégration de l’intelligence artificielle.

    Cette transformation repose également sur une politique de cybersécurité. Face à la sensibilité des données traitées, l’Ordre a structuré une gouvernance dédiée, fondée sur l’évaluation continue des risques, des audits réguliers, des tests d’intrusion et un programme de « bug bounty » mobilisant des hackers éthiques afin d’identifier les vulnérabilités avant qu’elles ne puissent être exploitées. Les chiffres témoignent de l’intensité des menaces : près de 800 tentatives d’intrusion sont détectées chaque jour, 2 000 vulnérabilités sont corrigées chaque mois et 80 % des courriels reçus sont bloqués comme frauduleux.

    L’innovation, fil conducteur de la mandature : entre réalisations et intentions

    Au-delà du bilan annuel, ce rapport ouvre une nouvelle séquence pour le Conseil national de l’Ordre des médecins. Il fixe les grandes orientations d’une mandature tournée vers l’anticipation des évolutions de l’exercice médical et la modernisation de l’Institution, avec le numérique comme levier transversal. Si cette ambition est clairement affirmée, plusieurs chantiers, notamment autour de l’intelligence artificielle, demeurent encore au stade des intentions ou des premières réflexions et devront désormais se traduire par des orientations opérationnelles.


  • Trophées SilverEco 2026 : dix solutions nominées dans la catégorie Santé & E-santé

    La remise des distinctions aura lieu le 14 septembre 2026 au Palais des Festivals de Cannes, à l’occasion du Festival SilverEco consacré aux enjeux du bien-vieillir et de la transition démographique.

    Une catégorie dédiée à la santé des seniors

    La catégorie Santé & E-santé distingue des initiatives, services et solutions numériques destinés à améliorer la prévention, le suivi médical, l’accès aux soins et l’accompagnement des personnes âgées. Les projets sélectionnés visent également à faciliter la coordination entre les acteurs de santé, à soutenir l’autonomie des patients et à améliorer les conditions de prise en charge.

    Les organisateurs indiquent que cette catégorie met en lumière des approches associant “technologies numériques, accessibilité des usages et accompagnement des seniors”.

    Dix projets retenus pour l’édition 2026

    • Parmi les nominés figure Anticipation Santé, porté par ADERE, qui met l’accent sur l’adhérence thérapeutique au service du bien-vieillir.
    • CARDIOCRET SAS est sélectionnée pour Crétiol, tandis que Chutex concourt avec sa solution Chutex Innovation.
    • Coactis Santé est également en lice avec un projet consacré à la promotion de l’avancée en âge en bonne santé des personnes en situation de handicap.
    • La société EPOCA figure parmi les candidats grâce à sa solution de télésurveillance médicale destinée à stabiliser l’état de santé des patients âgés.
    • De son côté, Intégrance présente Tria’santé EHPAD, une assurance santé conçue pour les résidents d’établissements d’hébergement pour personnes âgées dépendantes.
    • Parmi les autres nominés figurent Involutech avec Sublio, Livana Connect avec Livana, ainsi que MémoGo, qui propose un magazine mensuel dédié à la stimulation cognitive.
    • Enfin, SYNACare – Groupe SL Habitat NutriRepère est retenu pour NutriRepère, une solution de détection nutritionnelle continue à domicile.

    Vote du public et annonce du lauréat

    En parallèle de la sélection du jury, les organisateurs ont ouvert les votes pour le prix spécial « Coup de cœur du Public », permettant aux professionnels et au grand public de soutenir l’un des projets en compétition.

    Le nom du lauréat de la catégorie Santé & E-santé sera dévoilé lors de la cérémonie des Trophées SilverEco organisée le 14 septembre 2026, en ouverture du Festival SilverEco, qui se déroulera les 14 et 15 septembre au Palais des Festivals de Cannes.


  • HUGO fixe cinq priorités pour accélérer l’innovation hospitalière dans le Grand Ouest

    HUGO mise sur une stratégie commune jusqu’en 2030

    Le groupement de Coopération Sanitaire (GCS) HUGO (Hôpitaux Universitaires du Grand Ouest) présente son projet stratégique 2026-2029, qui doit orienter les actions du groupement jusqu’en 2030. L’objectif est de renforcer la coopération hospitalo-universitaire dans le Grand Ouest en s’appuyant sur l’innovation au bénéfice des patients, des professionnels de santé et des territoires. Le plan s’articule autour de cinq axes destinés à coordonner les initiatives des établissements membres et partenaires.

    Cinq axes pour structurer les coopérations

    • Le premier axe vise à consolider le positionnement du Grand Ouest comme pôle hospitalo-universitaire de référence à l’échelle nationale et européenne. HUGO prévoit de renforcer les filières d’excellence, de développer les coopérations européennes et de valoriser les expertises scientifiques du réseau.
    • Le deuxième axe porte sur le développement d’une innovation hospitalière ouverte. Le groupement souhaite accélérer l’émergence et le transfert d’innovations en associant établissements de santé, universités, patients, entreprises et territoires afin d’améliorer les parcours de soins et les pratiques professionnelles.
    • Le troisième axe est consacré aux usages de l’intelligence artificielle en santé. HUGO entend définir une stratégie commune pour développer une IA éthique, responsable et performante au service du soin, de la recherche et de la formation.
    • Le quatrième axe cible les transformations organisationnelles du système de santé, avec le développement de nouveaux modèles d’organisation, le soutien à la recherche en pédagogie en santé, aux innovations paramédicales et aux coopérations entre établissements.
    • Enfin, le cinquième axe vise à faire de la coopération interrégionale un principe systématique pour les projets structurants, afin de mutualiser les compétences et de coordonner les initiatives du réseau.
    @ Projet stratégique HUGO 2026-2029 : cap vers 2030 !

    L’Ouest Data Hub et l’IA au cœur des nouvelles initiatives

    Parmi les actions annoncées figure le renforcement de l’Ouest Data Hub, présenté comme le premier réseau européen d’entrepôts de données de santé hospitaliers. La plateforme fédère désormais neuf établissements et couvre près de 15 millions de patients.

    HUGO prévoit de poursuivre son développement pour soutenir la recherche, l’innovation et l’amélioration des soins.

    Le groupement annonce également le lancement d’une feuille de route commune sur les usages de l’IA à travers l’initiative Grand Ouest Intelligence Artificielle (GOIA). Cette démarche doit permettre de fédérer les expertises, d’harmoniser les pratiques, de développer des projets multicentriques et de promouvoir une IA répondant à des exigences éthiques et organisationnelles.

    Renforcer l’écosystème régional de l’innovation

    Le projet prévoit enfin d’intensifier les démarches d’innovation collaborative en associant établissements de santé, universités, patients, start-up et industriels afin de favoriser l’expérimentation et le déploiement des innovations.

    HUGO souhaite également mieux coordonner les différents dispositifs d’innovation numérique en santé du Grand Ouest (tiers-lieux d’expérimentation, cellules d’innovation, plateformes de données et réseaux d’expertise) pour constituer un écosystème commun au service de la transformation du système de santé.

  • GIE SESAM‑Vitale : un marché consolidé et 1 688 entreprises accompagnées

    Un marché sous tension : concentration des éditeurs et structuration des segments

    Entre 2019 et 2025, le nombre d’éditeurs de logiciels pour professionnels de santé libéraux est passé de 217 à 177, soit une baisse de 18%, confirmant une consolidation durable du marché. Cette contraction s’accélère à partir de 2023 dans un contexte de durcissement des exigences réglementaires, d’interopérabilité et de sécurité, porté notamment par les référentiels du Ségur du numérique en santé, les obligations d’Hébergement de Données de Santé (HDS), la trajectoire de qualification de sécurité SecNumCloud et le cadre de cybersécurité européen NIS2.

    Les positions sont très concentrées : chez les médecins, les 10 premiers acteurs représentent 80% du marché, les 16 premiers 90,4%. Chez les auxiliaires médicaux, les 6 premiers totalisent 90,4% du marché et les 11 premiers 98%, quand chez les chirurgiens‑dentistes, les 6 premiers captent 90% et les 4 premiers 75%. Le marché officinal est encore plus concentré : 2 éditeurs totalisent 75,7% de parts de marché et les 4 premiers 94,8%, tandis qu’un seul éditeur de laboratoire pèse près de 79% à lui seul, les 4 premiers atteignant 99,5%. Au total, 84% du marché des professionnels libéraux est détenu par 17 éditeurs, contre 19 éditeurs et 86,46% en 2024.

    1 688 entreprises accompagnées et des écosystèmes différenciés

    Depuis sa création, le Groupement d’Intérêt Économique (GIE) SESAM‑Vitale accompagne les entreprises du numérique en santé dans l’intégration des services en ligne des assurances maladie obligatoires et complémentaires au sein des systèmes d’information des offreurs de soins. En 2025, 1 688 sociétés (+140 par rapport à 2024) et 1 602 produits (+145) sont référencés, pour un total de 13 105 labellisations (+1 309). Fin 2025, 426 453 professionnels de santé sont en facturation SESAM‑Vitale, en hausse de 11 637 en un an.

    Le segment des établissements de santé repose sur 31 éditeurs de logiciels de Gestion Administrative du Patient (GAP) couvrant 3 617 établissements (1 238 Établissements Publics de Santé, EPS ; 500 Établissements de Santé Privés d’Intérêt Collectif, ESPIC ; 7 Hôpitaux d’Instruction des Armées, HIA ; 1 872 cliniques privées). Parmi ces éditeurs, 18 proposent aussi la gestion médicale du patient via un Dossier Patient Informatisé (DPI), avec des référencements variés dans les vagues 1 et 2 du Ségur.

    Le marché des transporteurs reste lui aussi très concentré : sur 33 252 transporteurs en facturation B2, 5 240 transporteurs sanitaires voient plus de 96% du marché captés par le top 5 des éditeurs, tandis que, chez les 28 012 taxis conventionnés, les 5 premiers éditeurs concentrent près de 60% des parts de marché. La convention nationale de 2025 harmonise la facturation avec généralisation obligatoire de la norme B2 au 1er novembre 2025 et extinction du Service Électronique de Facturation intégré (SEFi), les éditeurs disposant jusqu’au 31 mai 2026 pour leur certification auprès du Centre National de Dépôt et d’Agrément (CNDA).

    PRO‑PS : modernisation accélérée, DiagAM V3 et trajectoire 2025‑2030

    Le programme PRO‑PS (Programme de Rationalisation de l’Offre pour les Professionnels de Santé) structure la modernisation du parc informatique des professionnels de santé autour de cinq axes : information, confiance, rationalisation, visibilité et simplification des usages. Début 2026, un professionnel est considéré comme « à jour » si son poste repose sur un logiciel de facturation agréé Addendum 8, compatible avec les Cartes de Professionnel de Santé (CPSv3/CPSv4), intégrant les composants amelipro (ATSAM ≥ 4.65), en environnement 64 bits (Windows, macOS ou Linux) avec lecteur PC/SC et solution mobile compatible appli carte Vitale couvrant l’ensemble de la facturation SESAM‑Vitale. La feuille de route 2025‑2030 prévoit la fin des flux Addendum 6 hors laboratoires au 30 juin 2027, l’arrêt des flux Addendum 6 laboratoires au 31 mars 2028 et l’arrêt des flux Addendum 7 au 31 mars 2029.

    DiagAM V3 (Diagnostic Assurance Maladie) devient un composant central de ce dispositif, recommandé à tous les professionnels pour le suivi terrain, l’optimisation du diagnostic et du support, un déploiement rapide et des fonctionnalités évolutives. Après une optimisation de l’architecture à l’été 2024 (réduction de l’empreinte de 80 Mo à 3 Mo et délégation de l’interface utilisateur au serveur), DiagAM passe en connexion serveur quotidienne à l’été 2025, permettant l’installation automatique des correctifs. En novembre 2025, il est intégré aux logiciels éditeurs, avec diagnostic et mise à jour automatiques, et une compatibilité avec les navigateurs via l’extension « Lecture carte Vitale », sans recours au localhost. La marque PRO‑PS millésimée, dont les critères sont renforcés en 2026, exige notamment un déploiement Addendum 8 à 99%, DiagAM installé chez 50% des clients et l’usage de l’appli carte Vitale dans les flux de facturation pour une part significative des pharmacies et médecins.

    Mobilité, Web Vitale et sortie programmée du TLA

    La stratégie de mobilité s’inscrit dans la sortie progressive du Terminal Lecteur Ambulatoire (TLA), dont le support est arrêté au 1er juillet 2025 et les flux rejetés à compter du 15 janvier 2028. À janvier 2026, deux écosystèmes de solutions mobiles coexistent : 20 éditeurs SESAM‑Vitale proposant 38 solutions (10 en mode en ligne, 24 réparties, 4 compactes) commercialisées directement aux professionnels, et 4 fournisseurs offrant 7 solutions pour intégrateurs (briques, matériels, moteur de facturation, offres en marque blanche) pour accélérer la mise sur le marché. Entre 2024 et 2025, le nombre de solutions mobiles passe de 21 à 38 (+81%) et le nombre d’éditeurs de 15 à 20 (+33%), avec une couverture désormais complète des prescrits et des prescripteurs.

    Web Vitale doit permettre, à partir de mai 2026, la lecture et l’authentification de la carte Vitale dans un environnement web (Windows et Mac), avec une intégration progressive dans les portails de l’Assurance Maladie. L’intégration avec WEB DMP PS (espace Dossier Médical Partagé pour les professionnels de santé) est décalée en raison d’un changement de titulaire de marché d’hébergement, tandis qu’Amelipro (portail en ligne des professionnels de santé de l’Assurance Maladie) priorise la lecture de l’appli carte Vitale via récupération du contexte depuis le Système d’Information Appli Carte Vitale (SI APCV) à partir de janvier 2026. L’ensemble du dispositif s’appuie sur Pro Santé Connect (service d’authentification des professionnels de santé) pour sécuriser l’authentification des professionnels habilités.

    Les solutions de mobilité s’articulent avec l’offre d’équipementiers : au 1er janvier 2026, 17 équipementiers cumulent 62 modèles référencés de lecteurs QR‑code, Datamatrix, NFC (Near Field Communication) et PC/SC, publiés dans le catalogue produits du GIE SESAM‑Vitale, avec une offre jugée abondante et immédiatement disponible, même si les usages de l’appli carte Vitale restent encore en phase d’appropriation.

    Dématérialisation : ROC, SCOR, téléservices et EBDi

    Les services en ligne AMC sont unifiés sous la marque ROC (Remboursement des Organismes Complémentaires), couvrant ROC Ville, ROC Dentaire et ROC Établissement, sans modification fonctionnelle des services existants. En 2025, un nouveau package ROC Ville & Dentaire v02.00.02 intègre les évolutions de l’avenant 46 SESAM‑Vitale et la traçabilité des soins liés à l’Examen Bucco‑Dentaire (EBD), tandis que la fiche PDT‑INF‑906v2 renforce la cohérence des adresses d’Échanges de Données Informatisées (EDI) en supprimant la tolérance sur les désalignements de numéro AMC. La prise en charge de l’EBD passe à 60% AMO / 40% AMC en avril 2025, ROC Dentaire facilitant la mise en œuvre du tiers payant complémentaire.

    Le service SCOR (SCannérisation des ORdonnances) poursuit sa généralisation : fin décembre 2025, 328 030 professionnels de santé prescrits utilisent le service sur le mois (84,75%) pour 195,7 millions de pièces justificatives transmises. Les taux d’équipement atteignent 100% pour les laboratoires et pharmacies, 99,5% pour les auxiliaires médicaux et les professionnels de la Liste des Produits et Prestations (LPP), 90,5% pour les centres de santé, 53,8% pour les sages‑femmes et 44,2% pour les médecins. Depuis la généralisation de SEFi aux transporteurs sanitaires en 2016, la transmission des pièces via SCOR est obligatoire, avec 6 180 transporteurs utilisateurs fin 2025.

    Côté téléservices AMO, AATi (Avis d’Arrêt de Travail informatisé) devient obligatoire pour les patients éligibles, avec des formulaires CERFA sécurisés requis pour les situations non couvertes et le rejet systématique des formulaires papier non sécurisés depuis le 1er septembre 2025. ALDi (Attestation de droit informatisée) élargit son périmètre en 2025 à de nouvelles professions (sages‑femmes, infirmiers, masseurs‑kinésithérapeutes, orthoptistes, orthophonistes, pédicures‑podologues) et à plusieurs régimes. L’appli carte Vitale s’intègre progressivement dans ces téléservices, avec 89% des appels ALDi réalisés via une version compatible et 28 000 appels utilisant l’appli carte Vitale en 2025, soit une multiplication par six en un an.

    Le nouveau téléservice EBDi (Examen Bucco‑Dentaire informatisé), mis en production le 9 septembre 2025, dématérialise complètement l’examen bucco‑dentaire pour les 3‑24 ans et les femmes enceintes. Accessible via amelipro ou intégré aux logiciels métiers des chirurgiens‑dentistes et médecins spécialistes en stomatologie ou chirurgie maxillo‑faciale, il gère l’éligibilité, la saisie des résultats, l’historique et alimente le Dossier Médical Partagé (DMP) dans Mon espace santé. Fin 2025, six éditeurs sont conformes auprès du CNDA et engagés dans le déploiement.

    DMP, Mon espace santé et ordonnance numérique : montée en charge des services socles

    Le Dossier Médical Partagé reste un pivot des services socles : le package v02.10.00 devient la version de référence en 2026, complété par une note « Complément au package 2.10 ». Le changement de titulaire de marché du Système d’Information DMP (SI‑DMP) conduit à la mise en place d’EditeurNext, nouvel environnement de tests pour les éditeurs, et s’accompagne d’un cycle de mises à jour plus régulier. En 2025, les actions de suivi qualité permettent une baisse de 10% du taux d’échec en alimentation, de 48% en consultation et la suppression de 100% des jeux de valeurs obsolètes. Plus de 480 millions de documents sont disponibles dans Mon espace santé (+40% par rapport à 2024), portés par 123 logiciels de professionnels de santé et 94 industriels.

    L’ordonnance numérique, expérimentée depuis 2019, s’inscrit dans un cadre réglementaire qui vise une généralisation progressive, avec une concentration des efforts en 2025 sur les médecins de ville et les pharmacies. Les cahiers des charges v3 pour médecins, pharmaciens et professionnels de la LPP deviennent le référentiel technique de référence, tandis que de nouveaux packages sont diffusés pour les sages‑femmes, chirurgiens‑dentistes, infirmiers, masseurs‑kinésithérapeutes, orthophonistes, orthoptistes et pédicures‑podologues. L’enjeu est d’étendre le périmètre de la prescription dématérialisée tout en assurant la traçabilité des modifications et l’alimentation du DMP à partir des logiciels métiers et des bases médicamenteuses certifiées.


  • AI Act : où en est-on vraiment ?

    Ce qui s’applique déjà

    Le règlement (UE) 2024/1689, dit AI Act, est entré en vigueur le 1ᵉʳ août 2024, mais avec une application échelonnée. Deux étapes sont déjà derrière nous, et elles produisent leurs effets dès aujourd’hui.

    Depuis le 2 février 2025, deux blocs s’appliquent. D’une part, les pratiques interdites de l’article 5 : notation sociale, manipulation subliminale, identification biométrique en temps réel dans l’espace public (avec exceptions encadrées), etc. Ces interdictions relèvent du palier de sanction le plus élevé du règlement — jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial. D’autre part, l’obligation de littératie en IA (article 4) : former le personnel et les sous-traitants qui opèrent des systèmes d’IA.

    Depuis le 2 août 2025, c’est le régime des modèles d’IA à usage général (GPAI) qui est entré en jeu (chapitre V), accompagné de la gouvernance (chapitre VII), des organismes notifiés, des règles de confidentialité (article 78) et du régime de sanctions (articles 99 et 100). C’est à cette date que le Code de bonnes pratiques pour les GPAI et les seuils de risque systémique sont devenus la grille de référence pour les fournisseurs de modèles de fondation. Point important : le Digital Omnibus ne touche pas à ce volet GPAI. Les fournisseurs de modèles doivent continuer leur travail de conformité comme prévu.

    Autrement dit, contrairement à une idée répandue, l’AI Act n’est pas « en attente » : une partie substantielle de ses obligations est déjà du droit dur applicable.

    Le Digital Omnibus comme tournant pour l’année 2026

    Dès la fin 2025, la mise en œuvre était visiblement en retard. Deux goulets d’étranglement en particulier : la désignation par les États membres de leurs autorités nationales compétentes (Orad), et surtout la finalisation des normes harmonisées (CEN-CENELEC) censées servir de colonne vertébrale technique aux exigences sur les systèmes à haut risque. Sans ces normes, demander aux entreprises de se conformer revenait à leur fixer un examen sans en avoir publié le programme.

    Sur fond d’agenda européen de « simplification » et de pression concurrentielle, la Commission a donc déposé le 19 novembre 2025 une proposition de Digital Omnibus on AI. Le processus législatif a ensuite été mené à un rythme inhabituellement rapide :

    • 13 mars 2026 : position du Conseil (orientation générale)
    • 26 mars 2026 : position du Parlement
    • 7 mai 2026 : accord politique provisoire en trilogue
    • 16 juin 2026 : vote final du Parlement (423 voix pour, 57 contre, 174 abstentions)
    • 29 juin 2026 : adoption formelle attendue au Conseil, puis publication au Journal officiel (entrée en vigueur trois jours après publication, vraisemblablement en juillet)

    Il fallait que ce texte soit en vigueur avant le 2 août 2026, faute de quoi le calendrier d’origine se serait appliqué tel quel.

    Ce que le texte change réellement :

    Le message à retenir est subtil : certaines échéances ont reculé, une nouvelle obligation est apparue, et plusieurs échéances n’ont pas bougé du tout. C’est cette nuance qu’un calendrier brut ne sait pas rendre.

    Ce qui recule :

    • Les obligations sur les systèmes à haut risque « autonomes » (annexe III : emploi, éducation, biométrie, infrastructures critiques, services essentiels, justice, migration, maintien de l’ordre) passent du 2 août 2026 au 2 décembre 2027, soit un report de seize mois.
    • Les obligations sur les systèmes à haut risque « intégrés » dans des produits réglementés (annexe I : dispositifs médicaux, machines, ascenseurs, jouets, équipements radio…) passent du 2 août 2027 au 2 août 2028.
    • La date pour les bacs à sable réglementaires nationaux (au moins un par État membre) glisse au 2 août 2027.
    • Les privilèges réservés aux PME (notamment sur les sanctions) sont étendus à une nouvelle catégorie, les petites entreprises de capitalisation moyenne (« small mid-caps »).

    Ce qui n’a pas bougé  :

    • L’essentiel des obligations de transparence de l’article 50 reste applicable au 2 août 2026. Informer l’utilisateur qu’il interagit avec une IA, signaler la reconnaissance d’émotions ou la catégorisation biométrique, divulguer les hypertrucages (deepfakes) côté déployeur : tout cela arrive bien à l’échéance initiale. Les organisations qui ont cru que « le 2 août 2026 est repoussé » ouvrent un trou de conformité.

    Ce qui est nouveau :

    • Une nouvelle interdiction est insérée à l’article 5, applicable au 2 décembre 2026 : les systèmes d’IA conçus pour générer des images intimes non consenties (les applications dites « nudifier ») et des contenus pédocriminels (CSAM). Elle vise aussi bien les fournisseurs qui mettent ces systèmes sur le marché que les déployeurs. Pour tout fournisseur d’un modèle de génération d’images, la conception de garde-fous (« safe harbour ») doit faire partie intégrante de la documentation de gestion des risques, il n’y a pas de voie « on le rajoutera plus tard ».
    • L’obligation de marquage des contenus synthétiques (filigrane / watermarking, article 50(2)) bénéficie d’un délai de grâce raccourci à trois mois : elle devient exigible le 2 décembre 2026. Concrètement, tout contenu généré par IA devra être étiqueté de façon lisible par machine. Pour les équipes techniques, c’est l’échéance la plus proche et la plus opérationnelle.

    Le texte comporte aussi des ajustements plus discrets et plus contestés : assouplissement des exigences de littératie en IA, élargissement de la possibilité de traiter des données personnelles sensibles pour détecter et corriger les biais, clarification des compétences du Bureau de l’IA, et réduction des informations à publier dans la base de données publique pour les systèmes que les fournisseurs estiment non à haut risque (une obligation d’enregistrement simplifiée a toutefois été réintroduite).

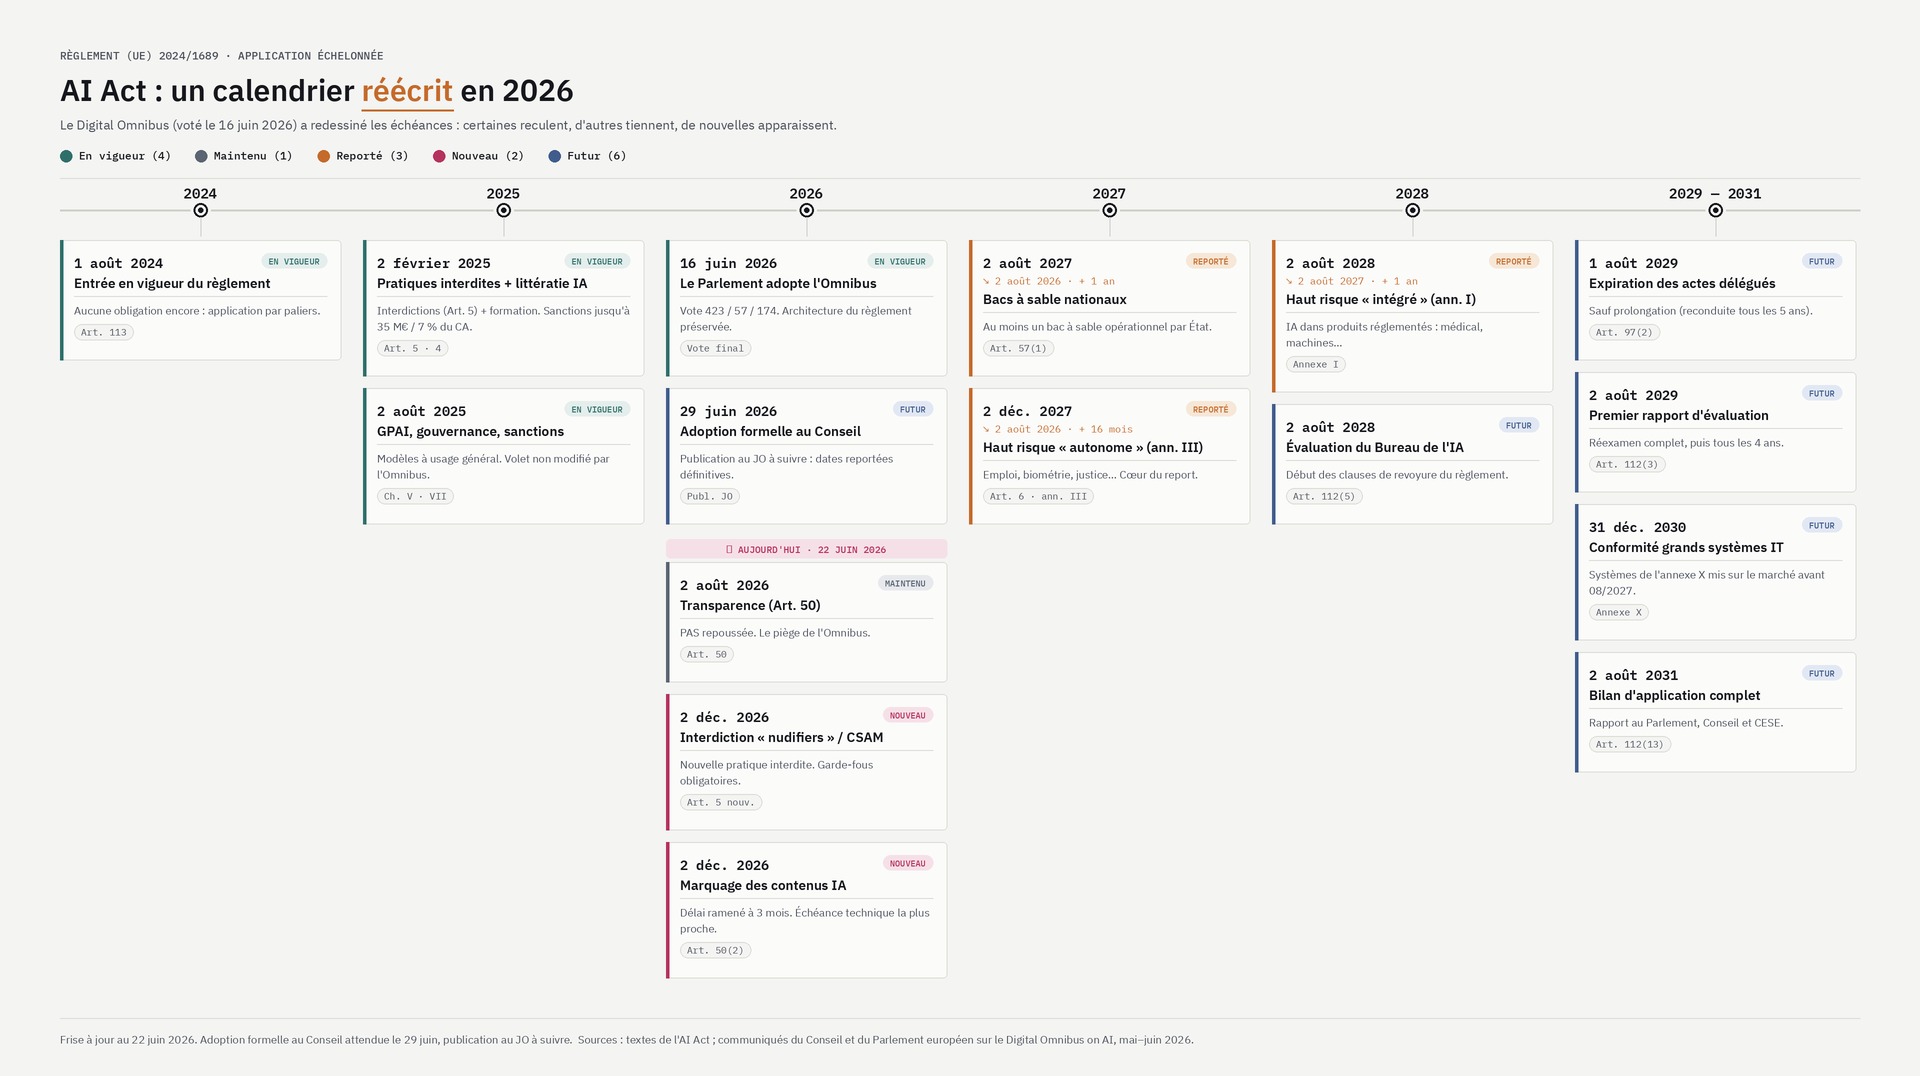
    Le nouveau calendrier de 2026 pour l’IA act :

    Date Échéance Statut
    Fin juin / juillet 2026 Adoption formelle et publication du Digital Omnibus au Journal officiel Imminent
    2 août 2026 Application de la majorité des obligations de transparence (article 50) Maintenu
    2 août 2026 Application du reste du règlement, à l’exception des obligations haut risque reportées Maintenu, mais vidé de sa charge la plus lourde
    2 décembre 2026 Interdiction des « nudifiers » et du CSAM généré par IA (article 5) Nouveau
    2 décembre 2026 Marquage obligatoire des contenus générés par IA (article 50(2)) Nouveau délai

    Mais ces reports, l’année n’est pas un répit, c’est une redistribution  : le poids s’est déplacé de l’inventaire et de la classification des systèmes à haut risque (désormais 2027-2028) vers la transparence et le marquage des contenus synthétiques (août et décembre 2026).

    Et après ? Le futur de l’AI Act

    Les grandes échéances 2027-2028 :

    • 2 décembre 2027 : entrée en application des obligations pour les systèmes à haut risque autonomes (annexe III). C’est désormais l’horizon central pour la plupart des entreprises.
    • 2 août 2028 : entrée en application pour les systèmes à haut risque intégrés dans des produits réglementés (annexe I).

    Un point trop peu souligné : ces nouvelles dates s’appliquent que les normes harmonisées soient prêtes ou non. L’argument initial du report était précisément l’attente des normes ; le compromis politique a néanmoins fixé des dates fermes. Si les normes arrivent en retard, les échéances ne reculeront pas avec elles. Les entreprises qui attendraient la publication des normes pour commencer leur inventaire prennent donc un risque réel.

    L’horizon plus lointain (2029-2031) :

    Au-delà, le règlement prévoit une série de clauses de revoyure : évaluation du fonctionnement du Bureau de l’IA (2028), réexamens périodiques des annexes et de la liste des pratiques à transparence renforcée, rapports d’évaluation au Parlement et au Conseil (à partir de 2029, tous les quatre ans), mise en conformité des grands systèmes d’information de l’annexe X d’ici fin 2030, et premier bilan d’application complet en 2031. C’est la phase de « vie longue » du règlement, celle où il sera ajusté à l’usage.

    Résumé du calendrier de l’IA Act depuis 2024 :

    Calendrier de l'IA Act depuis 2024 - H&TI
    Calendrier de l’IA Act depuis 2024 – H&TI
  • IA à l’hôpital : jusqu’à 40 % du temps infirmier à réallouer aux soins

    Alors que 65% des infirmiers interrogés déclarent déjà utiliser des LLM grand public comme outil de travail, le Centre national de l’expertise hospitalière (CNEH) appelle les établissements à structurer une stratégie d’IA institutionnelle pour automatiser la saisie du DPI, sécuriser les soins et recomposer le métier infirmier à l’horizon 2030‑2035.

    Un angle mort des stratégies IA en santé

    Alors que l’IA est désormais intégrée au travail quotidien de nombreux médecins, notamment en imagerie et biologie, le métier infirmier demeure peu présent dans les débats et projets structurants. En janvier 2025, 365 000 infirmiers exercent dans les hôpitaux et cliniques français, mais la littérature sur l’IA appliquée à cette population reste limitée à quelques travaux théoriques et expérimentations ponctuelles.

    Les données recueillies par le CNEH Prospective dans deux CHU montrent pourtant un intérêt marqué : 60% des paramédicaux de l’AP‑HP estiment que l’IA générative améliore leurs tâches, et moins de 10% déclarent une perception négative. Dans l’échantillon de 35 professionnels interrogés (dont 24 infirmiers), 65% utilisent très régulièrement ChatGPT comme outil de travail, au point d’associer spontanément l’IA à ce seul usage, souvent depuis un smartphone et en dehors de tout cadre formalisé de gouvernance.

    Cette « shadow IA » met en lumière un double enjeu : sécuriser les pratiques de terrain et orienter les investissements vers des solutions intégrées au DPI, capables de transformer réellement l’organisation des soins. Softway Medical a soutenu la réalisation de cette étude, qui ambitionne d’éclairer ces choix stratégiques.

    Trois attentes fortes : automatiser, structurer, anticiper

    Automatiser la saisie dans le DPI

    Le temps passé au DPI concentre une grande partie des irritants quotidiens décrits par les infirmiers : interfaces peu ergonomiques, multiples clics, connexions et déconnexions répétées, crainte d’oublis lors des interruptions de tâches. Une étude citée par le CNEH estime qu’un infirmier consacre 15 heures par semaine à renseigner le DPI sur un temps de travail de 35 heures, sans consensus sur la valeur exacte faute de mesures systématiques au poste.

    La quasi‑totalité des participants voit dans la dictée vocale couplée à l’IA la priorité numéro un pour alimenter automatiquement les champs les plus fréquemment utilisés du DPI (constantes, soins, observations, etc.). Inspiré notamment de l’application du Cedars‑Sinai Hospital, ce cas d’usage suppose une authentification sécurisée de l’infirmier, une identification fiable du patient, une transcription structurée adaptée aux formats du DPI, ainsi qu’une réflexion fine sur les supports (micro, tablette) et les conditions de confidentialité en chambre partagée.

    Structurer les transmissions pour gagner en pertinence

    Deuxième levier identifié : la structuration automatique des transmissions écrites à partir d’une analyse du DPI. Certains infirmiers déclarent passer plus d’une heure à préparer les transmissions, avec des pertes d’information lorsque les temps de relève sont réduits sur des organisations en 12 heures.

    L’usage attendu consiste à générer des synthèses priorisées, relues et ajustées par les soignants, afin de fiabiliser les données tracées et de faire émerger les éléments cliniques significatifs dans des dossiers longs ou transférés entre services. L’objectif est double : réduire le temps de préparation et passer de transmissions ciblées à des transmissions systématiquement structurées et analysées par l’IA.

    Des alertes prédictives pour organiser le travail

    Les infirmiers attendent aussi des solutions capables de hiérarchiser leurs priorités grâce à des alertes prédictives fondées sur l’analyse continue des données patients. Dans le suivi à distance, des IPA s’appuient déjà sur des objets connectés et des questionnaires transmis à des algorithmes qui génèrent des alertes, permettant de concentrer les appels sur les patients qui en ont le plus besoin.

    Cette logique est transposable à l’hospitalisation : en identifiant des signaux faibles avant la décompensation, l’IA permettrait de passer d’un mode réactif à une organisation anticipatrice, avec une recomposition du workflow infirmier autour de la gravité et de l’urgence plutôt que de l’ordre d’apparition des demandes.

    Automatiser et augmenter : vers l’infirmier « augmenté »

    L’étude distingue deux familles d’applications, complémentaires dans leurs effets sur le quotidien infirmier.

    IA qui automatisent

    Au‑delà de la dictée vocale et des transmissions, les soignants interrogés identifient plusieurs domaines propices à l’automatisation : création des plannings via des outils comme Hopia ou Planning Medical, calcul de la charge en soins, gestion prévisionnelle des stocks de dispositifs, interrogation intuitive de la GED via un LLM privé ou encore chatbots pour la gestion des appels et des demandes logistiques.

    Le CNEH insiste sur un point : sans connexion directe au DPI et aux logiciels RH, ces solutions resteront fragmentées et à faible impact global, malgré l’existence d’offres spécialisées (DrugOptimal pour l’aide à l’administration des médicaments, SANIIA pour la charge de travail, robots de transport ou de logistique, etc.). La priorité donnée à l’intégration avec le DPI conditionne la capacité à dégager de véritables gains de productivité et de qualité.

    IA qui augmentent

    Les « IA agentiques » évoquées visent à soutenir les tâches complexes : alertes prédictives multi‑paramètres, appui à la lecture des ECG, priorisation dynamique des tâches selon l’état des patients et les contraintes organisationnelles, prévision d’activité aux urgences, construction de chemins cliniques à partir du DPI et de la littérature, analyse des événements indésirables pour orienter les plans de formation, ou encore assistance à la sélection de pansements complexes via l’analyse d’images.

    Sur le médicament, des solutions comme DrugOptimal illustrent déjà un appui à l’administration, en repérant les incompatibilités, proposant une organisation des rampes de perfusion et rappelant les bonnes pratiques, avec en toile de fond la réduction d’une iatrogénie médicamenteuse qui touche plus de 10% des patients. Combinées, ces briques laissent entrevoir une recomposition du métier, avec moins de temps passé loin du patient, moins d’interruptions et des outils d’aide à la décision disponibles en continu.

    Préserver les compétences, redéfinir la productivité

    Un risque de « biais d’automatisation » à encadrer

    Les auteurs consacrent un chapitre entier au risque d’appauvrissement des compétences humaines, en particulier pour les étudiants infirmiers, si le raisonnement clinique et la surveillance sont trop délégués aux algorithmes. Ils pointent la possible atrophie de l’observation directe, la tendance documentée à suivre passivement les recommandations des systèmes (« automation bias ») et l’appauvrissement potentiel de la relation de soin dans des environnements trop médiatisés par la technologie.

    Pour y répondre, l’étude recommande de revisiter les référentiels de compétences afin de réaffirmer l’observation clinique, la décision en incertitude, la communication thérapeutique et l’éthique comme compétences noyau, évaluées indépendamment des outils numériques. Elle appelle aussi à développer une « pédagogie de l’écart » dans les IFSI, à utiliser la simulation pour entraîner l’action en cas de défaillance des systèmes, et à organiser un « retour au geste » dans la formation continue des professionnels déjà en poste.

    De la rationalisation à l’investissement clinique

    Sur la question de la productivité, le CNEH propose une approche explicite : mesurer le nombre de tâches touchées par l’IA, l’économie de temps par tâche et en déduire un gain de productivité par poste. Compte tenu de la performance de l’IA sur les tâches répétitives, les auteurs recommandent de démarrer par les cas d’usage centrés sur le DPI.

    Ils défendent toutefois une orientation politique claire : ne pas dissoudre les gains de temps dans une simple réduction des effectifs, mais les réinvestir dans le temps clinique direct et dans le développement continu des compétences. À la clé, une redéfinition de la productivité infirmière, qui ne se mesurerait plus en nombre d’actes mais dans la capacité à exercer un jugement clinique autonome et à assurer une présence relationnelle auprès de patients plus âgés et plus complexes.

    Lancer des projets IA : cinq priorités et une gouvernance

    Le CNEH distingue deux niveaux d’action pour les établissements : des projets institutionnels pilotés par la direction et des initiatives individuelles à structurer plutôt qu’à freiner.

    Pour les projets institutionnels, une « méta‑méthode » est proposée, avec une attention particulière à la sécurité des données, à la conformité RGPD, à l’interopérabilité avec le DPI et à la mise à l’échelle rapide via des phases pilotes formalisées. Cinq domaines sont identifiés comme prioritaires.

    • Traçabilité et saisie dans le DPI,

    • Transmissions,

    • Préparation et traçabilité médicamenteuse,

    • Surveillance clinique et alertes (chute, escarre, sepsis, décompensation),

    • Priorisation des soins.

    Chaque cas d’usage devrait être évalué selon quatre critères croisés : impact sur la pratique soignante (temps, risques, qualité), faisabilité technique (données, compatibilité DPI), coût complet et retour sur investissement. En parallèle, l’étude recommande de documenter semestriellement les usages individuels des LLM par les infirmiers, pour détecter les pratiques émergentes et les transformer, le cas échéant, en projets institutionnels.

    En conclusion, les auteurs rappellent que la transformation du métier infirmier par l’IA ne sera pas d’abord technique mais stratégique : elle dépendra des décisions prises par les autorités et les directions d’établissement sur l’affectation des gains de productivité, l’évolution des compétences et l’organisation du travail soignant.