Data

  • EHDS : la France ouvre la concertation sur le cadre de mise en œuvre de l’Espace européen (19/11)

    La Direction générale de la recherche, de l’innovation et du numérique en santé (DGRINES) a ouvert le 8 octobre 2026 la concertation publique sur le cadre de mise en œuvre en France du règlement sur l’Espace européen des données de santé (EHDS, EEDS en français). La concertation est hébergée sur la plateforme de l’Agence du numérique en santé (ANS) et reste ouverte jusqu’au 19 novembre 2026. Présenté comme le fruit de plusieurs mois de travaux avec l’écosystème, le document doit traduire le règlement européen en orientations concrètes pour la France. L’objectif n’est pas seulement de rappeler les obligations européennes, mais de donner de la visibilité sur leur déclinaison nationale. Pour y participer : consulter la concertation.

    Passer du règlement européen à sa traduction française

    Le document s’organise autour de trois niveaux. Le premier revient sur ce que prévoit le règlement (UE) 2025/327, en décryptant ses principales obligations pour les rendre accessibles aux acteurs concernés.

    Le deuxième s’intéresse à leur mise en œuvre en France. Il doit notamment préciser les choix structurants envisagés, le rôle des différents acteurs et le calendrier associé à la mise en conformité. Cette dimension est particulièrement importante pour les établissements, professionnels, éditeurs et institutions qui devront adapter leurs organisations ou leurs solutions aux nouvelles exigences européennes.

    Enfin, le cadre identifie les sujets qui restent ouverts. La démarche assume ainsi de distinguer ce qui est déjà arrêté de ce qui doit encore faire l’objet d’arbitrages.

    Une concertation pour documenter des choix encore ouverts

    C’est précisément sur ce dernier point que la concertation prend son intérêt. Plutôt que de présenter un cadre entièrement figé, la démarche entend mettre sur la table les orientations envisagées et les questions encore en cours d’instruction.

    Cette approche vise à permettre aux acteurs de terrain de réagir aux choix proposés, mais aussi de faire remonter les contraintes opérationnelles susceptibles d’apparaître lors de leur mise en œuvre. Éditeurs, établissements de santé, professionnels, institutions et représentants des patients sont ainsi invités à contribuer.

    Cette concertation constitue une nouvelle étape dans la préparation française à l’EHDS : après la construction du cadre européen, l’enjeu est désormais de déterminer comment ses exigences pourront être appliquées dans l’environnement français, en tenant compte des infrastructures, des acteurs et des dispositifs déjà existants.

    Source : DGRINES, concertation publique sur la plateforme de l’ANS (08/10/2026) · fiabilité : officielle

  • Données de santé européennes : trois chantiers techniques avant mars 2027

    Données de santé européennes : trois chantiers techniques avant mars 2027

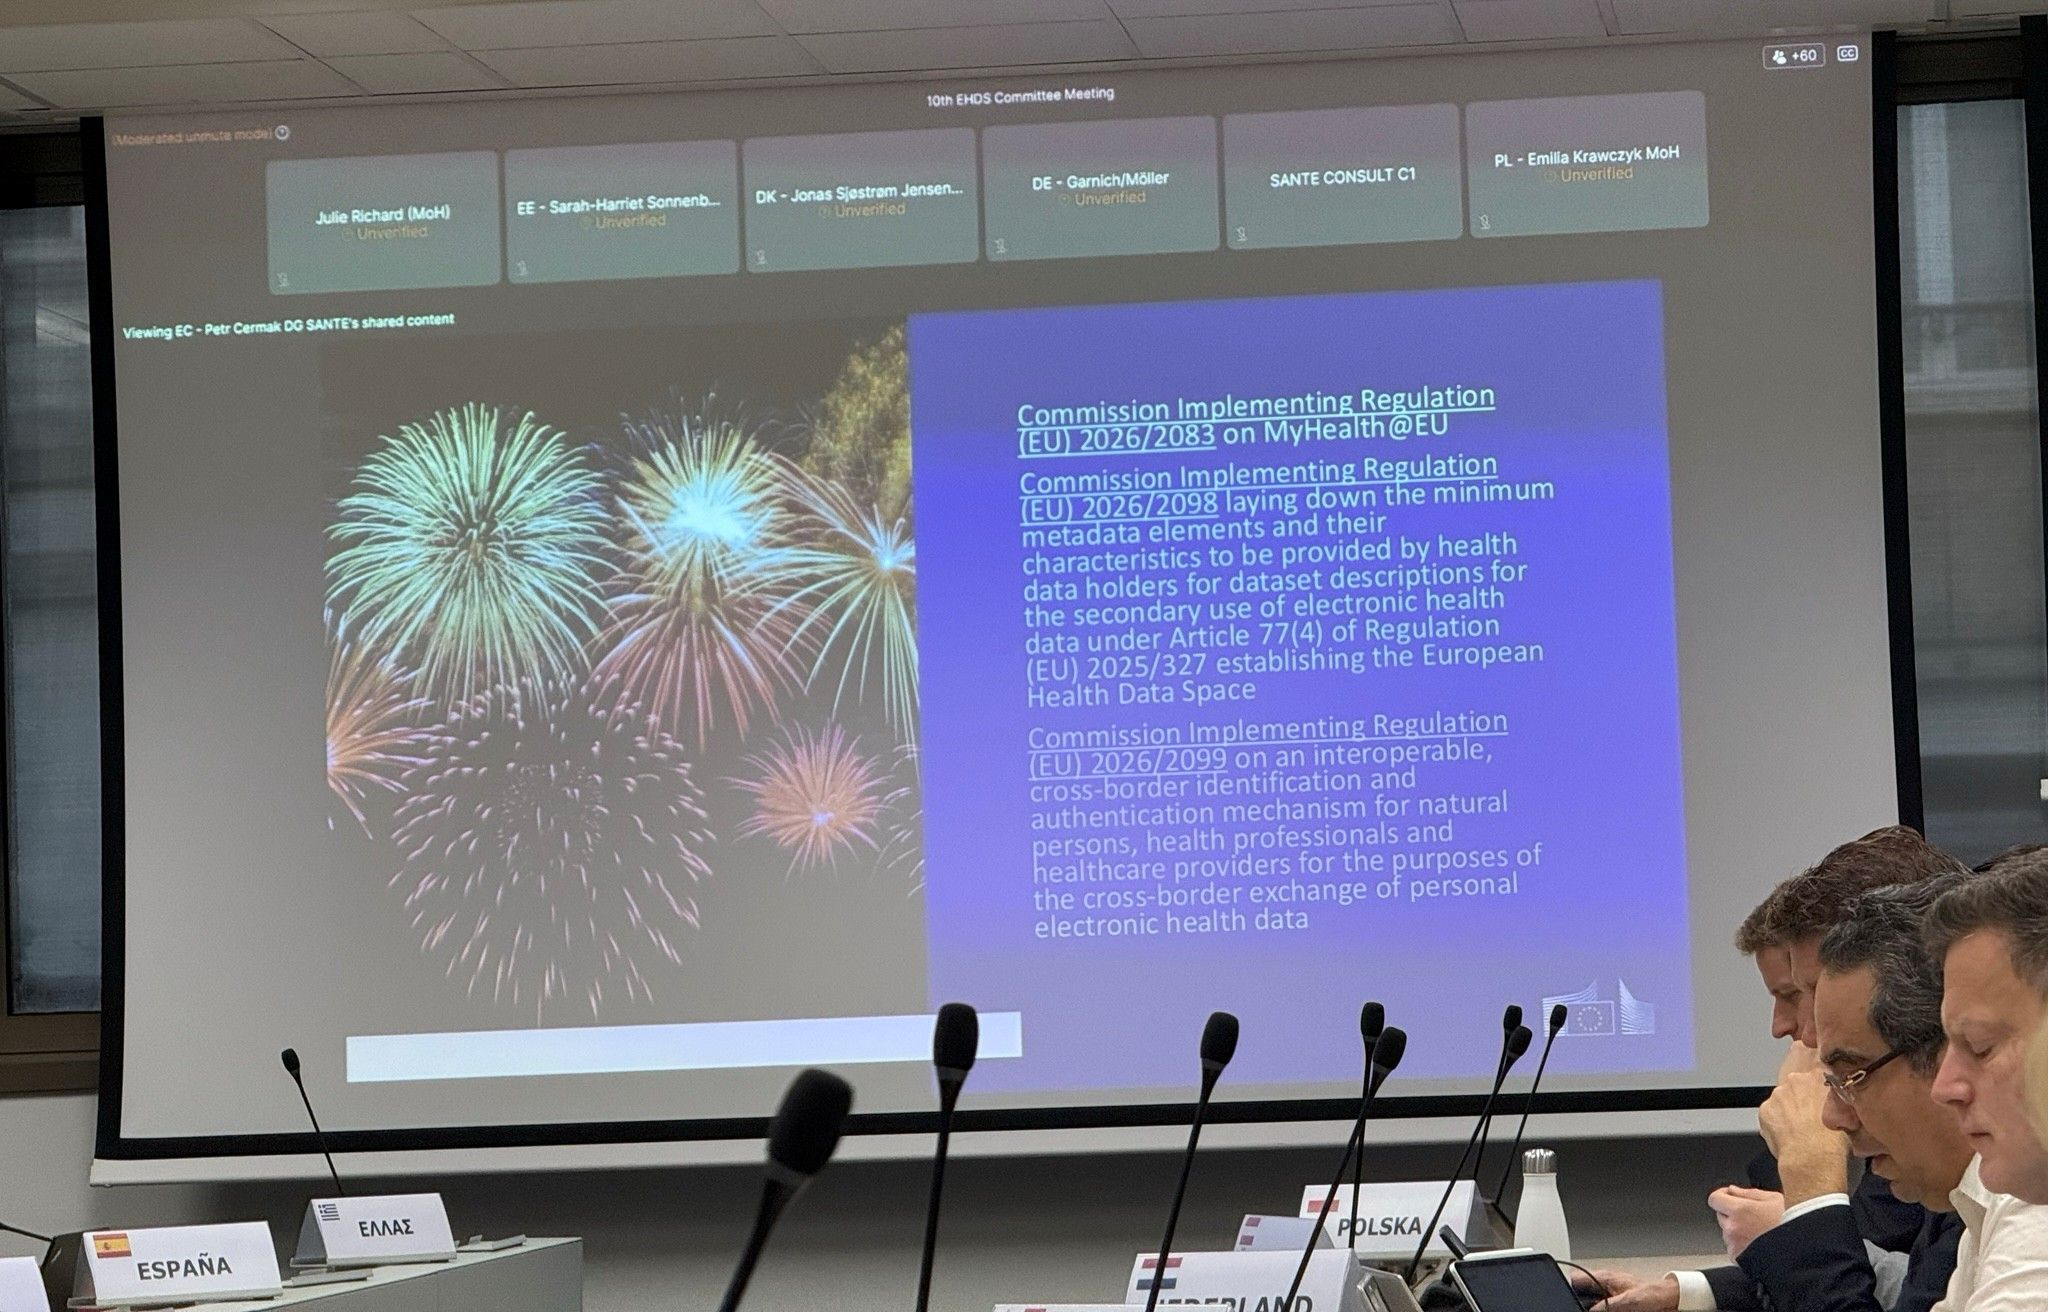
    Lors de sa 10e réunion, le 30 septembre 2026, le comité de l’espace européen des données de santé (EHDS) a examiné trois chantiers techniques : qualité des données, échange des dossiers et environnement de test. Fulvia Raffaelli, responsable de l’unité « Digital Health » de la Commission européenne, en rend compte dans une publication du 6 octobre. Elle rappelle l’échéance du 26 mars 2027 pour l’adoption d’un premier ensemble d’actes d’exécution.

    Un label pour qualifier les jeux de données

    Le premier chantier porte sur l’article 78 du règlement, consacré à la qualité et à l’utilité des données destinées à la réutilisation. Le comité a discuté d’un document de travail définissant les spécifications techniques du futur label européen et sa représentation visuelle. L’objectif est de rendre les caractéristiques des jeux de données plus lisibles, pour que les utilisateurs puissent apprécier leur adéquation à un projet de recherche ou d’évaluation.

    Un format commun pour échanger les dossiers

    Les travaux sur l’article 15 concernent le format européen d’échange des dossiers de santé électroniques, ou EEHRxF. Ce socle doit permettre aux systèmes nationaux et aux logiciels de professionnels d’échanger les données de santé selon des règles compatibles. Le comité poursuit à ce stade l’examen des spécifications : la réunion ne vaut pas adoption de ce texte.

    Un environnement commun pour tester les systèmes

    Le troisième document, lié à l’article 40, porte sur les exigences de l’environnement numérique européen de test des systèmes de dossiers de santé électroniques. Il vise à soutenir leur développement et leur évaluation dans un cadre commun.

    Pour les éditeurs et détenteurs de données, ces chantiers précisent les conditions techniques de mise en œuvre de l’EHDS. Les documents discutés et les actes déjà adoptés doivent rester distingués : les travaux de septembre ne signifient pas que l’ensemble du cadre technique est finalisé.

    Source : Fulvia Raffaelli, Commission européenne, publication LinkedIn (6 octobre 2026) · fiabilité : déclarative.

  • AAP entrepôts de données hospitaliers (EDSH) : 2,3 M€, candidatures avant le 9 octobre 2026

    AAP entrepôts de données hospitaliers (EDSH) : 2,3 M€, candidatures avant le 9 octobre 2026

    La Direction générale de la recherche, de l’innovation et du numérique en santé (DGRINES) a lancé un appel à projets (AAP) pour élargir les réseaux d’entrepôts de données de santé hospitaliers (EDSH). Le texte est une note d’information du 23 septembre 2026, adressée aux directeurs généraux des agences régionales de santé et mise en ligne au Bulletin officiel le 24 septembre. Les candidatures doivent parvenir avant le 9 octobre 2026.

    L’appel en bref

    • Ouverture : à la parution de la note du 23 septembre 2026, sans autre date d’ouverture.
    • Clôture : avant le 9 octobre 2026. La note ne fixe pas d’heure limite.
    • Sélection : la DGRINES confirme par courrier les projets retenus et leur financement au plus tard le 23 octobre 2026.
    • Qui peut candidater : les établissements de santé et les groupements de coopération sanitaire (GCS) qui financent au moins 50 % du projet sur fonds propres.
    • Montants : 2,325 M€ au total, de 100 000 € à 1 M€ par établissement retenu. Le financement est unique et non reconductible, délégué avec la troisième vague de crédits aux établissements de santé pour 2026.
    • Dossier : modèle de l’annexe 2 de la note, en format libre (Word, PowerPoint), 10 pages au plus hors annexes.
    • Contacts et envoi : Julie Richard (julie.richard@sante.gouv.fr) et Yannis Lombardi (yannis.lombardi@sante.gouv.fr), DGRINES. Les équipes de la DGRINES et de la Plateforme des données de santé (PDS) accompagnent les porteurs.

    Trois cas de candidature

    Rattacher un établissement à un réseau lauréat du premier AAP. L’établissement ne doit pas avoir été financé par ce premier appel. Il joint la lettre d’engagement d’un EDSH et d’un comité scientifique et éthique (CSE) du réseau.

    Créer un nouveau réseau. Le candidat justifie un besoin non couvert par les réseaux existants et présente un modèle économique pérenne.

    Regrouper des réseaux lauréats. Les porteurs signent une lettre d’engagement commune et mutualisent leurs CSE.

    Dans les trois cas, le dossier comprend un plan de migration technique, la cartographie des données et un plan de mise en conformité CNIL (référentiel EDS ou autorisation). Le choix technique, centralisé ou fédéré, est libre.

    Dépenses éligibles et critères

    Le financement couvre le pilotage du projet (ressources humaines, coordination, formation) et l’évolution de l’EDSH (développement, hébergement). Les travaux de recherche menés après la mise à disposition des données en sont exclus.

    La sélection porte sur l’intérêt de santé publique, les usages permis (recherche, pilotage interne, politiques publiques), le maillage territorial, la mutualisation et l’engagement écrit de la direction et du chef de file du réseau.

    Contexte

    Le premier AAP, « Accompagnement et soutien à la constitution d’entrepôts de données de santé hospitaliers », a retenu 16 projets qui réunissent 31 CHU et plus de 50 établissements. Le ministère prépare un financement pérenne des EDSH à partir de 2027 ; les nouveaux lauréats y seront associés. L’annexe 1 relie le regroupement des réseaux au règlement européen 2025/327 sur l’espace européen des données de santé (EHDS).

    Implication : moins de trois semaines séparent la note de la clôture. Les établissements déjà en contact avec un réseau lauréat sont les mieux placés pour réunir les lettres d’engagement à temps.

    Source : DGRINES, note d’information n° DGRINES/2026/137 du 23 septembre 2026 (NOR SFHI2624561N), Bulletin officiel, 24 septembre 2026 · fiabilité : officielle

  • Le CHU de Besançon Franche-Comté met en service son entrepôt de données de santé

    Le projet est piloté par Arthur Goudard, directeur adjoint chargé des affaires médicales, de la recherche et des relations avec l’Université. « Avec l’entrepôt des données de santé, nous créons un cadre où il est possible de croiser ces données à des fins de pilotage pour l’établissement, de recherche médicale et d’amélioration des pratiques », a-t-il déclaré à L’Est Républicain. L’établissement cite la qualité et la sécurité des soins comme premiers axes de recherche sur données massives.

    Les données sont hébergées exclusivement en France, dans des environnements certifiés. L’exploitation suit le référentiel de la CNIL sur les entrepôts de données de santé, sous la supervision d’un comité scientifique et éthique constitué à cet effet. Les patients peuvent s’opposer à l’utilisation de leurs données à tout moment auprès du délégué à la protection des données du CHU. Le projet est soutenu par Bpifrance, l’ARS Bourgogne-Franche-Comté et la Région.

    Centre de recours de la Franche-Comté, le CHU prend en charge plusieurs centaines de milliers de patients par an, en hospitalisation ou en consultation. Il rejoint les CHU dotés d’un EDS, un mouvement engagé il y a une dizaine d’années par l’AP-HP et les hôpitaux de l’Ouest.

    Pour les équipes de recherche et les industriels, un EDS conforme au référentiel de la CNIL constitue un point d’entrée pour des études en données de vie réelle en Bourgogne-Franche-Comté. Les modalités d’accès pour des partenaires externes n’ont pas été précisées.

    Source : CHU Besançon Franche-Comté, actualité du site (septembre 2026) ; L’Est Républicain, 28 septembre 2026 ; macommune.info, 23 septembre 2026 – fiabilité : officielle pour le dispositif, presse pour les déclarations.


  • IA en santé : le HDI propose d’encadrer le « premier recours » numérique des patients

    Le Healthcare Data Institute (HDI) a publié en septembre 2026 un position paper intitulé « L’IA n’attend pas la médecine, elle est déjà dans les usages ». Le think tank y constate qu’un « premier recours » numérique s’installe avant tout encadrement et formule six recommandations, dont la distinction entre IA grand public et IA médicale spécialisée et l’évaluation de l’IA comme une innovation médicale.

    Un usage installé avant d’être intégré au soin

    Le HDI part des usages. Les patients interrogent déjà des chatbots sur leurs symptômes, leurs résultats d’examens ou leur santé mentale. En France, le document cite l’enquête Fondation Jean-Jaurès/Doctolib : 45 % des patients interrogés déclarent utiliser une IA conversationnelle pour des questions de santé, 75 % des 18-24 ans contre 13 % des 75 ans et plus. Près d’un utilisateur sur deux décide ensuite de consulter ; 18 % y renoncent après l’échange avec l’IA.

    L’IA devient une première étape du parcours. Le HDI en tire une ligne : un outil d’orientation accompagné, non un système de pré-tri autonome.

    Côté soignants, le gain attendu est le temps médical

    Pour les professionnels, l’institut relève des usages déjà structurés : transcription, synthèse de dossiers, recherche documentaire, imagerie. L’angle retenu est la récupération du temps médical plutôt que le remplacement du jugement clinique.

    Le document étend le propos à la prévention et au suivi des maladies chroniques, sous condition de qualité, de représentativité et de gouvernance des données.

    Six recommandations, dont évaluer l’IA comme une innovation médicale

    Le risque principal identifié est une adoption plus rapide que l’évaluation : hallucinations, biais, exposition de données de santé, inégalités d’accès, perte de compétences. Le HDI cite une méta-analyse de 83 études qui estime la précision diagnostique globale de l’IA générative à 52,1 %.

    Il formule six recommandations : distinguer l’IA grand public de l’IA médicale spécialisée ; faire du droit européen, dont l’AI Act, un levier de confiance ; former citoyens et professionnels au discernement ; asseoir la confiance sur l’éthique et la qualité des données ; évaluer l’IA comme en médecine, sur ses performances, son impact clinique, organisationnel et médico-économique et son acceptabilité ; investir dans la deeptech et les usages pour une offre européenne souveraine.

    Source : Healthcare Data Institute, position paper « L’IA n’attend pas la médecine, elle est déjà dans les usages » (septembre 2026, mis en ligne le 28 septembre) – fiabilité : déclarative (think tank).

  • Anthropic fait analyser une base ADN par 950 agents Claude, qui identifient un système génétique inédit

    Anthropic fait analyser une base ADN par 950 agents Claude, qui identifient un système génétique inédit

    Claude passe du traitement de données à la génération d’hypothèses

    Pour cette première expérience, environ 950 agents Claude ont analysé pendant 21 heures une vaste base de séquences d’ADN, soit un travail qu’Anthropic estime à plusieurs semaines ou mois pour un chercheur seul. Le modèle a repéré une organisation inhabituelle de séquences répétées à proximité d’une transcriptase inverse, puis identifié un système baptisé ART (pour « array-associated reverse transcriptases« ), principalement présent chez des bactériophages.

    L’intérêt scientifique tient moins à la simple accélération d’une recherche documentaire qu’au changement d’échelle dans l’exploration des hypothèses. Claude ne s’est pas contenté d’exécuter une requête prédéfinie : les agents ont comparé des familles enzymatiques, analysé les motifs génétiques et recherché d’éventuels travaux antérieurs avant de proposer un candidat à l’équipe humaine.

    Une découverte qui reste cependant encore au stade de l’hypothèse :

    Anthropic reste toutefois prudent sur la portée du résultat. Le rôle exact d’ART n’est pas encore établi et les travaux sont toujours en cours. L’entreprise indique que les premières expériences suggèrent notamment que les séquences répétées donnent naissance à différents ARN courts, mais il reste à déterminer le fonctionnement du système. Le travail a été publié sous forme de prépublication, sans évaluation par les pairs à ce stade.

    Cette limite est essentielle : l’IA a ici accéléré la détection d’un phénomène biologique, mais elle n’a pas encore démontré son utilité biomédicale. Le passage d’une anomalie repérée dans des données à un mécanisme confirmé, puis éventuellement à un outil thérapeutique, reste un parcours expérimental long.

    Anthropic construit une chaîne complète de recherche

    C’est probablement le principal enseignement de cette annonce. Anthropic a constitué au printemps 2026 une équipe associant expertise en biologie computationnelle et laboratoire de biologie moléculaire dans la baie de San Francisco. Les expériences restent réalisées par des chercheurs humains, tandis que Claude intervient dans l’analyse et l’interprétation des résultats.

    Après le lancement de Claude Science et d’un programme dédié aux sciences de la vie, l’entreprise cherche donc à intégrer progressivement l’IA dans toute la chaîne de recherche : exploration des données, génération d’hypothèses, expérimentation puis analyse.

    Le véritable enjeu ne sera dès lors pas seulement la capacité de Claude à « faire des découvertes », mais la faculté de ce modèle de travail à produire de manière reproductible des résultats validés expérimentalement. C’est à cette étape que se mesurera la portée réelle de l’AI for Science revendiquée par Anthropic.

    Source : Anthropic, 23 septembre 2026 – communiqué officiel – fiabilité : officielle.


  • Orchidée : 26 CHU en réseau, premiers indicateurs hospitaliers en open data dès cet automne

    Santé publique France a annoncé, le 17 septembre, une nouvelle étape du réseau Orchidée, cofinancé par la Commission européenne. Il fédère les entrepôts de données de 26 centres hospitaliers universitaires, soit près de 80 % des CHU français. Les premiers indicateurs sur les infections respiratoires aiguës sévères (IRAS) seront publiés progressivement en open data, sur le portail Odissé, dès cet automne.

    Pourquoi cela compte : Selon Santé publique France, il n’existait jusqu’ici, hors urgences, aucune collecte donnant une vision globale de l’hôpital. Ces indicateurs pourraient aider à anticiper la tension sur les lits et la réanimation cet hiver.

    Suivre la tension hospitalière avec des données inédites

    Selon Santé publique France, la surveillance hospitalière reposait jusqu’à présent sur les urgences. Orchidée l’étend aux hospitalisations conventionnelles et à la réanimation, où se joue la tension hospitalière. Le réseau permettrait d’indiquer la proportion de patients hospitalisés pour grippe, Covid-19 ou bronchiolite parmi l’ensemble des patients d’un établissement. Elle complète les sources existantes (urgences, médecine de ville, biologie, eaux usées) en renseignant la gravité des cas.

    Des indicateurs en accès libre

    Les indicateurs sont produits en temps quasi réel, selon des méthodes communes, ce qui vise à les rendre comparables d’un CHU à l’autre. Le niveau de détail, la fréquence de mise à jour et la licence de réutilisation ne sont pas précisés.

    Selon les partenaires, le réseau a été construit en deux ans. Trois points restent ouverts : il ne compte que des CHU ; seuls les indicateurs IRAS ont une échéance, sans calendrier pour les autres pathologies ciblées ; la qualité et la représentativité des indicateurs ne sont pas évaluées publiquement.

    Ce que cela change

    Directions d’hôpital : elles pourraient intégrer ces indicateurs à leurs tableaux de bord de pilotage des lits.

    Décideurs publics : ils disposeraient d’une lecture complémentaire aux urgences pour leurs plans de réponse.

    À surveiller

    • Automne 2026 : mise en ligne des premiers indicateurs IRAS sur Odissé.
    • Saison 2026/2027 : indicateurs sur la grippe, le Covid-19 et la bronchiolite.
    • Élargissement du réseau et des pathologies.

    Source : Santé publique France, communiqué de presse « Orchidée franchit une nouvelle étape dans la surveillance épidémiologique hospitalière » (17 septembre 2026) · fiabilité : officielle.

  • EEDS : gouvernance, droits des patients, redevances, trois chantiers à boucler avant mars 2027

    EEDS : gouvernance, droits des patients, redevances, trois chantiers à boucler avant mars 2027

    Entré en vigueur le 26 mars 2025, le règlement (UE) 2025/327 relatif à l’espace européen des données de santé (EEDS) encadre l’accès de chaque citoyen à ses données (usage primaire) et leur réutilisation pour la recherche, l’innovation et les politiques publiques (usage secondaire). Le Journal de Droit de la Santé et de l’Assurance Maladie (JDSAM), revue de l’Institut Droit et Santé, lui consacre le dossier de son n°47 (juillet 2026). Né du constat, révélé par la crise du Covid, d’un accès insuffisant aux données pour la recherche européenne, le texte oblige l’écosystème à « se poser certaines questions », résume Nesrine Benyahia (Dr Data), qui a structuré le colloque co-organisé avec l’Institut Droit et Santé autour de trois axes : la gouvernance, les droits des patients et le modèle économique.

    Pourquoi cela compte : À partir du 26 mars 2029, toute réutilisation de données de santé électroniques en Europe (recherche, innovation, politiques publiques) obéira aux règles du règlement EEDS. Pour les hôpitaux, les industriels et les chercheurs, cela signifie de nouvelles obligations de transparence, un droit de refus opposable par chaque patient et un système de redevances encore en construction. Pour la France, c’est aussi une question d’attractivité et de souveraineté sur les données qui entraîneront les IA de demain.

    Une gouvernance à désigner avant mars 2027

    Le règlement crée un nouvel acteur, l’organisme responsable de l’accès aux données (ORAD), chargé de quatre familles de missions : délivrer les autorisations d’accès, assurer la transparence (catalogue des données, registre des demandes, résultats des études), contrôler et sanctionner, et réguler les redevances. Certaines de ces missions sont déjà exercées en France par la Cnil ou la Plateforme des données de santé, d’autres sont entièrement nouvelles. Qui seront les ORAD français ? La question n’est pas tranchée, mais le ministère privilégie un petit nombre d’organismes, appuyés sur des détenteurs de données de confiance auxquels une partie des missions pourra être déléguée. La désignation doit intervenir avant le 26 mars 2027, et une loi d’adaptation sera nécessaire.

    Concrètement, l’EEDS est un « espace à construire » brique par brique explique Yacine Daquin (Plateforme des données de santé) : un catalogue national de métadonnées au format Health DCAT-AP, une demande d’accès unique instruite par l’ORAD, une mise à disposition des données par les détenteurs sous trois mois renouvelable une fois, un traitement en environnement sécurisé et l’export de résultats anonymes uniquement. La France dispose déjà d’un catalogue de métadonnées et d’un environnement de traitement sécurisé éprouvé, atouts pour le déploiement national.

    Des droits renforcés, une articulation à construire

    Le règlement consacre également un droit à l’information renforcé (article 58) et un droit de refus discrétionnaire à l’usage secondaire (article 71), sans se substituer au RGPD ni à la loi « informatique et libertés », qui restent applicables (Manon de Fallois, Commission nationale de l’informatique et des libertés). Ce droit de refus s’exerce à tout moment et sans justification, mais ne vaut pas pour les autorisations déjà délivrées ; les États membres pourront l’écarter, au seul profit d’organismes publics, pour des finalités d’intérêt public comme la recherche sur les maladies rares.

    Pour la juriste, la nouveauté réside moins dans les droits eux-mêmes, proches du droit d’opposition de l’article 74 de la loi française, que dans leur articulation avec les futurs organismes responsables de l’accès aux données (ORAD).

    La confiance des citoyens, condition du dispositif :

    L’enjeu est d’abord celui de la confiance : 75 % des Français ignorent qu’un EEDS est en cours de création et seuls 53 % connaissent leurs droits (d’après le dernier baromètre citoyen de la PDS). Le précédent britannique, où un programme de partage des données de médecine générale a été suspendu après plus d’un million d’oppositions, montre le prix d’un déficit de transparence. Les lignes directrices TEHDAS2 proposent un « point d’information des citoyens », portail public en langage clair, à articuler avec les portails de transparence existants et Mon Espace Santé.

    Du côté des usagers, les patients ne s’opposent pas au partage de leurs données lorsqu’il sert l’intérêt général, mais ils refusent que les traitements soient réalisés « dans leur dos » explique Arthur Dauphin (France Assos Santé). Les données de santé sont les droits « les moins bien connus » des usagers, et la crainte d’une exploitation commerciale par des acteurs privés reste forte. La société civile défend donc le maintien d’une évaluation éthique et scientifique indépendante des projets, aujourd’hui assurée par le Cesrees et la Cnil pour le SNDS, et rappelle que la compétitivité française repose sur la richesse de ses bases (69 millions de personnes, plus de 3 000 variables) plutôt que sur des délais d’instruction réduits. La récente sanction de 5 millions d’euros prononcée par la Cnil contre Iqvia illustre, selon l’association, la réalité des dérives.

    Des redevances pour compenser la mise à disposition

    L’article 62 du règlement prévoit des redevances proportionnelles au coût de mise à disposition, au bénéfice des ORAD et des détenteurs de données. Les lignes directrices TEHDAS2, soumises à consultation publique à l’automne 2025, privilégient un modèle centralisé à facture unique géré par l’ORAD (Julie Baussand, Plateforme des données de santé). Les 83 contributions reçues, dont 16 % françaises, réclament des règles harmonisées et une meilleure prévisibilité tarifaire : 73 % des répondants prévoient de comparer les tarifs des ORAD entre pays.

    Un modèle économique encore incomplet

    Pour les établissements dotés d’un entrepôt de données de santé, la réutilisation a un coût réel, entre infrastructure « socle » conforme au référentiel de la Cnil et l’industrialisation des traitements, alors que 80 % des données de santé restent non structurées (Samantha Pasdeloup, Elsan). Selon elle, la redevance EEDS ne suffira pas : une subvention d’infrastructure sera nécessaire, au moins dans un premier temps, au nom de l’attractivité de la France pour la recherche clinique et de la souveraineté des IA en santé.

    Le calendrier est serré : ORAD désignés avant le 26 mars 2027, loi « informatique et libertés » adaptée avant 2029. D’ici là, c’est la lisibilité du dispositif pour les patients qui décidera de son acceptation.

    Source : Institut Droit et Santé (Université Paris Cité), Journal de Droit de la Santé et de l’Assurance Maladie (JDSAM) n°47, dossier consacré à l’espace européen des données de santé, juillet 2026, texte intégral · fiabilité : officielle.

  • 9 cyberattaques sur 15 dans la santé visent des mutuelles depuis le 1er août

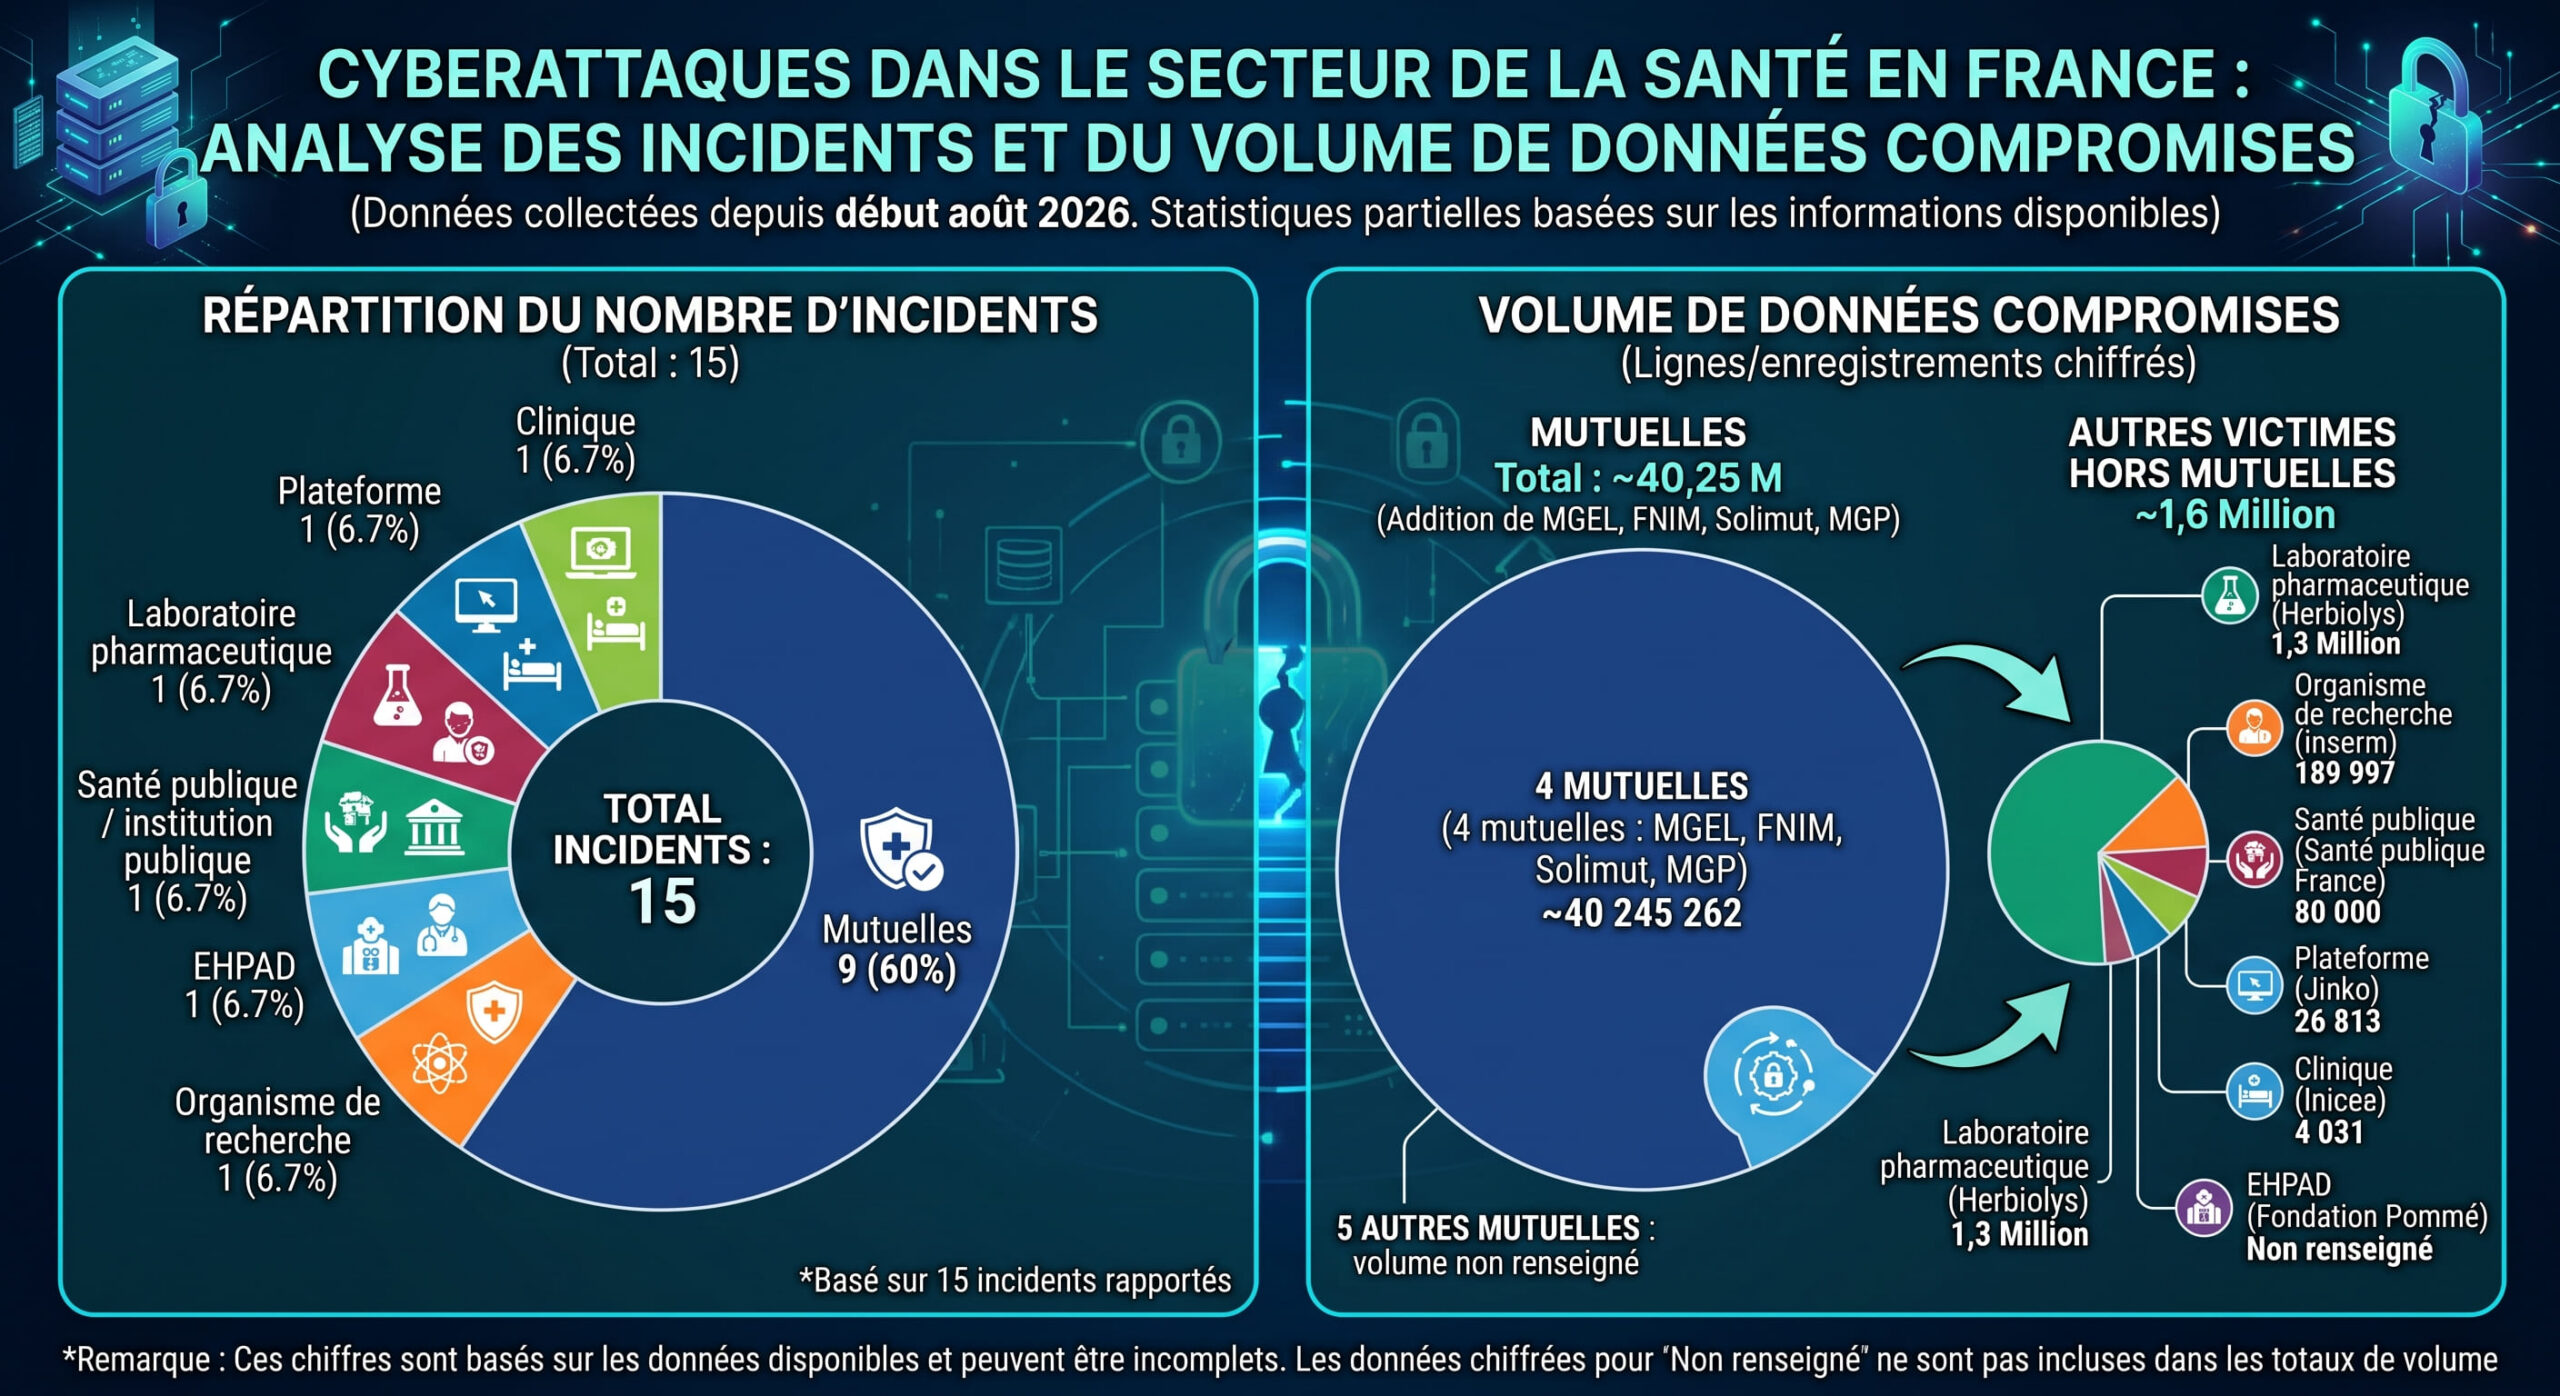
    Neuf des 15 cyberattaques recensées par l’Observatoire cyber HTI contre des entités de santé françaises depuis le 1er août 2026 visent des mutuelles, soit 60 %. Les six autres concernent des plateformes, des laboratoires, des établissements de soins et des organismes de recherche.

    Plus de 40 millions de lignes

    Les attaques contre les mutuelles représentent plus de 40 millions de lignes de données compromises, soit plus de 96 % des volumes chiffrés de l’échantillon. La seule compromission revendiquée contre la MGEL porte sur 38,8 millions de lignes, dont des centaines de milliers d’IBAN. Solimut Mutuelle évoque plus d’un million d’assurés concernés. La Mutuelle Générale de Prévoyance est associée à une fuite revendiquée de 133 018 IBAN.

    Sept incidents passent par un prestataire

    Sept des 15 incidents sont liés à un prestataire ou à un service tiers. La faille Almerys expose à elle seule cinq complémentaires : Mutuelle Entrain, Apivia, LMP, Intériale et Generali.

    Lecture : le chiffre mesure un déplacement de la menace de l’hôpital vers les complémentaires santé, dont les bases combinent identité, coordonnées et données bancaires. Neuf incidents sont confirmés, six reposent sur des revendications de cybercriminels.

    Source : Observatoire cyber HTI, 15 incidents recensés du 1er août au 14 septembre 2026, détaillés dans l’analyse « Cyber : 60 % des cyberattaques depuis le mois d’août en France concernent des mutuelles » (14 septembre 2026) · fiabilité : mixte (9 confirmés, 6 revendiqués).

  • Cyber : 60 % des cyberattaques depuis le mois d’août en France concernent des mutuelles

    Cyber : 60 % des cyberattaques depuis le mois d’août en France concernent des mutuelles

    Les mutuelles plus ciblées car concentrant des données plus monétisables

    Le mois d’août et le début du mois de septembre confirment une tendance déjà observée dans le secteur : l’attaque du système de santé ne passe pas nécessairement par l’hôpital. Sur les 15 incidents recensés depuis le 1er août dans notre échantillon, neuf concernent des mutuelles, soit 60 % du total. À eux seuls, les organismes de complémentaire santé constituent ainsi la première catégorie de victimes, devant les plateformes, laboratoires, établissements de soins ou organismes de recherche.

    Cette concentration n’est pas anodine. Les données détenues par les complémentaires santé combinent plusieurs catégories particulièrement intéressantes pour les cybercriminels : identité, coordonnées, informations contractuelles et surtout données bancaires.

    Plus de 40 millions de lignes compromises depuis août pour les attaques visant les mutuelles

    Les cas de la MGEL, de Solimut Mutuelle ou de la Mutuelle Générale de Prévoyance illustrent cette logique. La compromission revendiquée contre la MGEL porte ainsi sur plus de 38,8 millions de lignes et fait apparaître notamment des centaines de milliers d’IBAN. Solimut fait de son côté état d’une attaque susceptible d’avoir concerné plus d’un million d’assurés, tandis que la MGP est associée à une fuite revendiquée de 133 018 IBAN.

    Le risque ne se limite donc pas à la simple réutilisation d’adresses e-mail. La combinaison identité + coordonnées + données financières augmente la valeur potentielle des bases exfiltrées, notamment pour des campagnes de fraude ou d’hameçonnage très ciblées

    À l’inverse, les données de santé apparaissent moins fréquemment dans l’échantillon : elles sont explicitement identifiées dans le cas de Jinko, dont la plateforme accompagne des personnes atteintes de cancer. La compromission potentielle y est particulièrement sensible puisque les fichiers évoqués comprennent des éléments liés au parcours de soins et des échanges privés.

    Les mutuelles représentent 60 % des incidents mais plus de 96 % des volumes chiffrés. - @H&TI
    Les mutuelles représentent 60 % des incidents mais plus de 96 % des volumes chiffrés. – @H&TI

    Le prestataire devient un point de concentration du risque

    Autre enseignement : la chaîne de sous-traitance constitue un multiplicateur d’impact. Sept des 15 incidents recensés sont associés à un prestataire ou à une compromission de service tiers. L’incident Almerys est particulièrement révélateur : une même faille affecte ou expose plusieurs complémentaires – Mutuelle Entrain, Apivia, LMP, Intériale et Generali -, transformant une attaque contre un intermédiaire en une série d’incidents pour ses clients.

    Ce phénomène change l’équation de la cybersécurité. La robustesse d’une mutuelle ne dépend plus uniquement de son propre système d’information : elle dépend aussi de celle de son écosystème de fournisseurs. La concentration des services numériques et des données chez quelques opérateurs peut donc créer des effets domino particulièrement importants.

    Une menace qui reste opportuniste, mais de plus en plus structurée

    Sur les 15 cas, neuf sont confirmés et six reposent encore sur des revendications de cybercriminels. Les modes opératoires sont eux aussi variés : intrusions directes, compromission d’un prestataire, accès à des plateformes ou mise en vente de bases de données.

    L’enjeu n’est donc pas seulement le nombre d’attaques. C’est la capacité d’une seule compromission à produire un volume considérable de données exploitables, parfois au-delà de la victime initiale. Les 38,8 millions de lignes revendiquées pour la MGEL, par exemple, montrent que le volume des informations exposées peut rapidement dépasser celui des personnes directement concernées.

    Cette séquence de rentrée dessine ainsi un paysage où la cybersécurité du secteur santé se joue de moins en moins organisation par organisation. Mutuelles, plateformes et prestataires forment désormais une même surface d’attaque, avec des interdépendances qui rendent la sécurisation de la chaîne numérique aussi stratégique que celle des systèmes de soins eux-mêmes.

    Pourquoi cela compte : la sécurité d’une mutuelle dépend désormais de celle de ses prestataires. Une seule faille chez un intermédiaire comme Almerys devient une série d’incidents pour ses clients.

    Source : Observatoire cyber HTI, 15 incidents recensés du 1er août au 14 septembre 2026 · fiabilité : mixte (9 confirmés, 6 revendiqués).