L’interopérabilité des systèmes d’information en santé (SIS) représente une transformation essentielle pour l’écosystème de la santé numérique en France. Elle constitue un passage inéluctable d’un modèle de fragmentation des données vers une architecture de circulation fluide de l’information clinique et administrative. Cette mutation est imposée par la régulation et motivée par l’impératif médical et économique, elle nécessite à la fois des ajustements techniques, organisationnels et culturels.
L’enjeu dimensionnel et réglementaire
Le marché mondial des solutions d’interopérabilité en santé est évalué à environ 4,8 milliards de dollars en 2025 et devrait atteindre 16,2 milliards de dollars à l’horizon 2035, ce qui signifie un taux de croissance annuel composé d’environ 14,5 pour cent. Cette dynamique de marché reflète moins une simple demande commerciale qu’une pression réglementaire systémique.
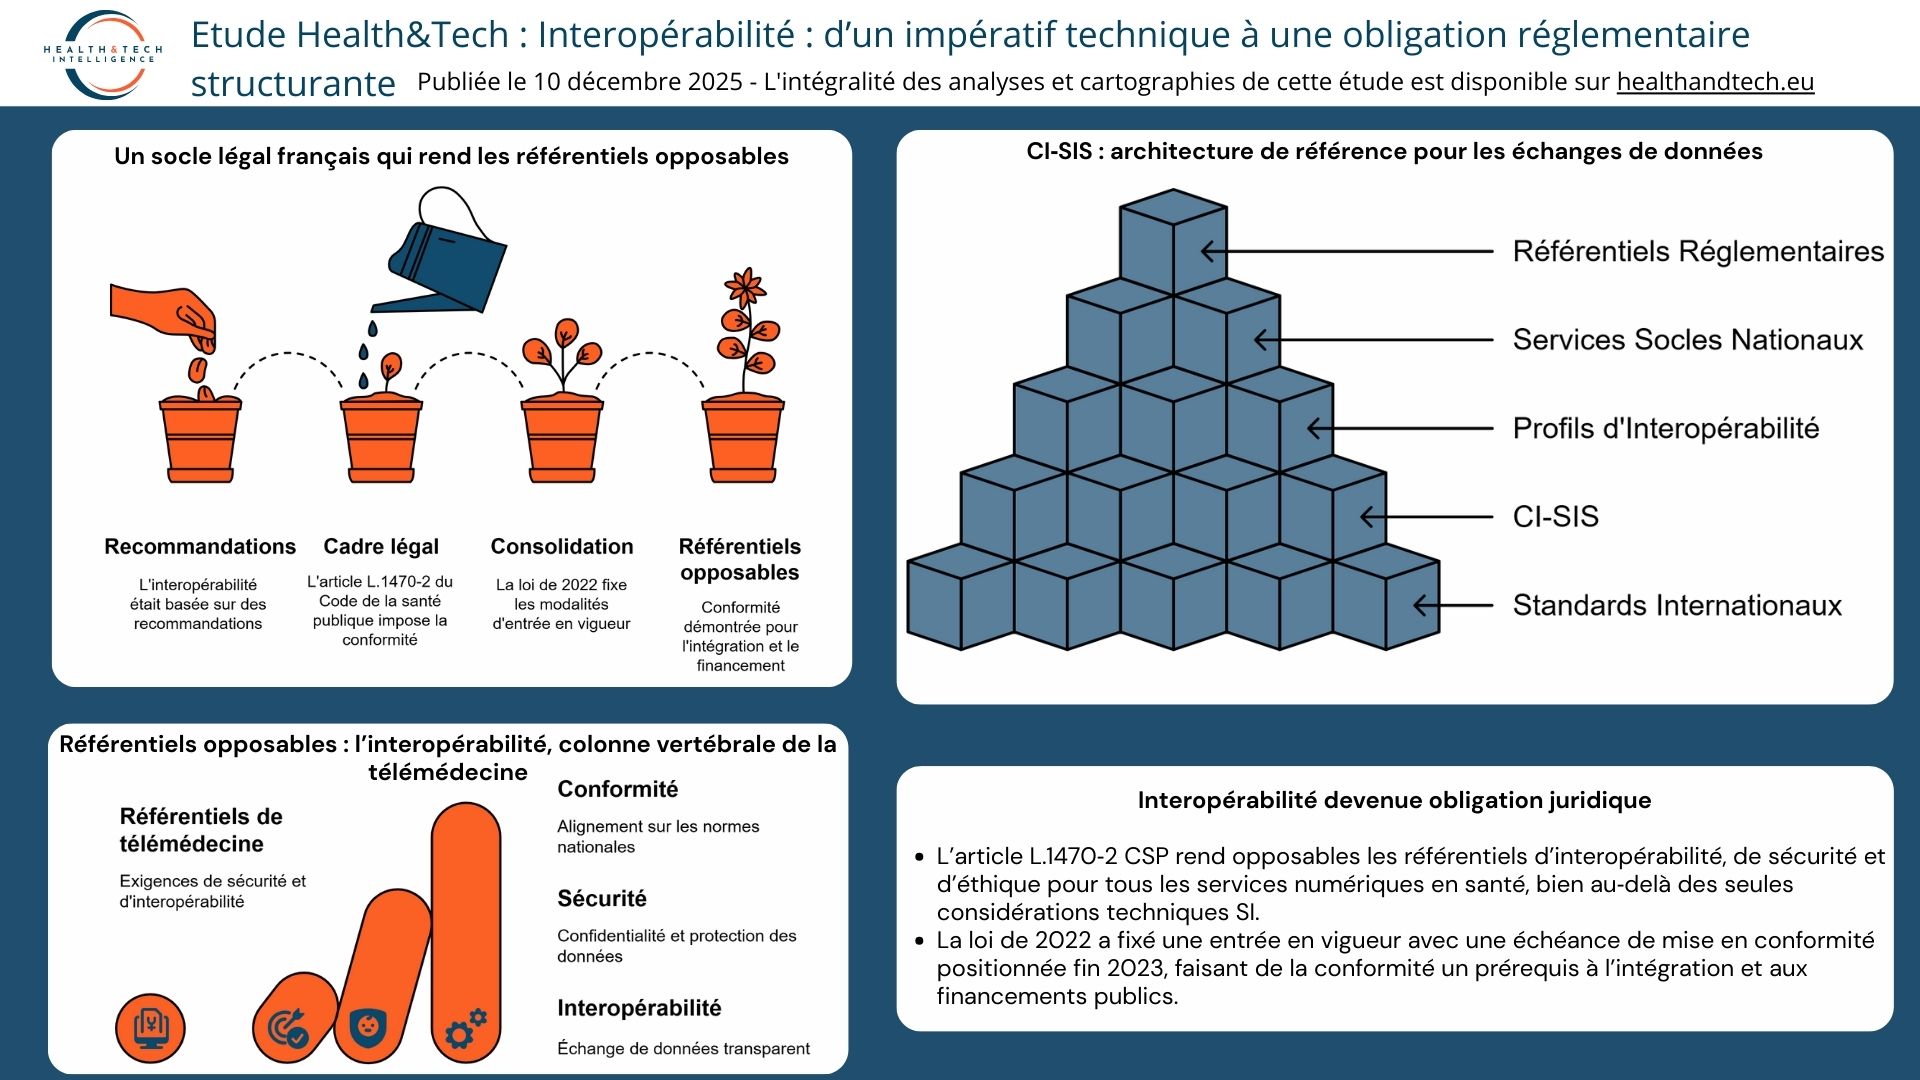
Aux États-Unis, le 21st Century Cures Act a établi des obligations impératives pour les établissements de santé en matière d’accès des patients à leurs données et d’échange d’informations entre systèmes hétérogènes. En Europe, l’Espace Européen des Données de Santé (EDHS) impose une architecture d’interopérabilité intégrant la protection des données personnelles comme élément constitutif. En France, l’Agence du Numérique en Santé (ANS) pilote cette transformation par le biais de la feuille de route du numérique en santé 2023-2027, elle-même encadrée par le standard HL7 FHIR en tant que norme de référence.
Cette normativité croissante signifie que l’interopérabilité n’est plus une question de stratégie concurrentielle discrétionnaire, mais une obligation légale assortie de pénalités financières et réputationnelles.
La fragmentation comme obstacle structurel
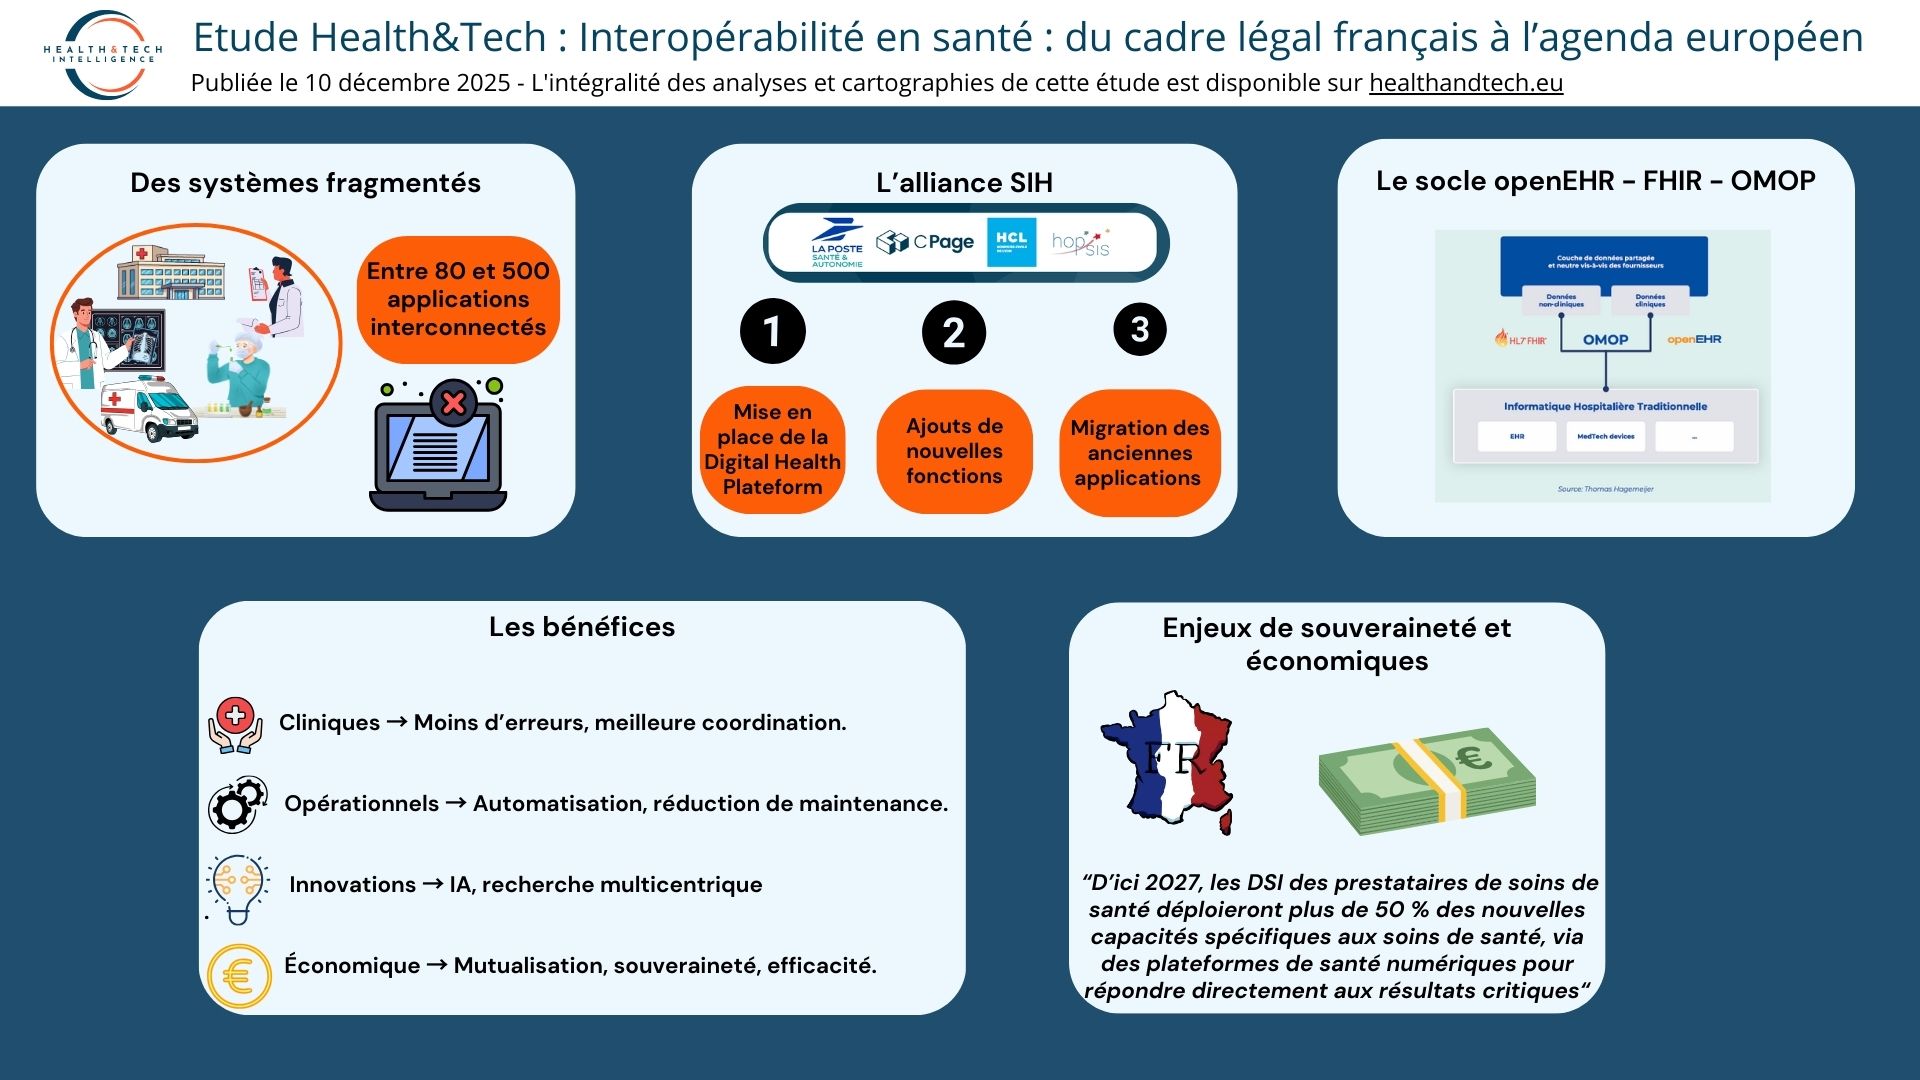
La réalité empirique des hôpitaux français et occidentaux révèle une complexité supérieure à de nombreux autres secteurs économiques. Les plus grands centres hospitaliers universitaires déploient jusqu’à 1 000 applications informatiques distinctes, chacune générant, conservant et protégeant ses propres données de santé. Cette pluralité de systèmes d’information métiers (laboratoires d’analyses, services de radiologie, pharmacies, dossier patient central, gestion administrative) crée une fragmentation qui a des conséquences directes : redondance des actes médicaux, incapacité à disposer d’une vue holistique du patient, pertes administratives substantielles, et enfin impossibilité d’exploiter les données à grande échelle pour l’intelligence artificielle clinique.
Le faible investissement du secteur hospitalier en informatique (environ 1,7 pour cent du budget d’exploitation) a prolongé cette fragmentation en verrouillant les établissements dans des architectures héritées coûteuses et obsolètes. Dans ce contexte, l’interopérabilité apparaît non comme un choix technologique abstrait, mais comme une nécessité gestionnaire et clinique.
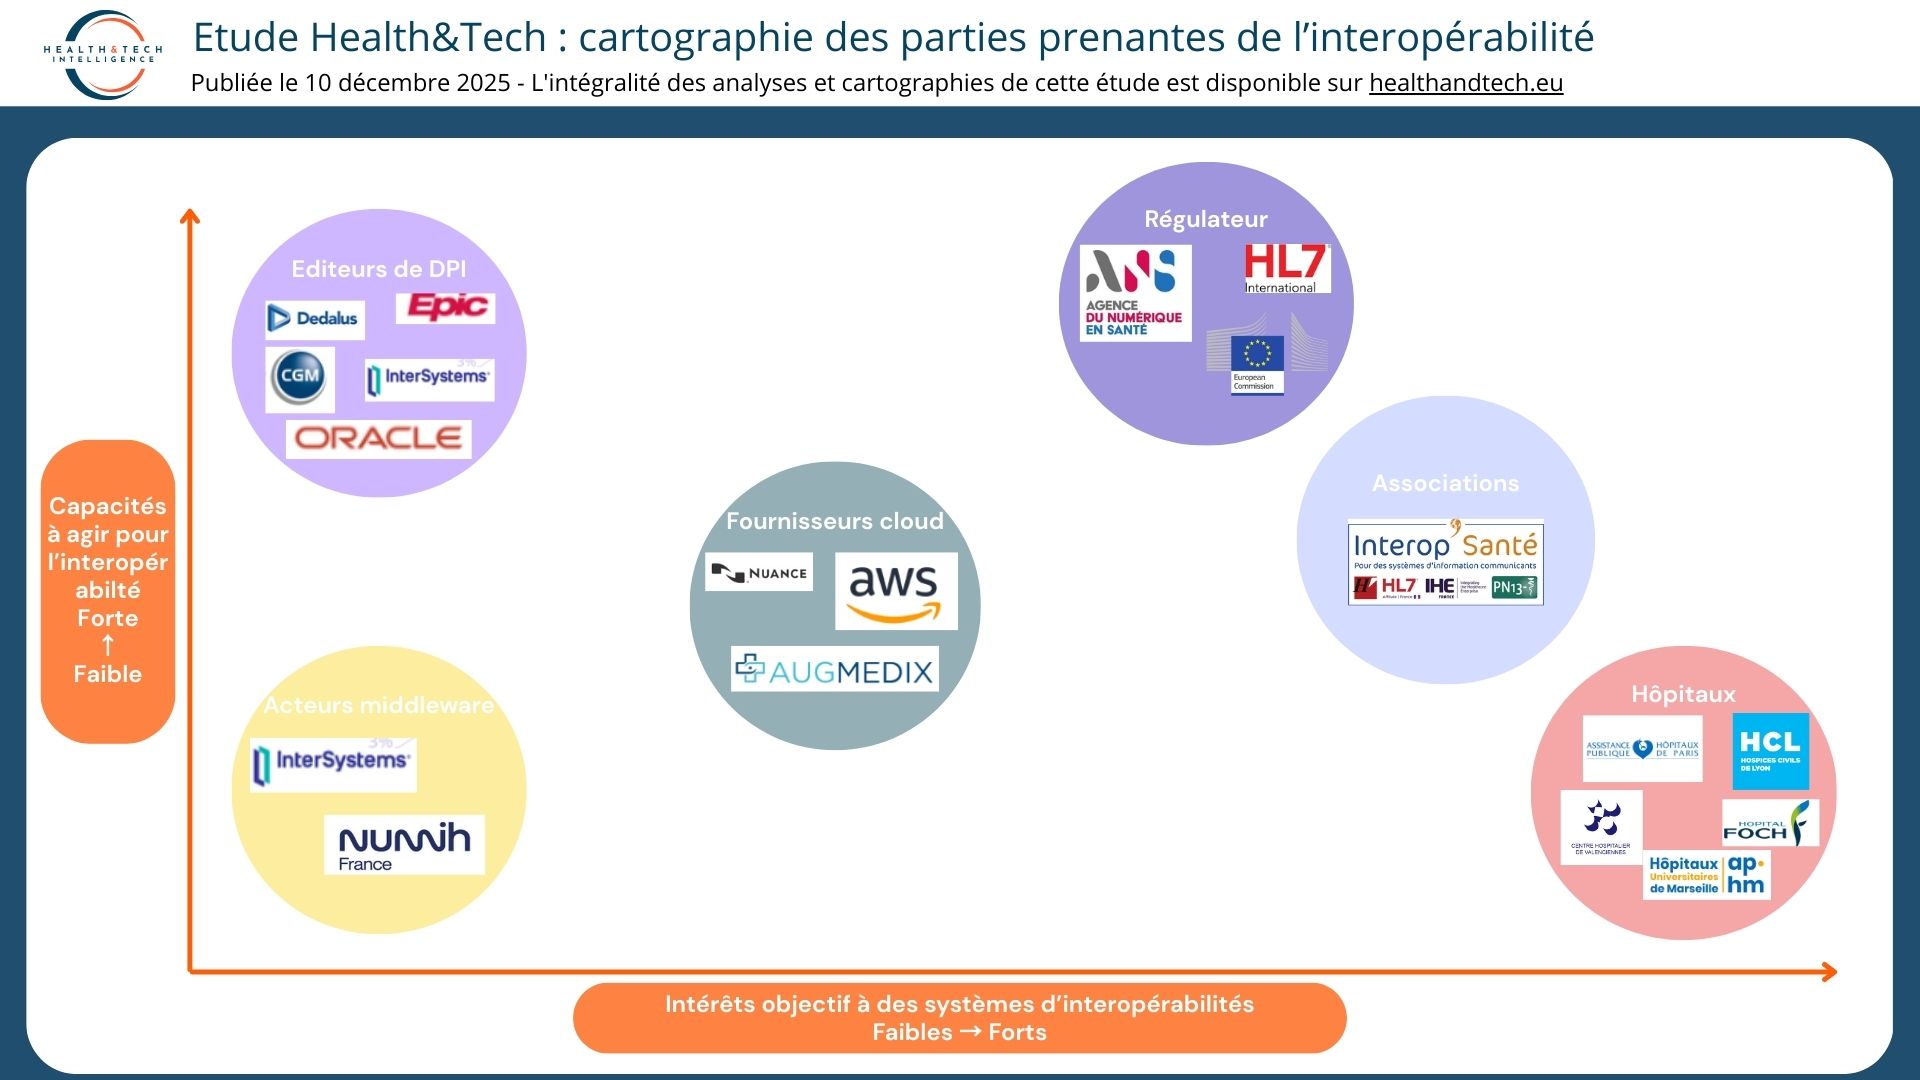
L’écosystème de l’interopérabilité comprend cinq catégories d’acteurs distincts. La classification qui suit s’appuie sur le rôle structurel de chaque groupe et sur son intérêt stratégique objectif à voir émerger des normes fortes d’interopérabilité.
Les éditeurs de Dossier Patient Informatisé (DPI) : un intérêt ambivalent
Les éditeurs de systèmes d’information hospitaliers, par exemple, Epic Systems, Oracle Health (ancien Cerner, acquis en 2022), ou Dedalus, occupent la position la plus centrale de l’architecture informatique hospitalière. Ils fournissent le socle applicatif qui centralise l’ensemble des données cliniques du patient et qui, de facto, détient les informations sensibles relatives à la santé.
L’analyse stratégique de cet acteur révèle une posture complexe et contradictoire. Historiquement, le modèle d’affaires de ces éditeurs reposait sur un mécanisme économique simple : plus les données demeuraient captives au sein de leur environnement propre, plus les coûts de migration vers un concurrent augmentaient, renforçant la dépendance du client. Cette « moat » commerciale était la principale source de valeur ajoutée extractible du contrat avec les clients. L’interopérabilité totale représentait donc une menace directe pour ce modèle.
Cependant, depuis 2016-2018, un pivot stratégique s’est opéré. Face à la pression réglementaire croissante et à la menace d’entrée de nouveaux acteurs technologiques, ces éditeurs ont progressivement reconnu que la rétention forcée était devenue politiquement insoutenable et techniquement inévitable. Oracle Health explicite par exemple cette transition dans sa communication : l’interopérabilité n’est plus un coût mais le fondement d’un nouvel écosystème fermé mais connecté. Cette stratégie représente un pragmatisme commercial : accepter l’interopérabilité technique (les données sortent) tout en maintenant la domination commerciale (via l’écosystème propriétaire, les contrats de valeur ajoutée, et le positionnement de leader reconnu).
Les fournisseurs cloud : un besoin de données structurées
Les fournisseurs cloud représente une nouvelle catégorie d’acteurs pour lesquels la santé est un marché de croissance stratégique, non pas pour les logiciels cliniques mais pour l’infrastructure, l’intelligence artificielle et les données agrégées.
Contrairement aux éditeurs de DPI traditionnels, ces” hyperscalers” n’ont aucun avantage stratégique à maintenir des silos. Leur modèle d’affaires repose sur trois piliers : premièrement, la consommation de services cloud (calcul, stockage, bande passante) ; deuxièmement, la fourniture de services d’analyse et d’intelligence artificielle fondés sur de vastes volumes de données structurées ; troisièmement, la capture de la relation patient à travers des interfaces grand public (Apple Health intégrant les dossiers de multiples prestataires).
L’interopérabilité est le prérequis technique absolu pour ce modèle. Des données fragmentées et mal structurées ne peuvent pas alimenter efficacement les algorithmes d’IA. Des données circulant au travers d’APIs propriétaires fermées ne permettent pas la création de dossiers agrégés unifiés. Ainsi, ces acteurs sont des défenseurs des standards ouverts tels que FHIR. Google Cloud Healthcare API, par exemple, implémente nativement les normes FHIR DSTU2, STU3 et R4, ainsi que HL7 v2 et DICOM.
Cependant, l’intérêt déclaré pour l’interopérabilité masque une réalité de capture de marché plus subtile. En fournissant l’infrastructure et en structurant les données selon leurs normes, ces acteurs créent une dépendance à leur écosystème. L’interopérabilité devient alors également un instrument de contrôle.
Les acteurs de middleware et d’intégration : un intérêt central et paradoxal
InterSystems ou Numih France (structure publique) constituent la catégorie des fournisseurs de solutions de middleware et d’échange d’informations en santé (HIE pour Health Information Exchange). Leur fonction est de traduire, transformer et router les données entre des systèmes incompatibles ou hétérogènes.
La situation de ces acteurs présente une tension inhérente. Leur raison d’être repose sur l’existence de l’interopérabilité problématique. Si, demain, tous les systèmes hospitaliers communiquaient nativement en FHIR et se comprenaient parfaitement, le besoin de middleware de transformation complexe s’atténuerait considérablement.
Néanmoins, ces acteurs ont transformé cette menace existentielle. Ils reconnaissent que la standardisation technique complète (syntaxe, protocole) ne résout pas l’enjeu majeur : la sémantique. Même si deux systèmes échangent en FHIR, il demeure des risques de mauvaise interprétation (une allergie n’est pas une intolérance, une urgence vitale diffère d’une urgence relative). InterSystems, par exemple, positionne sa plateforme HealthShare non comme simple connecteur, mais comme système de normalisation de données, de déduplication et de création d’un dossier médical unifié « données saines ». Cela signifie que même dans un contexte FHIR standardisé, ces acteurs proposent une valeur ajoutée de gouvernance des données, de qualité et de conformité.
Leur intérêt à l’interopérabilité est donc réel mais reconfiguré : il se déplace de la connectique brute vers la sémantique et la gestion de qualité.
Les régulateurs : une politique volontariste pour l’interopérabilité
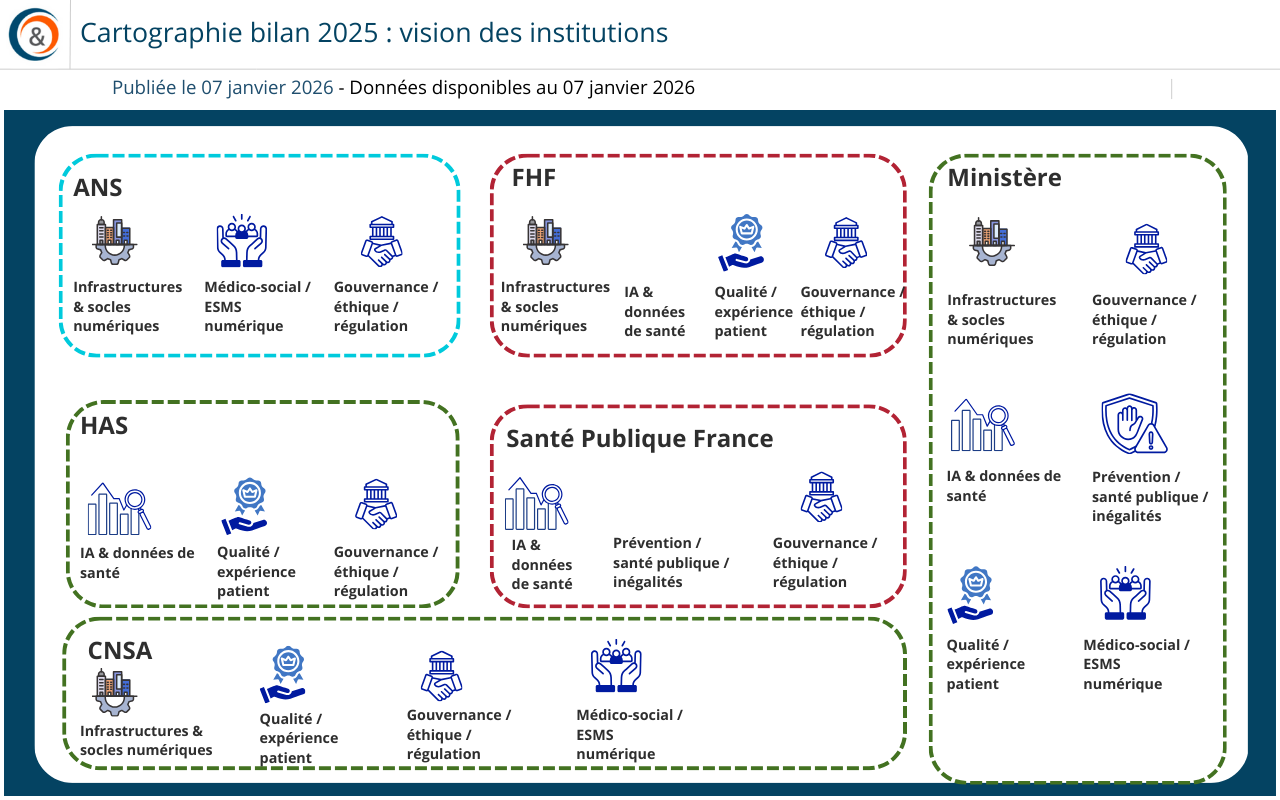
HL7 International (Health Level Seven), l’Office of the National Coordinator for Health Information Technology (ONC) aux États-Unis, l’Agence du Numérique en Santé (ANS) en France, et la Commission Européenne constituent les instances chargées de définir les standards, les référentiels terminologiques et les calendriers de conformité.
Ces acteurs n’ont pas d’intérêt commercial direct à l’interopérabilité mais un intérêt systémique. Leur mandat est d’assurer la santé publique, la continuité des soins, l’efficience du système de santé et, de plus en plus, la souveraineté numérique des données de santé nationales et régionales. L’ANS pilote ainsi la feuille de route du numérique en santé 2023-2027, qui place l’adoption du standard FHIR et la mise en conformité progressive comme éléments centraux. La commission européenne, par la directive NIS 2 et l’EDHS, impose des obligations d’interopérabilité accompagnées de mécanismes de sécurité et de protection des données.
Ces acteurs régulateurs jouent un rôle de coordinateur et d’arbitre, souvent contre la résistance des acteurs installés bénéficiant du statu quo fragmenté.
Les hôpitaux : un intérêt immédiat mais peu de marges de manœuvres
Les hôpitaux publics et privés (AP-HP, CHU, groupes privés), les assureurs (mutuelles, organismes complémentaires), sont les principaux utilisateurs finaux des systèmes d’information pour la santé.
L’intérêt stratégique est clair : une interopérabilité fonctionnelle génère des efficiences majeures. Les études estiment que l’interopérabilité complète pourrait générer des économies de 30 milliards de dollars annuels chez les États-Unis par réduction de la redondance et amélioration de l’efficacité. En France, les gains estimés tournent autour de plusieurs centaines de millions d’euros par an. Cependant, la capacité d’exécution de ces acteurs est hétérogène. Nombreux sont les établissements hospitaliers qui manquent de compétences internes en cybersécurité et en gestion de systèmes d’information complexes. Le rapport de la Cour des comptes sur la sécurité informatique des établissements de santé indique un déficit structurel de ressources humaines et financières dédiées au numérique. Cette asymétrie crée un écart entre les intentions stratégiques affichées et la capacité réelle à implémenter des architectures d’interopérabilité sophistiquées.
Les associations de normalisation : un tiers structurant
Au‑delà des acteurs industriels et des régulateurs publics, des associations de normalisation comme Interop’Santé structurent un « tiers secteur » qui joue un rôle d’interface entre la doctrine étatique (ANS, EDHS) et la mise en œuvre concrète dans les établissements et les solutions logicielles. Elles regroupent en France les principaux organismes de standardisation (HL7 France, HPRIM, IHE France, PN13‑IS) et coordonnent l’adaptation au contexte national des standards internationaux (HL7 v2, FHIR, IHE, HPRIM) au travers de guides d’implémentation, d’extensions nationales et de référentiels techniques. Par leurs activités de formation, de concertation multi‑acteurs et de tests d’interopérabilité (« interopérabilité par la preuve »), ces associations transforment les exigences réglementaires abstraites en spécifications opérationnelles, contribuant ainsi à réduire l’asymétrie d’expertise entre grands industriels, régulateurs et établissements de santé, tout en pesant sur la gouvernance réelle des choix techniques au niveau national
Opportunités Stratégiques de l’Interopérabilité
Efficience opérationnelle et réduction des coûts
L’interopérabilité fluidifie les processus administratifs et cliniques. Elle élimine la ressaisie manuelle de données (source d’erreurs et de charge administrative), réduit les examens redondants (biologie, imagerie) lorsque les résultats antérieurs sont inaccessibles, et accélère la prise de décision clinique en garantissant l’accès à l’ensemble des données du patient.
Les études produites pour l’Ontario Health au Canada et pour l’Estonie montrent que des gains de 12 à 15 pour cent en efficacité hospitalière sont envisageables à court terme (2 à 3 ans) après une implémentation sérieuse d’interopérabilité. Pour les systèmes de santé sous contrainte budgétaire chronique, c’est un levier direct de réallocation de ressources vers le soin direct.
Déploiement de l’intelligence artificielle clinique
L’IA générative et les algorithmes de machine learning en santé ne peuvent fonctionner que sur des données standardisées, de qualité suffisante et en volumes massifs. Une donnée fragmentée ou non structurée n’est pas exploitable par ces systèmes. L’interopérabilité FHIR transforme les données hétérogènes en données « computables » susceptibles d’alimenter des modèles prédictifs (détection précoce du sepsis, stratification du risque, optimisation thérapeutique).
Cet enjeu explique l’engagement résolu des hyperscalers pour l’interopérabilité : sans donnée fluide et structurée, leur investissement en IA reste sous-exploité.
Autonomisation du patient et médecine participative
L’interopérabilité réoriente le contrôle de la donnée vers le patient. Des applications comme Mon Espace Santé en France ou Apple Health Records aux États-Unis permettent aux patients de consulter et de contrôler leurs données en provenance de multiples prestataires. Cela transforme le patient de consommateur passif en acteur actif de sa santé, ce qui améliore l’observance thérapeutique, la prévention et la prise de décision partagée.
De plus, cette autonomisation facilite la médecine participative et la recherche patient-centrée, enrichissant la connaissance épidémiologique et thérapeutique.
Risques et points de tension
Expansion de la surface d’attaque cybernétique
L’interopérabilité crée une multiplication des points d’entrée pour les acteurs malveillants. Chaque API ou interface de connexion entre systèmes représente une surface potentielle d’exploitation. Plus significatif encore, l’interconnexion accrue crée des risques de contagion : une brèche chez un petit prestataire de télémédecine mal sécurisé peut servir de point d’accès pour remonter jusqu’aux données centrales de l’hôpital principal.
Le rapport de la Cour des comptes française documente que le secteur de la santé connaît une intensification des cyberattaques, avec 10 pour cent des victimes de rançongiciels en France étant des hôpitaux en 2023. Le coût moyen d’une telle attaque atteint 10 à 20 millions d’euros par établissement victime (gestion de crise et pertes de recettes).
L’ouverture des systèmes doit donc s’accompagner d’une stratégie intégrée de cybersécurité « zéro confiance » (zero trust), de segmentation des réseaux, et de surveillance des comportements anormaux des utilisateurs et des applications.
Risques de dégradation sémantique
Un risque subtil mais critique réside dans la préservation du sens clinique lors de la transformation des données. L’interopérabilité technique (les tuyaux connectent) ne garantit pas l’interopérabilité sémantique (le sens est préservé). Deux systèmes utilisant le standard FHIR peuvent malgré tout interpréter différemment une même observation (une allergie n’est pas une intolérance ; un antécédent chirurgical ne signifie pas une contre-indication présente).
Cela requiert une standardisation parallèle des terminologies cliniques (SNOMED CT, LOINC, etc.) et des processus rigoureux de validation sémantique qui vont bien au-delà de la connectique informatique. C’est pourquoi des intermédiaires comme InterSystems insistent sur la normalisation et la « santé des données » comme service additionnel.
Enjeux de souveraineté numérique et de dépendance technologique
Un enjeu stratégique non négligé concerne la localisation et le contrôle des infrastructures d’interopérabilité. L’adoption croissante du cloud des hyperscalers américains (Microsoft Azure, Amazon AWS, Google Cloud) pour l’hébergement des données de santé crée une dépendance externe aux législations extraterritoriales américaines (CLOUD Act, Foreign Intelligence Surveillance Act).
Ce risque a déjà suscité des contentieux en France, notamment autour de l’hébergement du Système National des Données de Santé (SNDS) chez Microsoft. Les exigences de souveraineté numérique, renforcées par le Data Act européen et l’EDHS, imposent la mise en place de garde-fous techniques et juridiques pour protéger l’infrastructure d’interopérabilité contre l’accès illicite par des autorités tierces.
Cette tension génère des coûts : les solutions « intercalaires » ou des nuages souverains français/européens (OVH, Eurizon, etc.) offrent des performances souvent inférieures à celles des hyperscalers, d’où un trade-off entre souveraineté et efficience.
Inégalité de capacité d’implémentation entre établissements
L’interopérabilité suppose une capacité organisationnelle, technologique et humaine que tous les établissements ne possèdent pas. Les grands CHU bénéficient de budgets numériques plus substantiels et de compétences en interne ; les petits hôpitaux de province et les structures de santé primaires manquent souvent de ces ressources. Ce différentiel crée un risque de fracture : une interopérabilité « de facto » au sein des grandes structures pendant que les petites demeurent isolées, fragmentant le système plutôt que de l’unifier.
Synthèse et perspectives stratégiques
Dynamique de redistribution des pouvoirs
L’interopérabilité n’est pas un processus techniquement neutre. Elle représente une redistribution des pouvoirs au sein du secteur. Le mouvement historique a progressé depuis un modèle de monopoles de données (éditeurs de DPI contrôlant l’accès) vers un modèle émergent d’oligopoles d’infrastructure (hyperscalers contrôlant la couche cloud et l’IA). L’enjeu régulateur consiste à préserver un équilibre compétitif et à maintenir le contrôle public sur la gouvernance des données sensibles.
L’importance croissante de la qualité et de la gouvernance
À mesure que la connectique technique se standardise et que le coût des connexions diminue, la valeur différenciante se déplace vers la couche de gouvernance : qualité des données, traçabilité, conformité éthique et sécurité des algorithmes d’IA. Les acteurs qui fourniront des outils et des services de gouvernance (audit, normalisation, déduplication, détection d’anomalies) acquerront une position stratégique.
Recommandations stratégiques pour les parties prenantes
Pour les dirigeants hospitaliers : Exiger une conformité systématique et certifiée au standard FHIR dans tout appel d’offres de systèmes informatiques. Refuser les architectures propriétaires fermées qui créent une captivité des données. Investir parallèlement en compétences en cybersécurité et en gouvernance des données.
Pour les investisseurs : Privilégier les acteurs positionnés sur la couche de sémantique, de gouvernance et de qualité des données plutôt que sur la simple connectique. Les technologies de middleware et de normalisation demeureront pertinentes longtemps. Les solutions de cybersécurité et de conformité acquerront une importance stratégique.
Pour les régulateurs : Continuer à imposer des standards ouverts tout en renforçant les garde-fous de sécurité et de souveraineté. Favoriser l’émergence d’infrastructures d’interopérabilité souveraines à l’échelon européen et national pour réduire la dépendance aux hyperscalers américains.
Pour les acteurs établis (éditeurs de DPI) : Accepter l’inéluctabilité de l’interopérabilité et transformer cette contrainte en opportunité de repositionnement comme coordinateurs d’écosystèmes. Investir dans la qualité de la donnée, les capacités IA et les services de valeur ajoutée pour compenser l’érosion de la rente de captivité.