Actualité

  • USA : Iambic, qui conçoit ses médicaments avec l’IA, lève 150 M$ au Nasdaq

    Iambic Therapeutics a placé 9 375 000 actions à 16 $, au milieu de la fourchette annoncée (15 à 17 $), pour 150 M$ de produit brut avant frais.

    Les banques disposent d’une option de 30 jours sur 1,4 million d’actions supplémentaires. Le titre se négocie au Nasdaq sous le code IAM depuis le 15 octobre ; l’opération a été close le 16 octobre.

    La société associe des modèles d’IA à des laboratoires de chimie et de biologie automatisés, dans une boucle où les résultats d’expérience réalimentent les modèles. Les fonds doivent d’abord financer IAM1363, un inhibiteur oral de HER2 (récepteur 2 du facteur de croissance épidermique humain) conçu pour franchir la barrière hémato-encéphalique, en phase 1 dans le cancer du sein HER2 positif et d’autres tumeurs porteuses d’altérations de HER2. Iambic vise un essai d’enregistrement l’an prochain. Deux candidats précliniques suivent, dans les cancers du sein, de l’ovaire et d’autres tumeurs. HTI avait relayé une précédente levée de 100 M$ destinée à ses essais cliniques.

    Aucun médicament conçu par cette approche n’a encore atteint le stade de l’autorisation : la cotation mesure l’appétit des investisseurs pour l’IA en découverte de médicaments, pas la preuve de son efficacité clinique.

    Source : Iambic Therapeutics, communiqué du 14 octobre 2026 – fiabilité : déclarative
  • FHF, FEHAP, FHP : 60 % des répondants jugent hors d’atteinte les cibles DMP de juin 2027

    Dans un courrier du 7 septembre 2026 rendu public le 12 octobre, la Fédération hospitalière de France (FHF), la Fédération des établissements hospitaliers et d’aide à la personne privés solidaires (FEHAP) et la Fédération de l’hospitalisation privée (FHP) demandent un assouplissement du calendrier HospiConnect (juin 2027) : 60 % des établissements interrogés ne se disent pas en mesure d’atteindre les objectifs de consultation du dossier médical partagé (DMP).

    HospiConnect sécurise l’identification électronique des professionnels qui exercent en établissement, selon l’Agence du numérique en santé (ANS). Le programme repose sur l’authentification à deux facteurs (2FA) : un identifiant complété par un second élément, comme la carte CPS, l’application e-CPS ou une clé de sécurité. Il s’appuie sur Pro Santé Connect, le service national d’identification des professionnels opéré par l’ANS. Le volet HospiConnect/HOP’EN 2 finance la gestion des identités et des accès au système d’information hospitalier, ainsi que la consultation du DMP depuis le dossier patient informatisé (DPI), d’après le ministère de la Santé. Les cibles incluent le recueil du consentement des patients et une consultation effective du DMP par les professionnels habilités.

    Les freins cités

    La FHF cite des délais trop courts, des solutions techniques insuffisamment matures et des référentiels encore instables. Elle mentionne aussi la charge administrative et des financements jugés insuffisants. Les fédérations avaient déjà alerté le ministère le 4 mai 2026.

    La proposition de la FHF

    La FHF propose de recentrer le jalon de juin 2027 sur des objectifs techniques maîtrisables par les directions des systèmes d’information, sous réserve que les solutions soient disponibles. Les évolutions organisationnelles seraient échelonnées jusqu’à la fin de HOP’EN 2 (Hôpital numérique ouvert sur son environnement), programme qui couvre 2026-2028 selon le ministère. Elles comprennent l’inscription des professionnels à l’Ordre, la gestion des moyens d’authentification et la formation à la 2FA et à l’accès au DMP. Les trois fédérations demandent aussi une simplification administrative, un accompagnement renforcé et une évaluation des coûts récurrents. La FHF invite les établissements à faire remonter leurs difficultés à leur agence régionale de santé (ARS).

    Si la proposition est retenue, les établissements garderaient juin 2027 pour la 2FA et l’accès intégré au DMP, et gagneraient du temps sur l’organisation. Pour les éditeurs de DPI et de solutions de gestion des identités, cette échéance technique resterait inchangée.

    Source : FHF, article d’actualité (12 octobre 2026) – fiabilité : déclarative

  • UK : Flo Health affine des modèles ouverts et double le score de sécurité de son IA

    Dans un billet publié le 12 octobre par Databricks et cosigné par des ingénieurs de Flo Health, l’application de suivi du cycle explique avoir remplacé un modèle généraliste par des modèles ouverts affinés en interne. Sur son propre banc d’essai, le score de sécurité médicale passe de 34 % à environ 61 % et celui d’utilité de 42 % à 76 % ; la part des réponses satisfaisant les deux critères passe de 16 % à 47 %.

    Flo a d’abord défini ce qu’est une réponse sûre : par exemple, une réponse sur un symptôme doit couvrir à la fois les causes bénignes et les causes graves pertinentes. Ces critères ont été confiés à 26 « juges » automatiques, des modèles chargés de noter les réponses, dont 12 juges de sécurité médicale éliminatoires ; des cliniciens les ont calibrés et ont tranché en aveugle les désaccords. Plus de 15 000 questions ont été générées artificiellement, sans recourir aux messages des utilisatrices, selon l’entreprise.

    Le modèle de départ n’est pas nommé, les juges n’ont pas fait l’objet d’une évaluation indépendante publiée et aucun résultat n’est donné en conditions réelles. Flo estime réduire d’un ordre de grandeur ses coûts d’inférence par rapport aux API des modèles de pointe. Définir et mesurer la sécurité avant d’entraîner est la bonne méthode, mais plus de la moitié des réponses ne satisfont pas encore les deux critères, et sur une grille que l’éditeur a lui-même conçue.

    Source : Databricks, communication du 12/10/2026 – fiabilité : déclarative

  • Cyber : Microsoft et le Health-ISAC neutralisent trois services de phishing visant la santé

    L’unité de lutte contre la cybercriminalité de Microsoft et le Health-ISAC, organisation à but non lucratif qui aide les acteurs de santé à partager leurs informations sur les menaces, ont annoncé le 14 octobre une action contre trois composantes d’une place de marché criminelle sinophone : YAM Store, qui vendait de faux comptes Microsoft et Google, CoGUI, qui fournissait des sites et messages imitant entreprises, banques et administrations, et Iron Man, qui prenait progressivement le relais de CoGUI.

    Selon Microsoft, ces services ont permis depuis janvier 2026 l’envoi de plus d’un milliard de messages malveillants visant plus de 75 000 organisations dans plus de 150 pays, dont des établissements de santé. L’enquête est partie fin 2025 d’un signalement de la police nationale japonaise ; Cloudflare, Oracle, Proofpoint, Resecurity et TRM Labs y ont contribué.

    Selon Cybersecurity Dive, Microsoft contrôle désormais les noms de domaine de ces places de marché. Pour les établissements de santé, l’hameçonnage s’achète désormais clés en main. La défense passe moins par la détection d’une campagne isolée que par l’authentification forte et le partage rapide des signalements.

    Source : Microsoft, communiqué (14 octobre 2026) – fiabilité : déclarative. Cybersecurity Dive (14 octobre 2026) – fiabilité : déclarative

  • IA dans la branche Autonomie : la CNSA a déployé 29 de ses 36 actions en neuf mois

    La CNSA, qui pilote la branche Autonomie de la Sécurité sociale, a lancé à l’été 2025 une feuille de route IA de 18 mois et 36 actions. Selon son bilan, 29 actions ont été déployées au cours des neuf premiers mois. Le plan entre dans sa dernière phase : généraliser les cas d’usage les plus prometteurs et préparer la stratégie d’après 2026.

    Depuis novembre 2025, 11 maisons départementales des personnes handicapées (MDPH) testent deux usages :

    • Un assistant conversationnel juridique qui répond en langage courant aux questions des professionnels.
    • L’automatisation des premières étapes d’instruction des demandes (découpage et classement des pièces, contrôle de recevabilité).

    Les résultats, attendus courant octobre, seront diffusés à toutes les MDPH avec la méthode d’évaluation, afin que d’autres structures puissent reproduire l’exercice. En Ehpad, un partenariat de recherche avec le laboratoire ETIS porte sur les coupes Pathos, l’évaluation des besoins en soins des résidents qui détermine en partie l’allocation des ressources. L’objectif est d’outiller les médecins évaluateurs et de mieux cibler les contrôles des agences régionales de santé ; le projet est copiloté avec la Direction générale de la cohésion sociale. Les enseignements doivent alimenter la prochaine convention d’objectifs et de gestion de la CNSA.

    Pour les MDPH et les établissements médico-sociaux, le jalon utile est la publication des résultats et de la méthode d’évaluation : elle dira quels usages peuvent être généralisés et sur quels critères.

    Source : CNSA, communication (15/10/2026) – fiabilité : officielle

  • Cybersécurité : 82 % des établissements de santé confrontés à des failles en un an

    Cybersécurité : 82 % des établissements de santé confrontés à des failles en un an

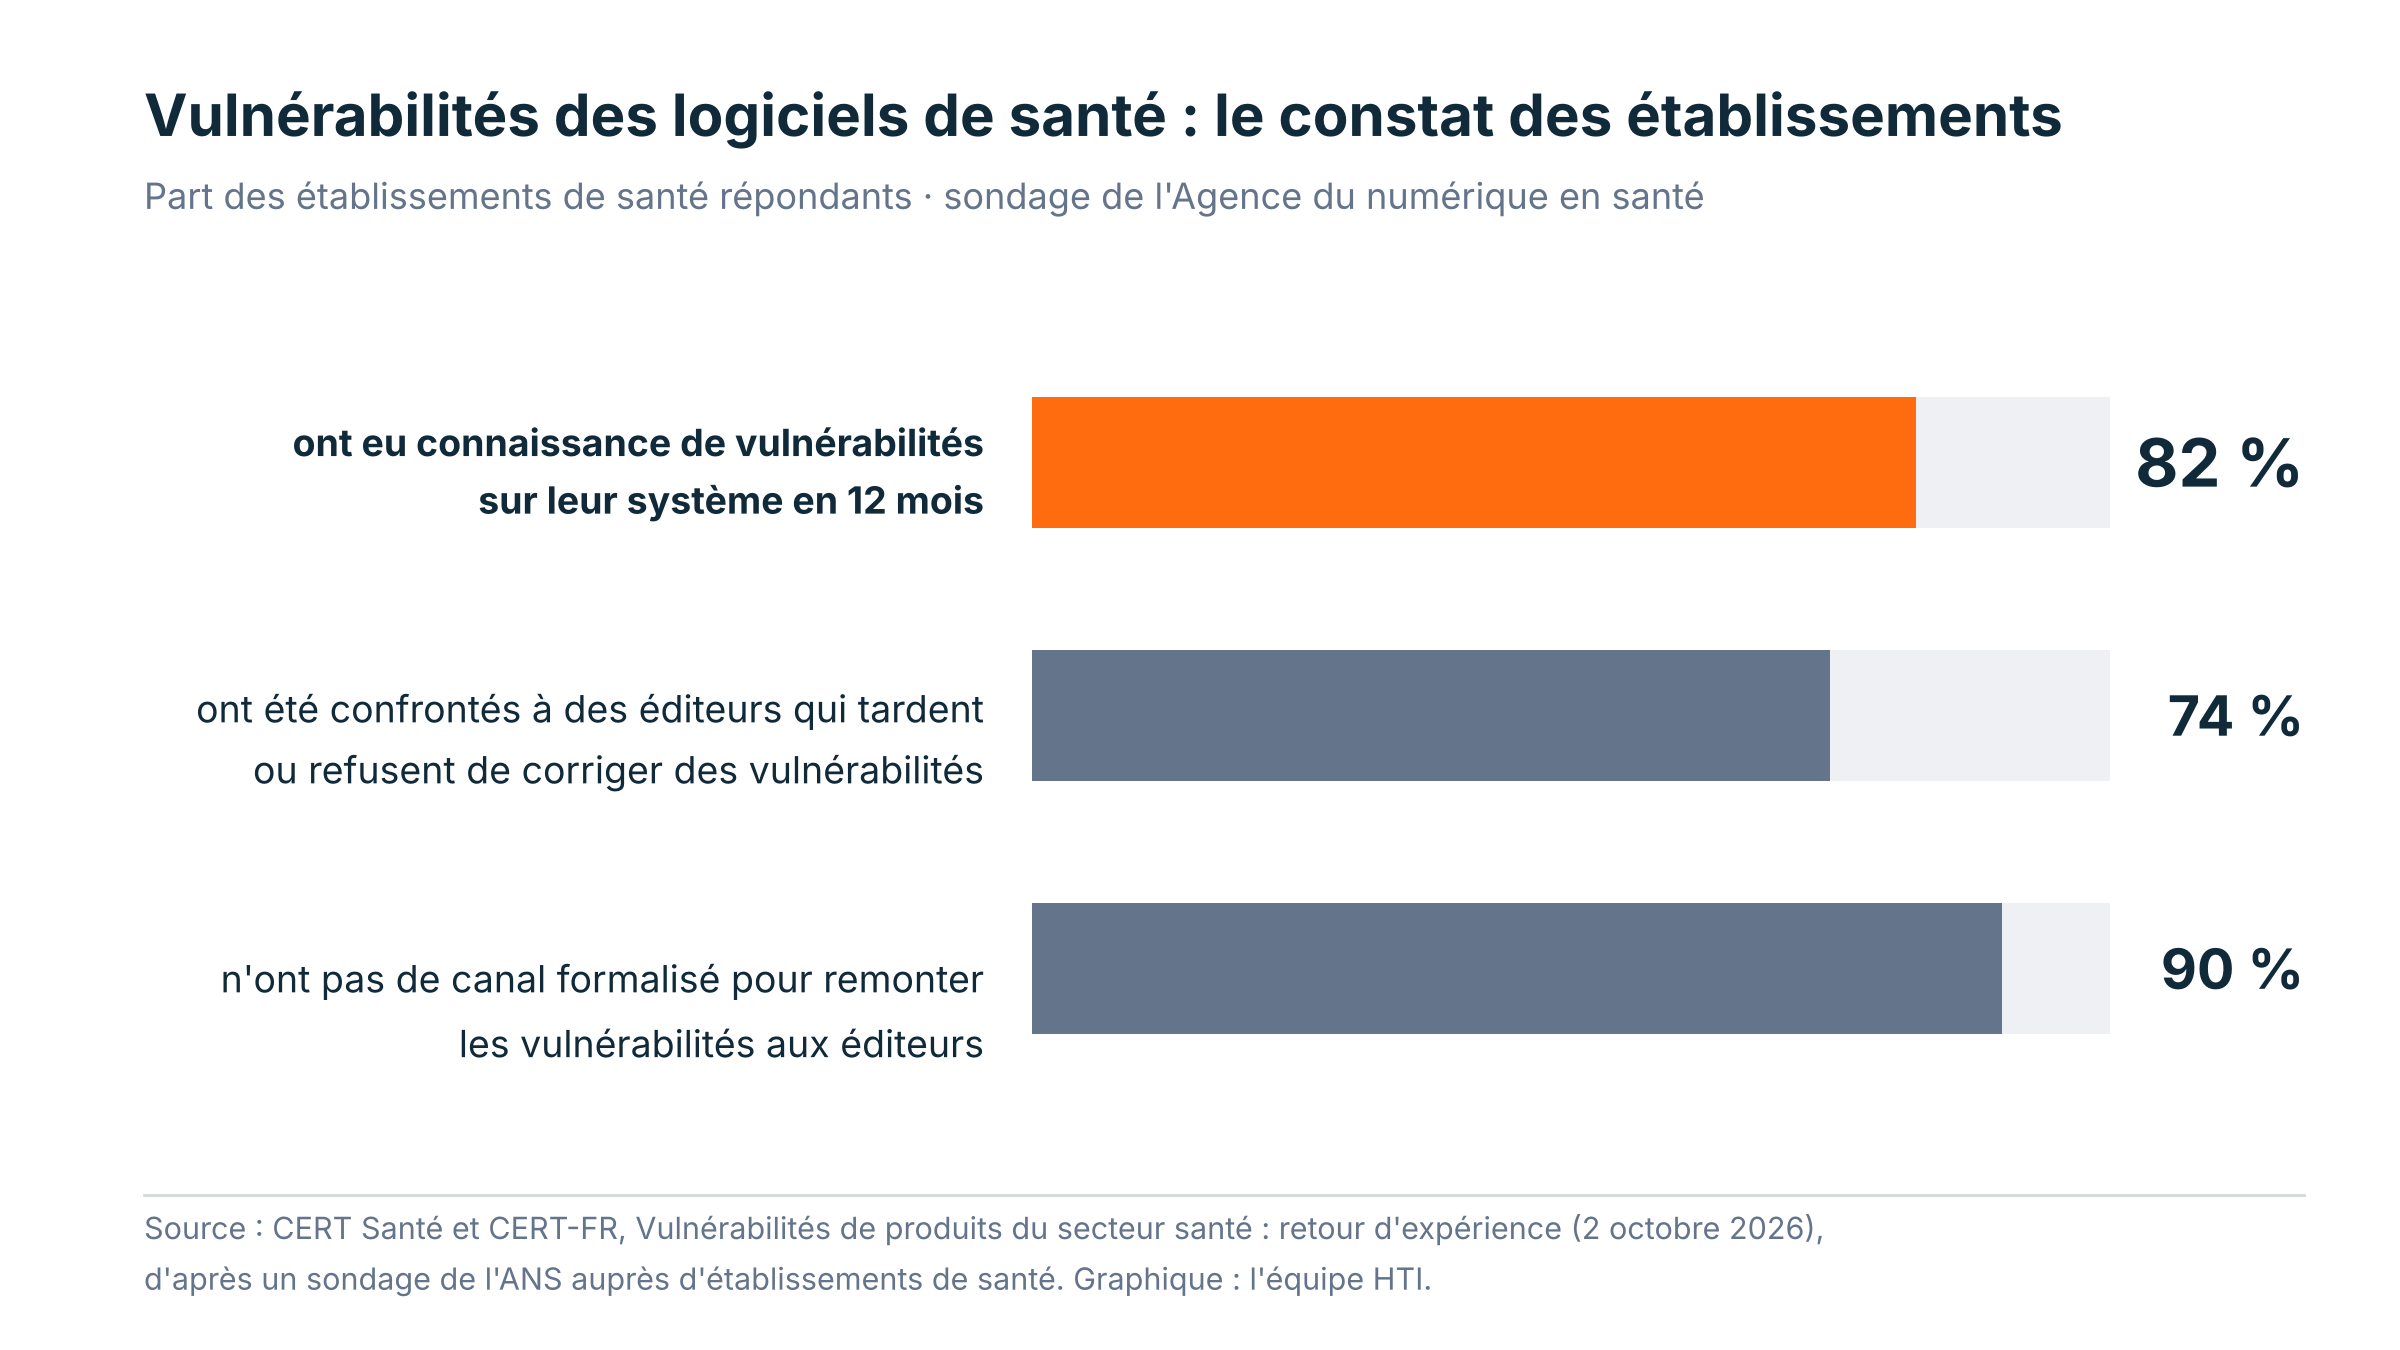
    82 % : c’est la part des établissements de santé répondant à un sondage de l’Agence du numérique en santé (ANS) qui ont eu connaissance de vulnérabilités sur leur système au cours des douze derniers mois. Le chiffre est cité dans le retour d’expérience publié le 2 octobre par le CERT Santé et le CERT-FR. Dans le même sondage, 74 % des répondants disent avoir été confrontés à des éditeurs qui tardent à corriger des vulnérabilités ou refusent de le faire. 90 % n’ont aucun canal formalisé pour les leur signaler.

    Vulnérabilité des établissements de santé : 82 % ont eu connaissance de vulnérabilité(s) de leur SI depuis octobre 2025 - Source : CERT Santé
    Vulnérabilité des établissements de santé : 82 % ont eu connaissance de vulnérabilité(s) de leur SI depuis octobre 2025 – Source : CERT FR, rapport menaces et incidents, 2026.

    Ce que le chiffre montre : le blocage est moins dans la détection des failles que dans leur correction. Le rapport menaces et incidents du CERT-FR indique que chez quatre éditeurs importants du secteur, le traitement de vulnérabilités en cours dure depuis plus d’un an. Dans un cas, le dernier correctif d’une vulnérabilité de criticité moyenne a été planifié cinq ans après son signalement. Les CERT avancent plusieurs explications :

    • les correctifs de sécurité sont livrés avec des évolutions fonctionnelles, parfois payantes, que les clients retardent ;
    • les éditeurs maintiennent un grand nombre de versions ;
    • il n’existe pas de canal pour informer les clients ;
    • certaines bases de code doivent être refondues ;
    • les dispositifs médicaux ont des contraintes réglementaires propres.

    Les failles relevées sont souvent simples à exploiter : secrets mal protégés chez au moins trois éditeurs majeurs, injections XSS et SQL, instances accessibles sans authentification depuis Internet, contrôle d’accès défaillant. Et comme certains logiciels sont très largement déployés, une même faille expose de nombreuses structures à la fois.

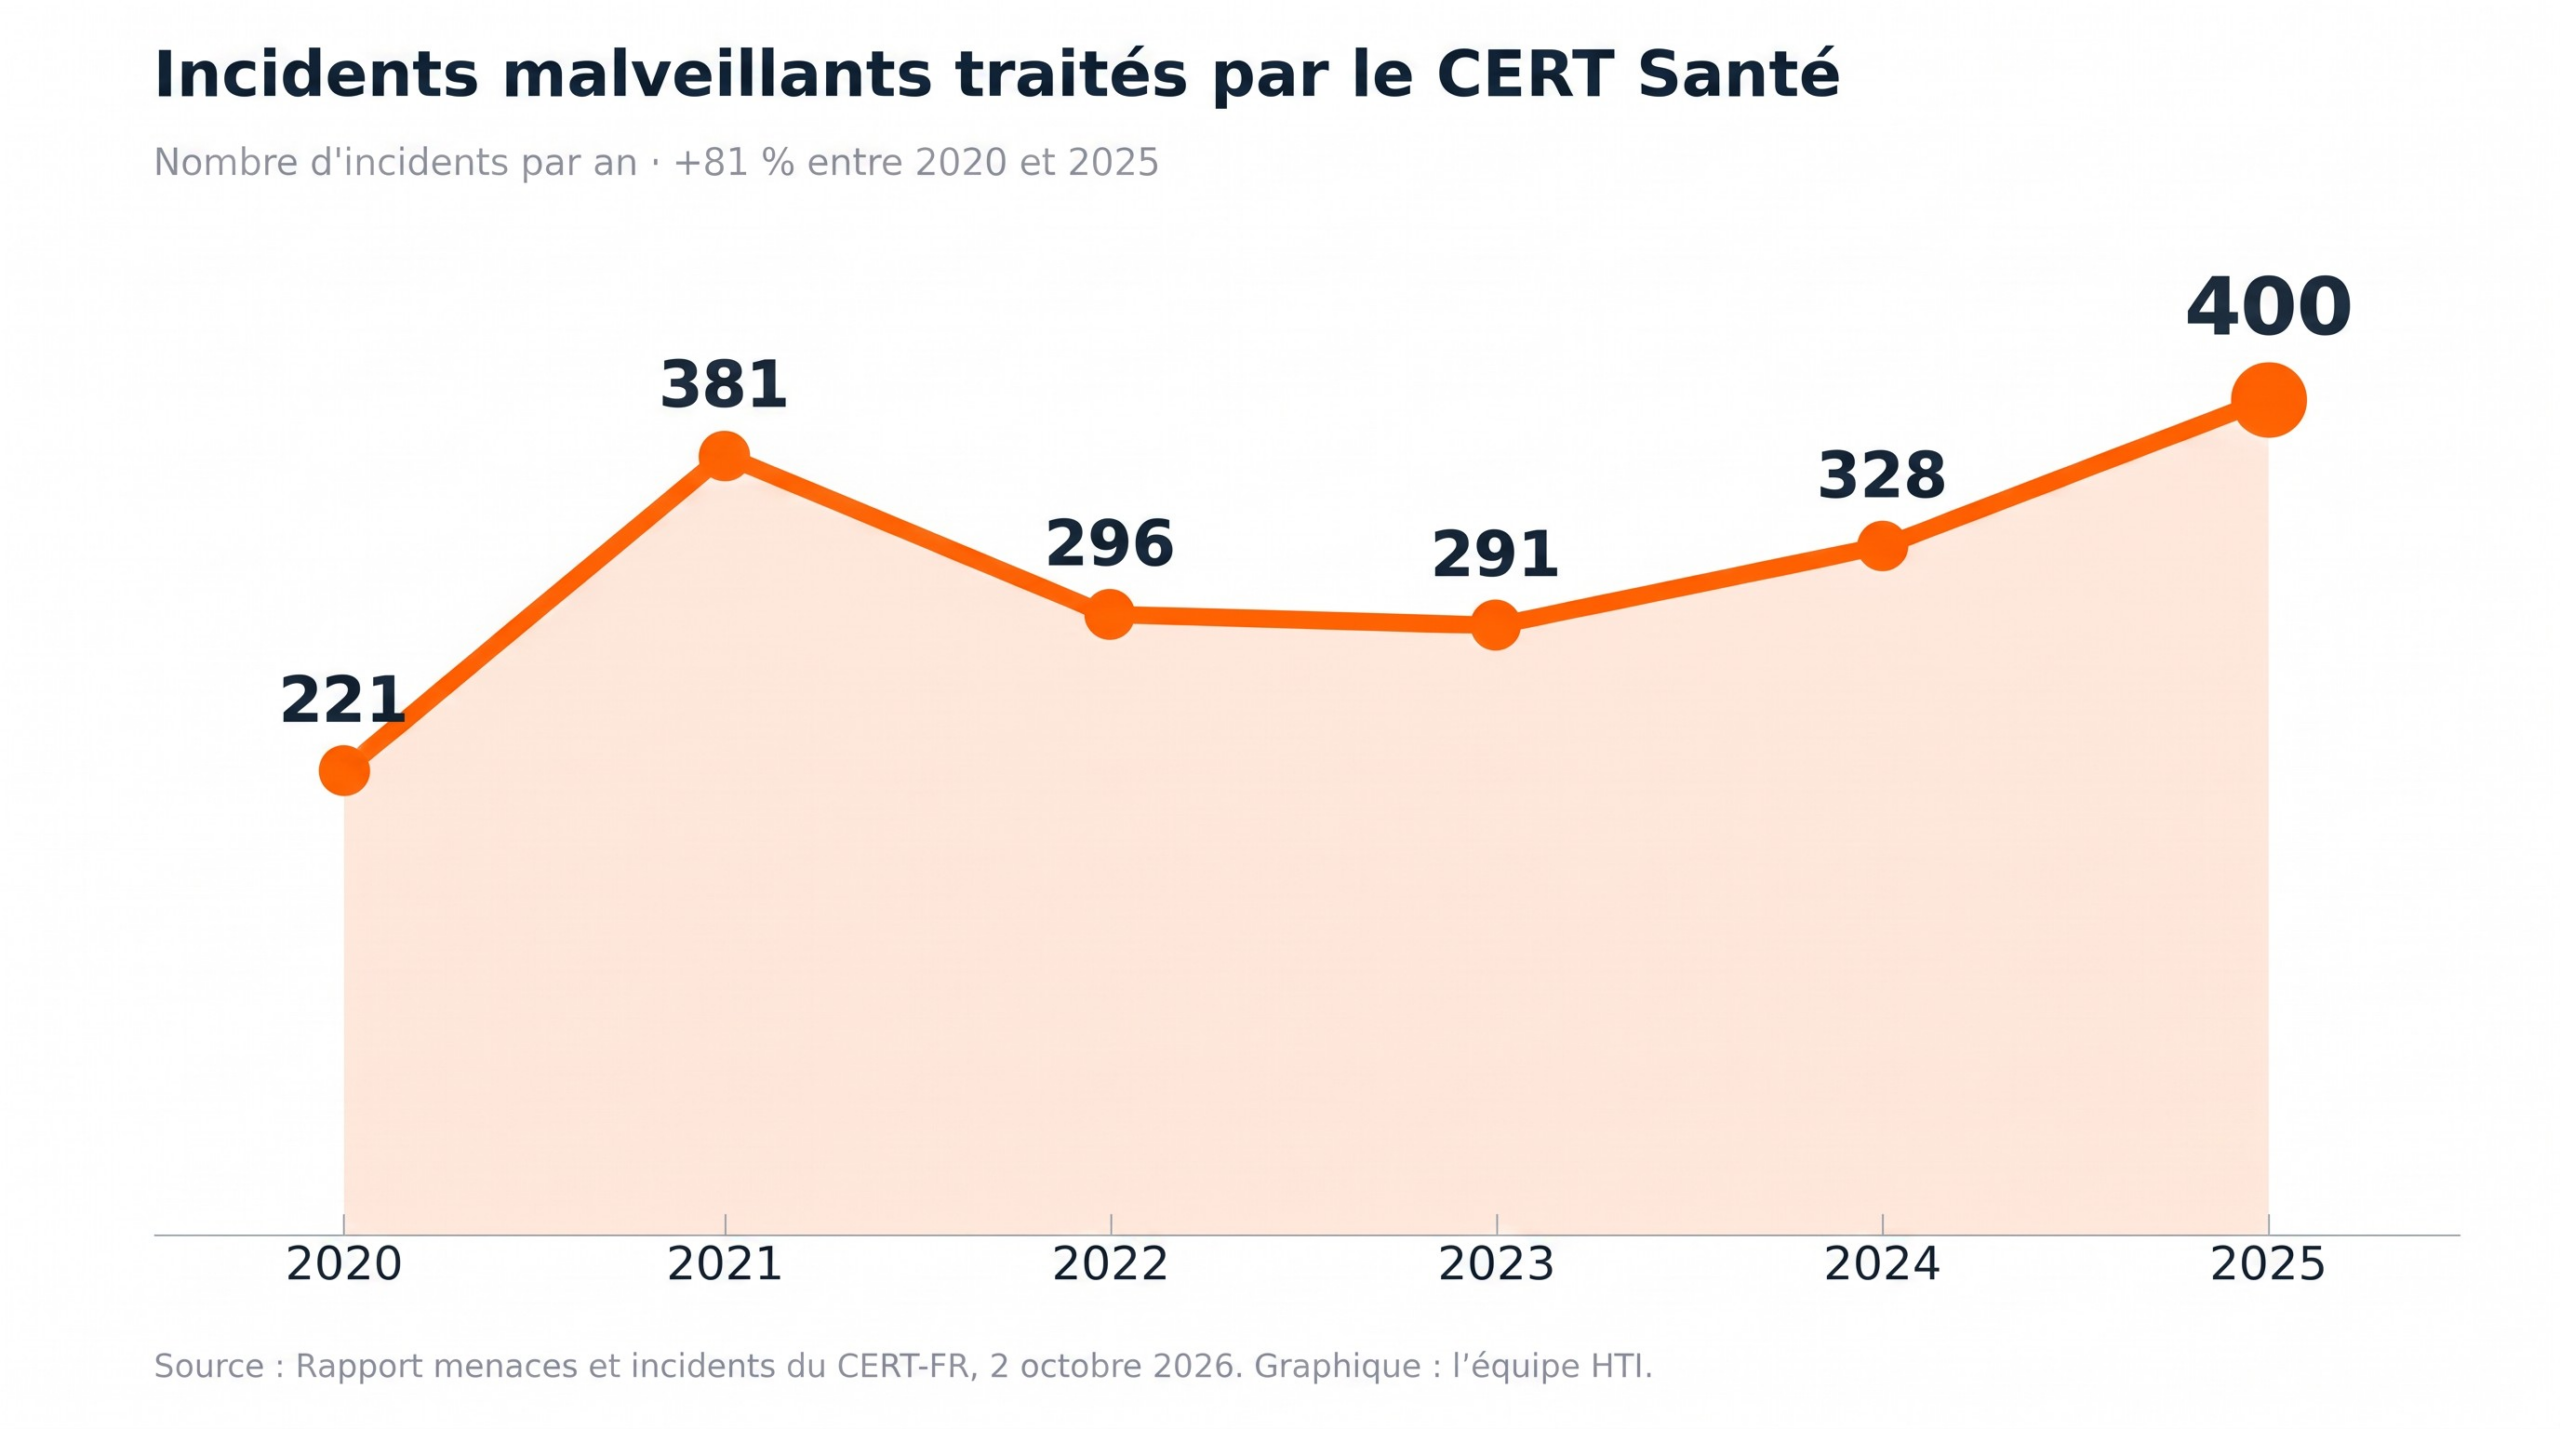
    Le contexte : la menace progresse. Le nombre d’incidents d’origine malveillante traités par le CERT Santé est passé de 328 en 2024 à 400 en 2025, soit +22 %. Ce nombre a presque doublé depuis 2020 (+81 %), année où 221 incidents d’origine malveillante avaient été recensés. 2025 dépasse ainsi le pic de 2021 et ses 381 incidents malveillants. Le rapport ajoute que les technologies d’IA amplifient cette menace.

    Vulnérabilité : incidents malveillants traités par le CERT Santé. Source : CERT Santé, observatoire des signalements d'incidents, 11 mai 2026
    Vulnérabilité : incidents malveillants traités par le CERT Santé. Source : CERT Santé, observatoire des signalements d’incidents, 11 mai 2026

    Côté réglementation, le Cyber Resilience Act (règlement (UE) 2024/2847) s’appliquera pleinement le 11 décembre 2027. Son article 14 est en vigueur depuis le 11 septembre 2026 : il oblige les éditeurs à déclarer les vulnérabilités activement exploitées. Son annexe I impose notamment de publier, quand c’est possible, les mises à jour de sécurité séparément des mises à jour fonctionnelles, et d’appliquer une politique de divulgation coordonnée des vulnérabilités. Les dispositifs médicaux en sont exclus. En France, l’Agence nationale des fréquences (ANFR) doit assurer la surveillance du marché, avec des amendes pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial. Le CERT Santé et le CERT-FR pourront lui signaler les manquements constatés. Le rapport ne précise ni la date ni la taille de l’échantillon du sondage de l’ANS.

    Source : CERT Santé et CERT-FR, Rapport menaces et incidents (2 octobre 2026) – fiabilité : officielle.

  • Italie : IQVIA écope de 7 M€ d’amende pour des manquements au RGPD sur des données de santé

    Selon une décision du 23 septembre 2026, annoncée le 9 octobre, le Garante italien (autorité italienne de protection des données) a infligé 7 millions d’euros d’amende à IQVIA Solutions Italy. Il a écarté la qualification de données anonymes défendue par la société pour une base d’environ un million de patients. IQVIA dispose de 120 jours pour se mettre en conformité et s’est réservé le droit de former un recours. Cette décision intervient quatre mois après une amende de 5 millions d’euros infligée par la CNIL à une autre société du groupe.

    Des données réidentifiables malgré la suppression des noms des patients

    Selon le Garante, retirer les noms ne suffisait pas. Les informations comportaient un identifiant persistant permettant de suivre les patients dans le temps, associé à des données cliniques et géographiques susceptibles de permettre leur réidentification. Des zones de texte libre contenaient aussi des données identifiantes sur 3 370 patients. Le Garante relève aussi plusieurs manquements : absence de base juridique appropriée, défaut d’information, durée de conservation insuffisamment encadrée, absence d’analyse d’impact et mesures de sécurité inadéquates.

    Le suivi détaillé d’un patient dans le temps fait la valeur d’une base pour entraîner un algorithme, mais fragilise son anonymat. Base juridique et analyse d’impact doivent être prévues dès la conception. IQVIA est jugée responsable du traitement dès la collecte, car elle organisait l’extraction. Les contrats doivent refléter qui choisit réellement les variables et les destinataires. Le règlement sur l’espace européen des données de santé (EEDS) organisera d’ici mars 2029 un accès encadré à l’utilisation secondaire des données.

    Source : Comité européen de la protection des données (CEPD), communication (9 octobre 2026) – fiabilité : déclarative.

  • Data : Clinityx lance LINK, un entrepôt de données de santé couvrant sept pays européens

    Data : Clinityx lance LINK, un entrepôt de données de santé couvrant sept pays européens

    Autorisé par la Commission nationale de l’informatique et des libertés (Cnil) dans sa délibération n° 2026-070 du 2 juillet 2026, LINK (pour « Longitudinal Integrated NetworK ») marque une nouvelle étape pour Clinityx, filiale de Gers Data (elle-même filiale de Cegedim qui héberge l’EDS sur sa plateforme), spécialisée dans les données de vie réelle. L’entreprise compte neuf entrepôts de données de santé autorisés par la Cnil en tant que responsable, coresponsable ou chargé de la mise en œuvre de traitement, ce qui en fait l’organisme français avec le plus grand nombre d’EDS.

    Documenter les soins primaires à l’échelle européenne

    LINK entend répondre à un angle mort des données de santé : le contexte clinique des consultations en ville. Les bases de remboursement renseignent notamment les actes réalisés et les hospitalisations, mais décrivent moins précisément les motifs de consultation, les diagnostics posés en cabinet ou les raisons qui conduisent à prescrire un traitement.

    Pour compléter ces informations, l’entrepôt rassemble des données issues des logiciels métier des médecins généralistes et spécialistes libéraux. Pseudonymisées à la source et organisées selon un modèle commun, elles doivent permettre de conduire des études observationnelles dans sept pays : la France, le Royaume-Uni, l’Allemagne, l’Italie, l’Espagne, la Belgique et la Roumanie.

    LINK prend ainsi la suite du réseau THIN (The Health Improvement Network), à l’origine de plus de 2 150 publications scientifiques internationales. Son déploiement dans les sept pays sera progressif.

    À l’échelle française, l’objectif est de relier la consultation au parcours hospitalier

    Le dispositif français prévoit un chaînage avec le SNDS, qui comprend les données nationales de remboursement et d’hospitalisation fournies par la Caisse nationale de l’Assurance maladie. L’historique annoncé couvre quatorze années, auxquelles s’ajoute l’année en cours.

    L’autorisation de dix ans couvre des recherches, études et évaluations d’intérêt public, notamment sur les produits de santé, les parcours de soins, les études médico-économiques et les campagnes de vaccination. Clinityx prévoit également des dispositifs de transparence, dont l’information des patients, un portail dédié et un rapport annuel à la Cnil.

    Source : Clinityx, 8 octobre 2026 – fiabilité : officielle

  • Recherche pharmaceutique : AstraZeneca s’allie à Insitro pour découvrir des médicaments par l’IA

    Recherche pharmaceutique : AstraZeneca s’allie à Insitro pour découvrir des médicaments par l’IA

    L’identification d’une cible thérapeutique pertinente constitue une étape déterminante de la recherche pharmaceutique. Elle consiste à déterminer un mécanisme biologique sur lequel agir pour prévenir ou traiter une maladie. Or, pour des pathologies complexes, les mécanismes en jeu peuvent varier sensiblement d’un patient à l’autre, ce qui complique la mise au point de traitements adaptés.

    Remonter aux mécanismes biologiques des maladies

    Pour répondre à cet enjeu, Insitro mobilisera sa plateforme d’IA Virtual Human. Celle-ci combine des données humaines et cellulaires à des méthodes d’analyse algorithmique afin de mieux caractériser les mécanismes à l’origine des maladies. L’objectif est d’identifier des pistes thérapeutiques et de faire progresser certaines cibles sélectionnées par AstraZeneca jusqu’au stade de candidat médicament pour le développement.

    La collaboration porte sur la Mash, une maladie hépatique associée à des troubles métaboliques, ainsi que sur les cardiomyopathies, qui affectent le muscle cardiaque. Dans les deux cas, les partenaires cherchent à mieux comprendre les mécanismes biologiques sous-jacents pour orienter la conception de futurs traitements.

    Un partage des rôles entre IA et développement pharmaceutique

    L’accord repose sur des compétences complémentaires. Insitro intervient principalement dans la phase de découverte et de caractérisation des cibles, tandis qu’AstraZeneca prendra en charge le développement clinique, les démarches réglementaires et la commercialisation des éventuels médicaments.

    Le laboratoire britannique disposera de droits exclusifs à l’échelle mondiale sur les programmes sélectionnés dans le cadre de cette collaboration. L’IA intervient donc ici en amont de la chaîne de développement, sans se substituer aux étapes ultérieures d’évaluation clinique et réglementaire.

    Jusqu’à 1,5 milliard de dollars de financement, sous conditions

    Sur le plan financier, insitro recevra 40 millions de dollars de paiement initial, auxquels pourraient s’ajouter jusqu’à 1,46 milliard de dollars de paiements liés à des étapes de découverte, de développement et de commercialisation. Des redevances sur les ventes futures sont également prévues.

    Ce montant maximal reste conditionnel : il ne correspond pas à un financement garanti. Aucun médicament issu de cette collaboration n’est annoncé à ce stade. L’enjeu sera de démontrer que les analyses produites par l’IA permettent d’identifier des cibles suffisamment pertinentes pour aboutir à des traitements évalués chez l’humain.

    Source : AstraZeneca, 15 octobre 2026 – fiabilité : officielle

  • États-Unis : Suki lance « Ask », des réponses cliniques UpToDate dans quatre DPI

    Le 8 octobre 2026, l’américain Suki a annoncé l’intégration de son assistant « Ask » aux DPI d’Epic, Oracle Health, athenahealth et MEDITECH. Les soignants peuvent interroger le dossier patient à la voix ou par écrit pour accéder rapidement aux informations médicales essentielles.

    Des réponses limitées au contenu UpToDate

    Pour les questions de connaissance médicale, Ask s’appuie sur l’API UpToDate Expert AI de Wolters Kluwer, dont c’est la première intégration dans un produit. Les réponses reposent exclusivement sur le contenu d’UpToDate, rédigé et relu par plus de 7 600 médecins auteurs, éditeurs et relecteurs. Elles citent leurs sources et renvoient aux monographies de médicaments, posologies comprises. L’accès suppose un abonnement UpToDate.

    Selon le communiqué, des cliniciens évaluateurs ont préféré dans 83 % des cas les réponses qui intégraient le contexte du patient transmis par Suki (p < 0,001). Ni l’effectif ni le protocole de cette évaluation préliminaire ne sont précisés.

    Repères pour la France

    En France, le guide de la HAS « Premières clefs d’usage de l’IA générative en santé » (octobre 2025) recommande de privilégier les systèmes qui indiquent les sources utilisées et permettent de les consulter. Le même guide demande un contrôle du contenu généré par le professionnel à chaque utilisation. L’adossement à une base de référence citée répond au premier critère, sans dispenser les établissements d’organiser le second.

    Source : Suki et Wolters Kluwer, communiqué Business Wire (8 octobre 2026) – fiabilité : déclarative ; HAS, Premières clefs d’usage de l’IA générative en santé (octobre 2025) – fiabilité : officielle.