VERDU BISSI Alexandre

  • Comment l’arsenal réglementaire français et européen redessine la cybersécurité à l’hôpital à l’ère de l’IA

    Un “millefeuille” réglementaire français devenu indispensable

    Avant d’explorer la succession de textes qui s’empilent aujourd’hui sur le bureau des DSI, il est fondamental de rappeler le socle légal indéboulonnable qui régit le numérique en santé en France : le Code de la santé publique (CSP), couplé à la PGSSI-S (pour “Politique générale de sécurité des systèmes d’information de santé). C’est ce binôme qui transforme les recommandations en obligations. L’article L. 1111-8-2 du CSP impose par exemple à tout hôpital de déclarer sans délai le moindre incident cyber grave via le portail gouvernemental CERT Santé. La PGSSI-S, gérée par l’Agence du numérique en santé (ANS), édicte quant à elle des référentiels opposables, rendant juridiquement contraignantes des pratiques telles que l’authentification forte des soignants via Pro Santé Connect.

    Sur ce socle s’est construite, au fil des années, une architecture de protection de plus en plus dense. En observant cette sédimentation réglementaire de la plus récente à la plus ancienne, on perçoit le passage d’une logique de silo à une vision globale de la résilience de l’État.

    Une toute nouvelle stratégie nationale :

    Tout en haut de la pile, la nouvelle Stratégie nationale de cybersécurité (SNC) 2026-2030, pilotée par le SGDSN, fixe le cap actuel. Elle acte la fin de la naïveté technologique en encourageant l’adoption de solutions souveraines, notamment le déploiement de l’IA défensive (analyse comportementale) pour anticiper les signaux faibles. Elle sanctuarise également le soin en imposant des exercices de gestion de crise cyber standardisés au sein des Groupements Hospitaliers de Territoire (GHT).

    Cette vision stratégique coïncide avec la déclinaison nationale de la directive européenne NIS2 (entrée en application fin 2024/début 2025). Transposée dans le droit français, elle propulse la grande majorité des CHU, CH et cliniques privées au rang d’”entités Essentielles” (EE) ou “entités importantes” (EI). Ce changement de statut les soumet de facto à un contrôle beaucoup plus coercitif de l’ANSSI.

    Le programme CaRE, bras armé financier du gouvernement depuis 2023 :

    Pour aider les établissements à absorber ce choc réglementaire récent, l’État a lancé fin 2023 le programme CaRE (pour “cybersécurité, accélération et résilience des établissements”). Il s’agit du bras armé financier du gouvernement. Cependant, ces subventions sont conditionnées à des résultats tangibles : la réalisation d’audits de remédiation rigoureux, notamment sur la sécurisation de l’annuaire central, et l’obligation d’installer des sauvegardes déconnectées et immuables, l’ultime bouée de sauvetage permettant de reconstruire un système d’information frappé par un ransomware.

    En redescendant dans la chronologie, on retrouve la “certification HDS (hébergeur de données de santé)”, encadrée par l’article L. 1111-8 du CSP depuis 2018 et considérablement durcie récemment. Cette obligation absolue garantit que tout hôpital externalisant ses données, ou utilisant des modèles d’IA en cloud, fasse appel à un prestataire certifié offrant des garanties de souveraineté pour contrer les lois extraterritoriales (comme le Cloud Act américain).

    Enfin, la fondation historique de cette doctrine de défense reste la loi de programmation militaire (LPM) de 2013. C’est elle qui a été la première a désigné secrètement certains hôpitaux névralgiques comme “opérateurs d’importance vitale (OIV)”. Elle a instauré le niveau de sécurité maximal : obligation d’isoler les systèmes d’information d’importance vitale (SIIV), de déployer des sondes de détection qualifiées et de se soumettre à des audits étatiques intrusifs.

    Des défis de la mise en œuvre hospitalière qui persiste :

    Si ce bouclier réglementaire est parfait sur le papier, son atterrissage dans la réalité hospitalière relève du parcours du combattant. La mise en conformité se heurte à des obstacles structurels profonds.

    1️⃣ Premièrement, la dette technique des hôpitaux est colossale. Comme le souligne régulièrement la Fédération hospitalière de France (FHF) et les panoramas de la cybermenace de l’Anssi, les établissements de santé abritent une multitude d’équipements vieillissants. De nombreux dispositifs médicaux lourds (IRM, scanners) fonctionnent sur des systèmes d’exploitation obsolètes (comme d’anciennes versions de Windows) qui ne sont plus mis à jour par leurs fabricants. Il est techniquement impossible d’y appliquer les patchs de sécurité exigés par la réglementation, obligeant les DSI à créer des micro-réseaux isolés (cloisonnement), une opération extrêmement complexe et coûteuse.

    2️⃣ Deuxièmement, la crise des ressources humaines frappe la cybersécurité de plein fouet. L’Observatoire des métiers de la cybersécurité de l’Anssi documente une pénurie nationale d’experts, particulièrement aiguë dans le secteur public. Les grilles salariales de la fonction publique hospitalière peinent à concurrencer les offres du secteur privé (banques, industries). Les hôpitaux se retrouvent donc à devoir gérer des exigences dignes d’infrastructures critiques (LPM, NIS2) avec des équipes informatiques souvent sous-dimensionnées.

    3️⃣ Enfin, le financement reste le nerf de la guerre. Si le programme CaRE a débloqué des fonds (environ 250 millions d’euros initiaux), les rapports parlementaires – comme “La sécurité informatique des établissements de santé” de la Cour des comptes – et les retours de la FHF soulignent que ces montants couvrent à peine les investissements initiaux liés à l’achat de sondes ou d’audits. Les coûts de fonctionnement annuels induits par ces nouvelles architectures de sécurité (licences, maintien en conditions de sécurité, astreintes 24/7) pèsent lourdement sur des budgets hospitaliers déjà structurellement déficitaires.

    Vers un “Security by design” obligatoire en Europe

    Au-delà du cadre national, l’Union européenne impose une harmonisation stricte pour garantir la résilience systémique du continent. Si la directive NIS2 fait planer la menace de sanctions financières et pénales sur les directeurs d’hôpitaux en cas de négligence, l’Europe agit aussi à la source. Le règlement européen sur les dispositifs médicaux (MDR) oblige les fabricants d’équipements connectés (scanners, monitoring) à intégrer la cybersécurité dès leur conception (Security by design). La charge ne repose plus uniquement sur les hôpitaux ; c’est l’ensemble de la chaîne d’approvisionnement logicielle et matérielle qui est mise sous pression.

    L’enjeu se déplace aujourd’hui vers les algorithmes. Avec l’AI Act, les intelligences artificielles médicales (aide au diagnostic, robotique) sont catégorisées “à haut risque”. Les établissements doivent impérativement “auditer” ces systèmes pour prévenir les attaques visant à manipuler les algorithmes (Data Poisoning). Cette sécurisation est d’autant plus vitale avec le déploiement de l’Espace européen des données de santé (EEDS). Son ambition de partage transfrontalier des dossiers médicaux reposera intégralement sur la robustesse cyber de chaque hôpital membre, transformant la cybersécurité locale en un impératif continental.
  • Hôpitaux français et menaces cyber : état des lieux d’un secteur dans l’œil du cyclone

    Les bénéfices-risques de la numérisation de l’hôpital

    Si la révolution technologique est indispensable pour l’avenir des établissements de santé, elle s’accompagne d’une vulnérabilité vertigineuse que l’actualité ne cesse de nous rappeler avec brutalité. L’année 2026 est déjà marquée par une série noire sans précédent pour la protection des données médicales. La dernière en date a été constatée le 3 mars 2026, jour où la plateforme Bioserveur, appartenant au groupe Dedalus, a subi une cyberattaque critique, entraînant la fuite et la publication de 2 200 dossiers patients sur le dark net. Mais cet incident dramatique fait lui-même suite à une attaque de plus grande envergure survenue quelques jours plus tôt : le piratage massif des logiciels de Cegedim Santé, à la fin du mois de février. Avec un bilan estimé à près de 15 millions de patients touchés et l’exposition de données personnelles et médicales particulièrement sensibles (notamment via les zones de “commentaires libres” des praticiens), l’affaire Cegedim agit comme un électrochoc. Elle prouve que la menace n’est plus seulement théorique ou circonscrite, mais qu’elle revêt désormais une dimension systémique pour l’ensemble du parcours de soins en ville comme à l’hôpital.

    Face à cette urgence, il est impératif de dresser un état des lieux lucide de la cybersécurité dans le secteur de la santé en France. Notre étude propose d’analyser cette situation complexe en mettant en balance les bénéfices incontestables et vitaux de la numérisation de nos hôpitaux avec le sombre revers de la médaille : une surface d’attaque démultipliée par l’hyper-connectivité, le poids de la dette technique, et l’ombre grandissante d’attaques de plus en plus sophistiquées, désormais propulsées par l’intelligence artificielle.

    Les gains incontestables permis par l’hôpital connecté

    Avant d’explorer les failles du système, il est fondamental de rappeler que la numérisation des hôpitaux n’est pas un gadget technologique, mais une nécessité absolue pour la qualité et la sécurité des soins. L’hôpital connecté sauve des vies au quotidien grâce à des avancées majeures :

    • le dossier patient informatisé (DPI) : véritable colonne vertébrale de l’hôpital, il centralise l’historique médical complet, ce qui permet d’éviter les erreurs de diagnostic, les redondances d’examens et les interactions médicamenteuses dangereuses ;

    • la télémédecine : elle repousse les murs de l’établissement, offrant un suivi à distance continu et palliant le manque de spécialistes dans certains territoires, dont les déserts médicaux ;

    • La fluidité de la prise en charge : L’automatisation des flux optimise le parcours du patient, de la fluidité des admissions aux urgences jusqu’à la gestion des lits et la facturation.

    C’est précisément parce que cet écosystème connecté est devenu le cœur battant de la médecine moderne que sa fragilité face aux cybermenaces représente un danger critique.

    Les risques cyber comme revers de la médaille

    Si la technologie sauve des vies, elle expose paradoxalement les établissements de santé à un risque systémique. La numérisation massive s’est souvent faite dans l’urgence, se heurtant au mur de la “dette technique” : des systèmes d’information vieillissants, des logiciels métiers obsolètes et des architectures réseau parfois rapiécées. Cette situation critique s’explique par des contraintes propres au milieu médical. D’abord, un hôpital fonctionne 24h/24 et 7j/7 : il est extrêmement complexe d’isoler des serveurs ou de mettre le système « hors ligne » pour déployer des correctifs de sécurité sans paralyser la prise en charge. Ensuite, le matériel biomédical vital (IRM, scanners, moniteurs) possède un cycle de vie de 10 à 15 ans. Ces équipements très coûteux tournent souvent sur des systèmes d’exploitation devenus obsolètes (comme d’anciennes versions de Windows, comme l’ont montré des études de Forescout) qu’il est formellement interdit de mettre à jour sous peine de perdre la certification médicale du constructeur. Enfin, les budgets et les ressources humaines alloués à l’informatique ont longtemps été les parents pauvres face aux urgences purement cliniques.

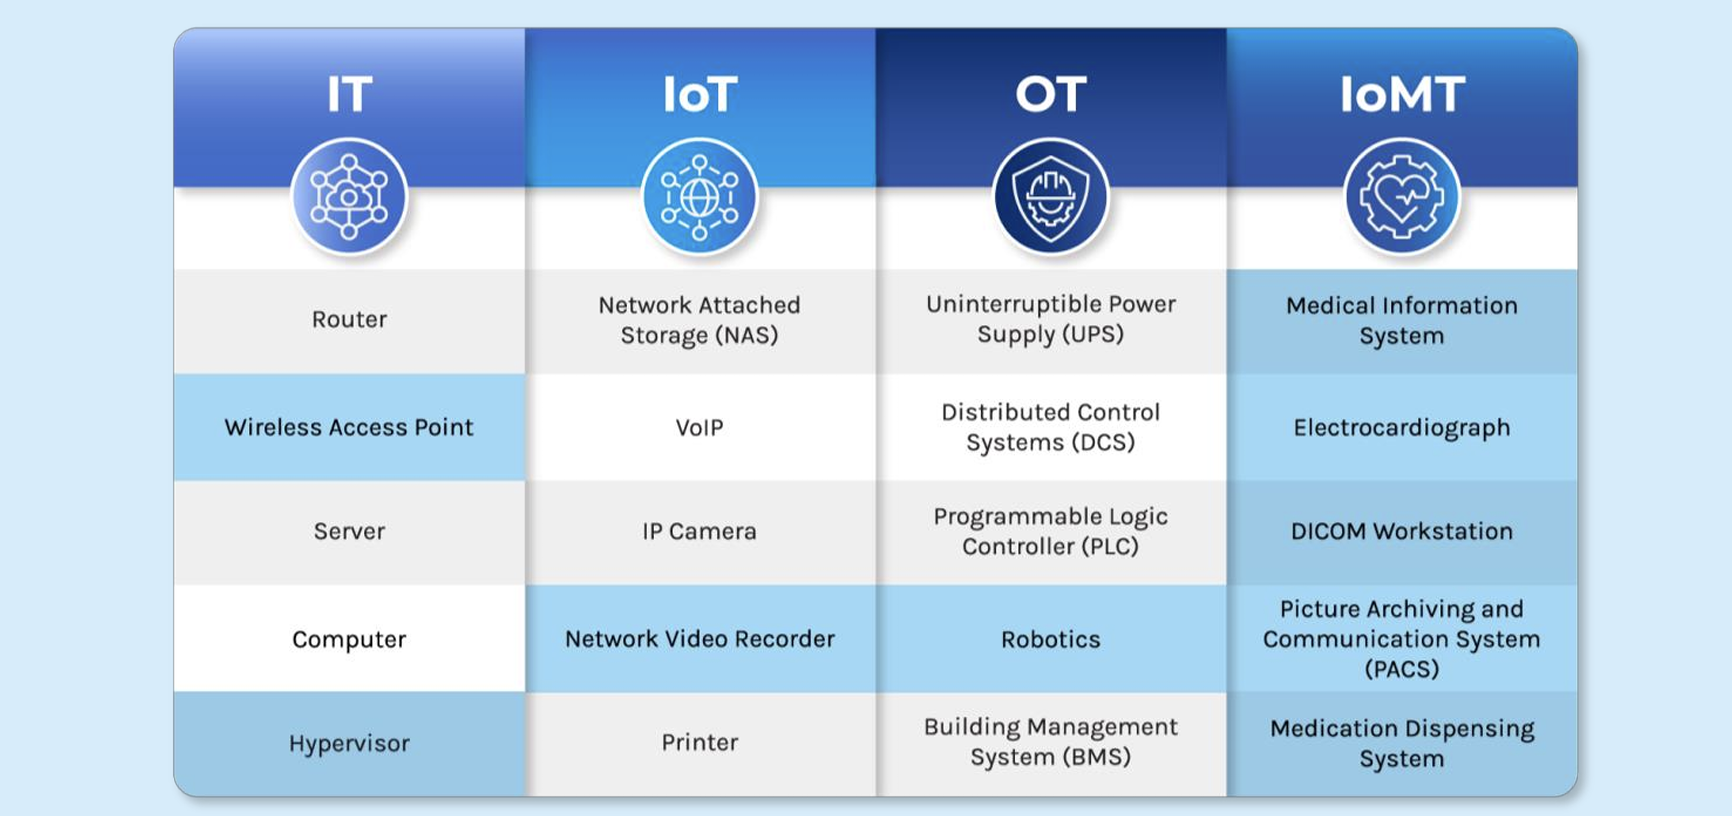
    Les outils numériques les plus risqués par catégorie - @Forescout
    En 2024, les dispositifs médicaux connectés (IoMT) comme les systèmes d’information et les électrocardiographes figuraient parmi les équipements les plus vulnérables des hôpitaux. – @Forescout

    Cette combinaison explosive d’hyper-connectivité et de dette technique a considérablement élargi la surface d’attaque des hôpitaux.

    Aujourd’hui, les cybercriminels ne s’attaquent plus frontalement aux systèmes les mieux protégés ; ils exploitent les angles morts. Comme le soulignent certains rapports d’experts, comme le Cyber Security Report 2026 de Check Point, les appareils périphériques non surveillés sont devenus le talon d’Achille des réseaux de santé. Les routeurs, les passerelles VPN, les pare-feu non mis à jour et la myriade de dispositifs médicaux connectés sont souvent dépourvus d’antivirus ou de solutions de surveillance avancées. Silencieux et oubliés, ils servent de plus en plus de base de lancement furtive aux attaquants. Une fois infiltrés via un simple routeur vulnérable, les pirates se déplacent latéralement dans le réseau de l’hôpital, jusqu’à atteindre les serveurs critiques hébergeant les données des patients ou contrôlant les blocs opératoires.

    L’ombre grandissante de l’IA malveillante :                                                                                                                         

    À cette fragilité structurelle s’ajoute une menace d’un genre nouveau, propulsée par l’IA. Bien qu’un article complet sera prochainement consacré à ce sujet complexe, il est crucial de mentionner que les attaquants s’arment désormais de l’IA pour frapper les hôpitaux avec une rapidité et une précision inédites. L’IA permet d’automatiser la recherche de failles sur ces fameux appareils périphériques, mais aussi de générer des campagnes d’ingénierie sociale redoutables. Faux e-mails de la direction indétectables, clonage vocal (vishing) pour tromper le personnel administratif ou les soignants : l’IA abaisse la barrière à l’entrée pour les pirates et augmente drastiquement le taux de réussite des intrusions.

    L’hôpital se retrouve ainsi pris en tenaille entre des équipements médicaux ultra-connectés mais vulnérables, et des attaquants dopés aux nouvelles technologies.

    Avec plusieurs centaines de milliers de cyberattaques en 2025, les établissements de santé dans l’œil du cyclone 

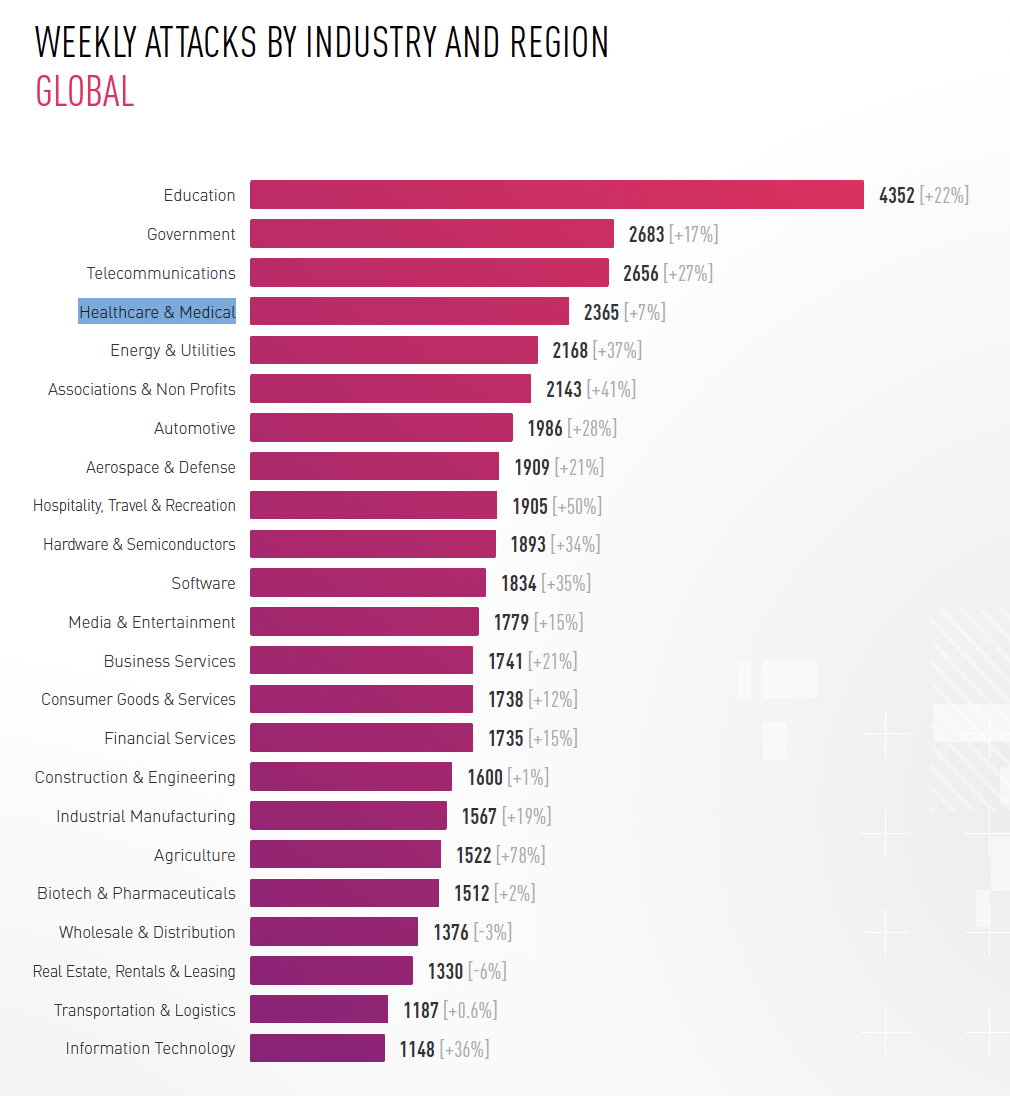
    Les failles techniques et organisationnelles évoquées précédemment se traduisent par un ciblage impitoyable des établissements de soins. Le secteur de la santé est devenu l’une des cibles prioritaires des cybercriminels, comme le démontrent les données du Cyber Security Report 2026 de Check Point :

    • À l’échelle mondiale, une organisation du secteur “santé et médical” subit en moyenne 2 365 cyberattaques par semaine, enregistrant une hausse de 7 % par rapport à l’année précédente.

    • Sur le continent européen, la pression est tout aussi colossale avec 1 980 attaques hebdomadaires en moyenne ciblant les infrastructures médicales (soit une augmentation de 8 % sur un an).

    • Le secteur de la santé est particulièrement prisé pour la double-extorsion, représentant à lui seul 8 % de l’ensemble des victimes mondiales de ransomwares.

    Global Average Weekly Cyber Attacks per Organization by Industry, 2025 [% of Change from 2024] - @Check Point
    Global Average Weekly Cyber Attacks per Organization by Industry, 2025 [% of Change from 2024] – @Check Point

    La majorité des cyberattaques impliquent des vols de données :

    L’objectif principal des attaquants est le vol de données hautement sensibles, monnayables à prix d’or. Le CERT-Wavestone souligne d’ailleurs que 71 % des cyberattaques majeures traitées récemment impliquent un vol de données. La menace pèse tout particulièrement sur la chaîne d’approvisionnement des hôpitaux et des cabinets : outre la fuite récente de données de Bioserveur (mars 2026) et de Cegedim (15 millions de patients exposés fin février 2026), le dernier rapport annuel relatif à la cybercriminalité publié par le ministère de l’Intérieur montre que lors de l’année 2024, “les cyberattaques ont eu des répercussions directes sur des secteurs critiques, notamment celui de la santé”.  Pour rappel, cette année avait été marquée par la compromission des prestataires de tiers payant Viamedis et Almerys, touchant les données de plus de 33 millions de Français (numéro de Sécurité sociale, état civil, etc…).

  • Zoom sur l’enquête de l’ANS sur la cybersécurité hospitalière : une prise de conscience forte mais des moyens encore limités

    7 grands enseignements à tirer de l’enquête

    Réalisée au printemps 2025 auprès de 719 dirigeants d’établissements publics et privés, cette étude apporte un éclairage inédit sur la manière dont la gouvernance hospitalière appréhende aujourd’hui le risque cyber.

    L’enquête conduite par l’Agence du numérique en santé, avec le cabinet Occurence, met en évidence sept grands enseignements sur la perception des menaces numériques dans les établissements de santé : un niveau d’incident encore limité mais révélateur de fragilités, une implication croissante des directions, une préparation encore insuffisante face aux attaques, des impacts perçus avant tout sur la continuité des soins, des marges de progression dans la formation et les exercices de crise, des moyens financiers jugés insuffisants et, enfin, un consensus fort en faveur de la mutualisation des expertises cyber à l’échelle territoriale.

    Des incidents encore limités mais révélateurs

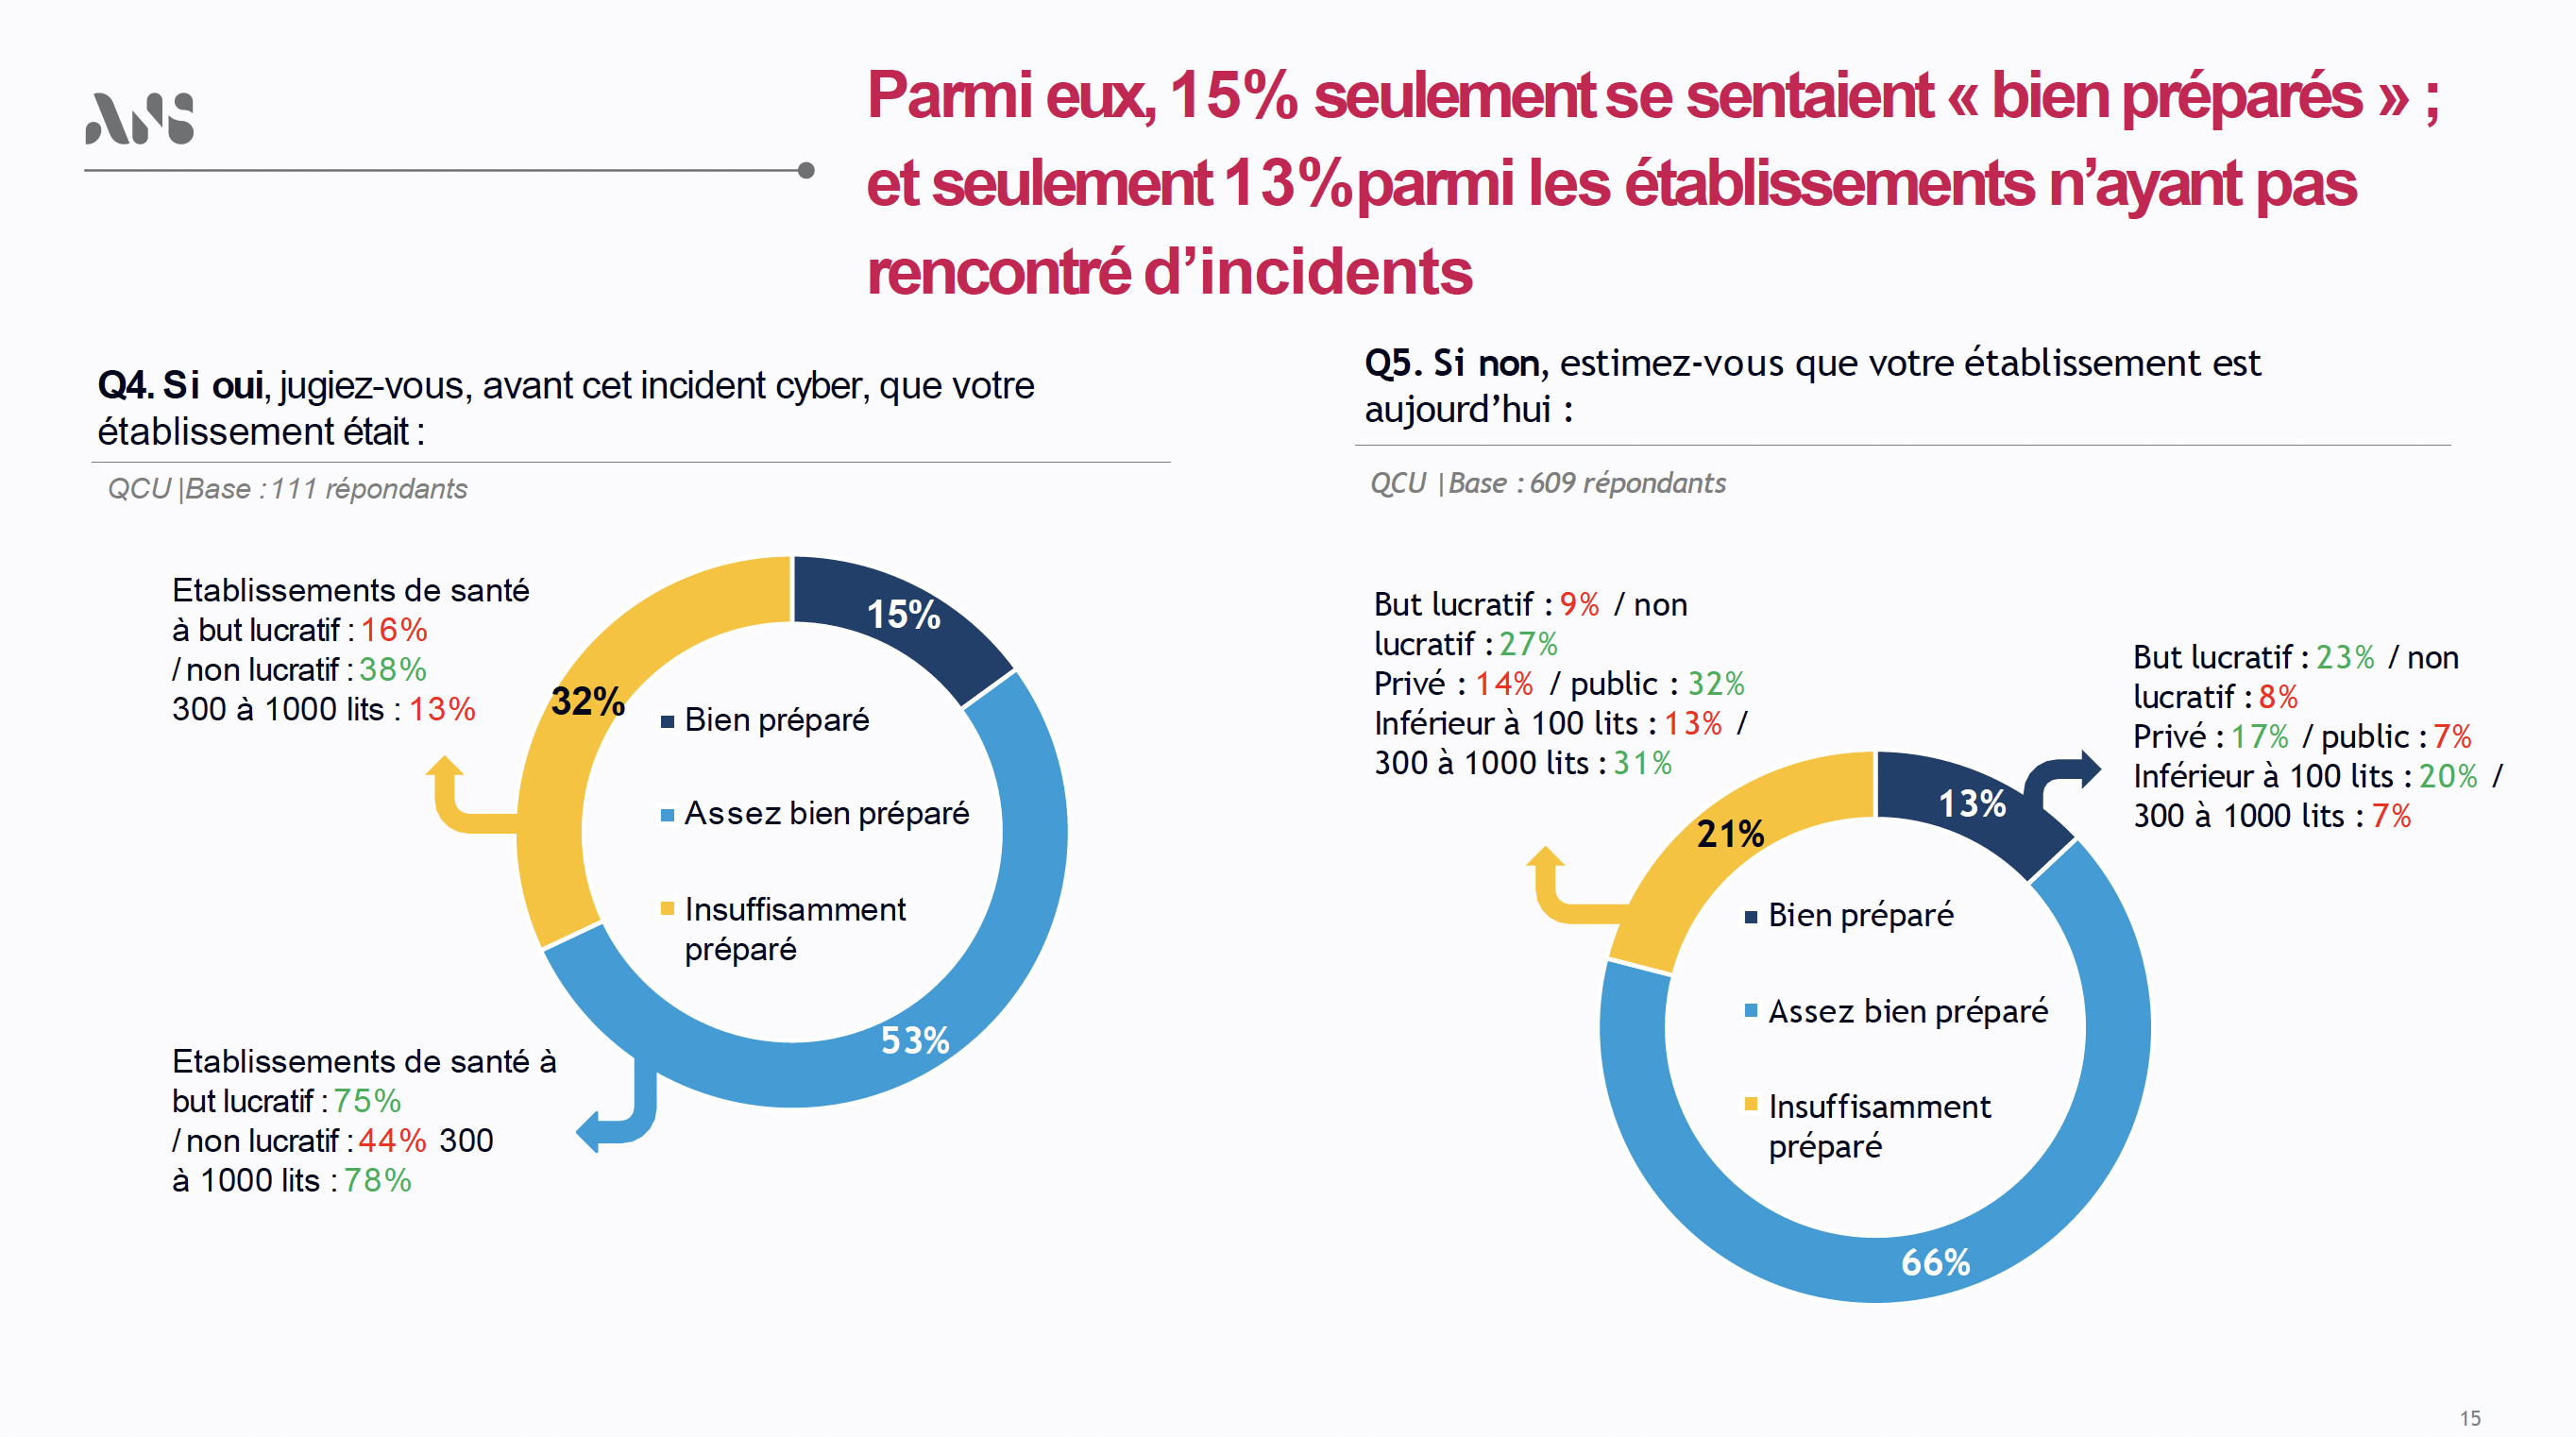
    Premier enseignement : les cyber incidents ayant réellement perturbé l’activité hospitalière restent relativement rares. Depuis 2022, 15 % des établissements déclarent avoir subi un incident ayant affecté leur fonctionnement. Cependant, ces situations mettent en lumière un déficit de préparation.

    Même dans les établissements n’ayant pas connu d’incident, la confiance reste mesurée : seulement 13 % se jugent aujourd’hui pleinement préparés à faire face à une cyberattaque. Pour les décideurs hospitaliers, ces résultats confirment que la cybersécurité ne peut plus être considérée comme un simple enjeu technique, mais bien comme un risque opérationnel susceptible d’affecter directement l’activité de soins.

    Parmi les établissements ayant subi un incident, seuls 15 % estimaient être bien préparés avant l’attaque, tandis qu’un tiers considère rétrospectivement ne pas avoir été suffisamment armé - @ANS
    Parmi les établissements ayant subi un incident, seuls 15 % estimaient être bien préparés avant l’attaque, tandis qu’un tiers considère rétrospectivement ne pas avoir été suffisamment armé – @ANS

    Une implication croissante des directions

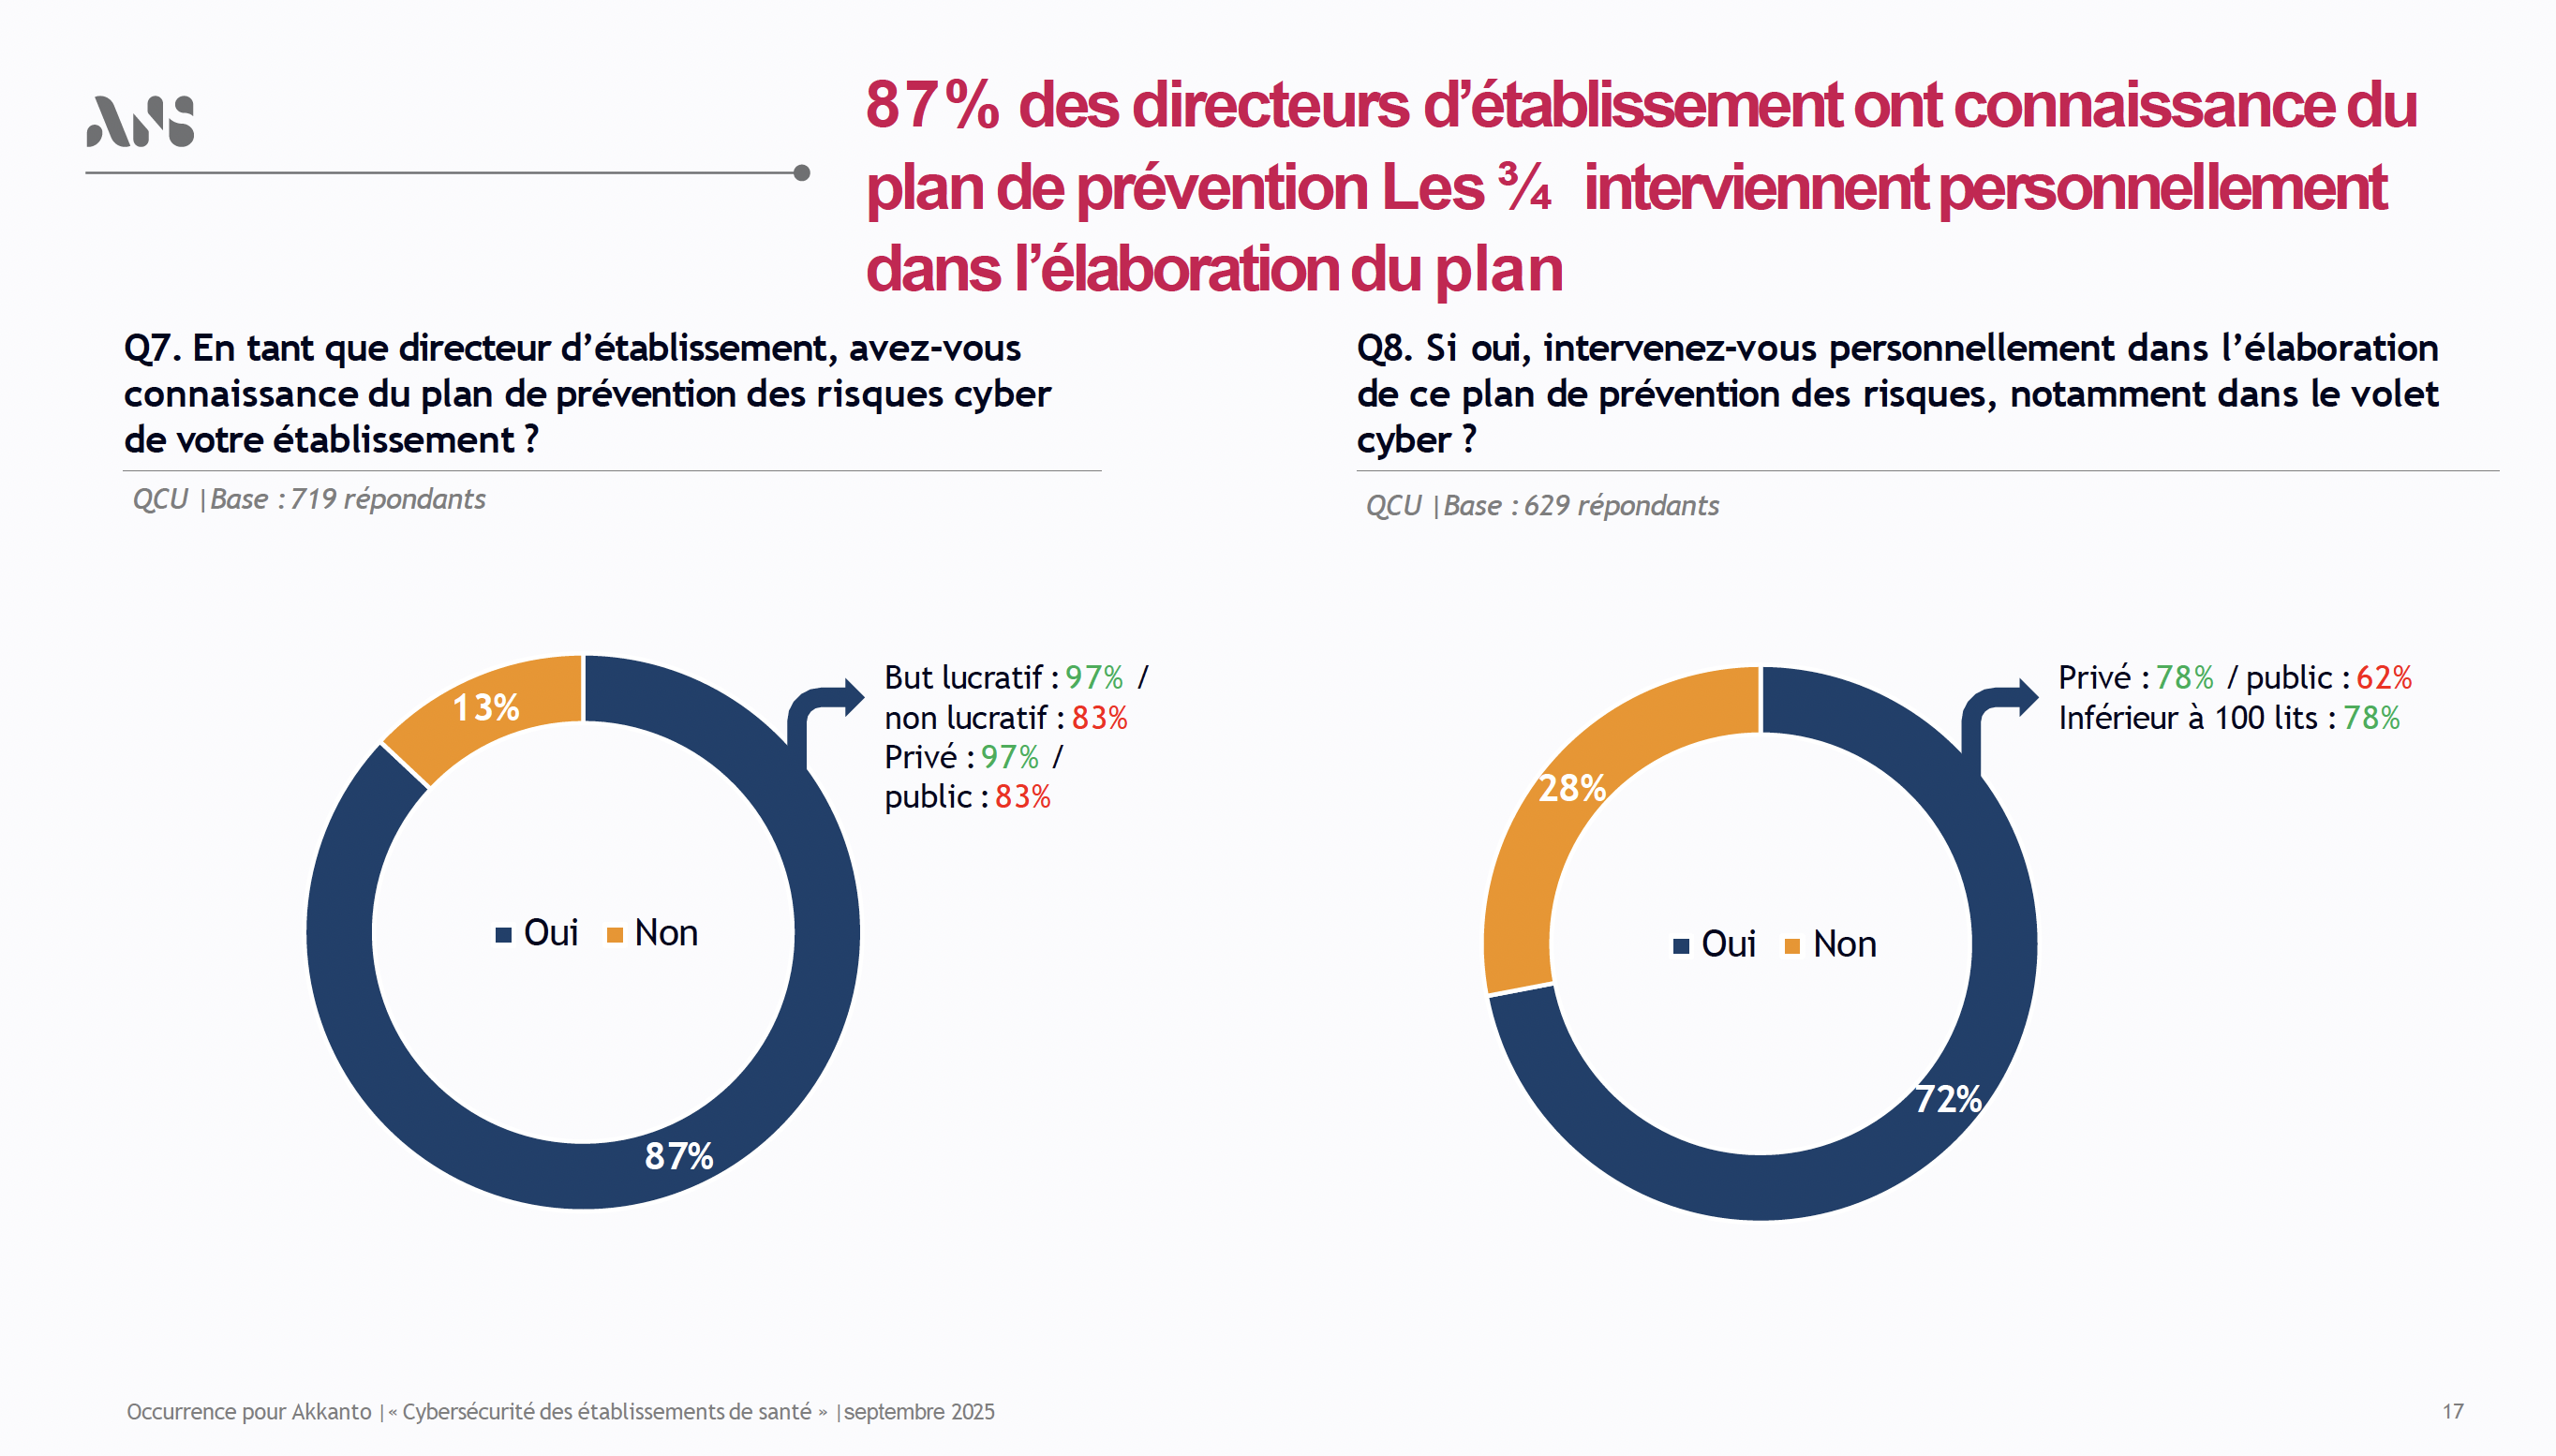
    L’étude montre toutefois une évolution importante dans la gouvernance de la cybersécurité. Dans près des deux tiers des établissements, les directeurs ont récemment échangé avec leurs équipes sur les enjeux cyber. 87 % déclarent connaître le plan de prévention cyber de leur établissement, et 72 % participent directement à son élaboration.

    Les directions sont également impliquées dans les exercices de gestion de crise : 86 % des établissements associent leur gouvernance à ces simulations. Cette implication traduit une transformation progressive de la cybersécurité en enjeu stratégique de pilotage, intégré à la gestion globale des risques hospitaliers.

    87% des directeurs d’établissement ont connaissance duplan de prévention; Les¾ interviennent personnellement dans l’élaboration du plan - @ANS
    87% des directeurs d’établissement ont connaissance duplan de prévention; Les¾ interviennent personnellement dans l’élaboration du plan – @ANS

    Continuité des soins et sécurité des patients en première ligne :

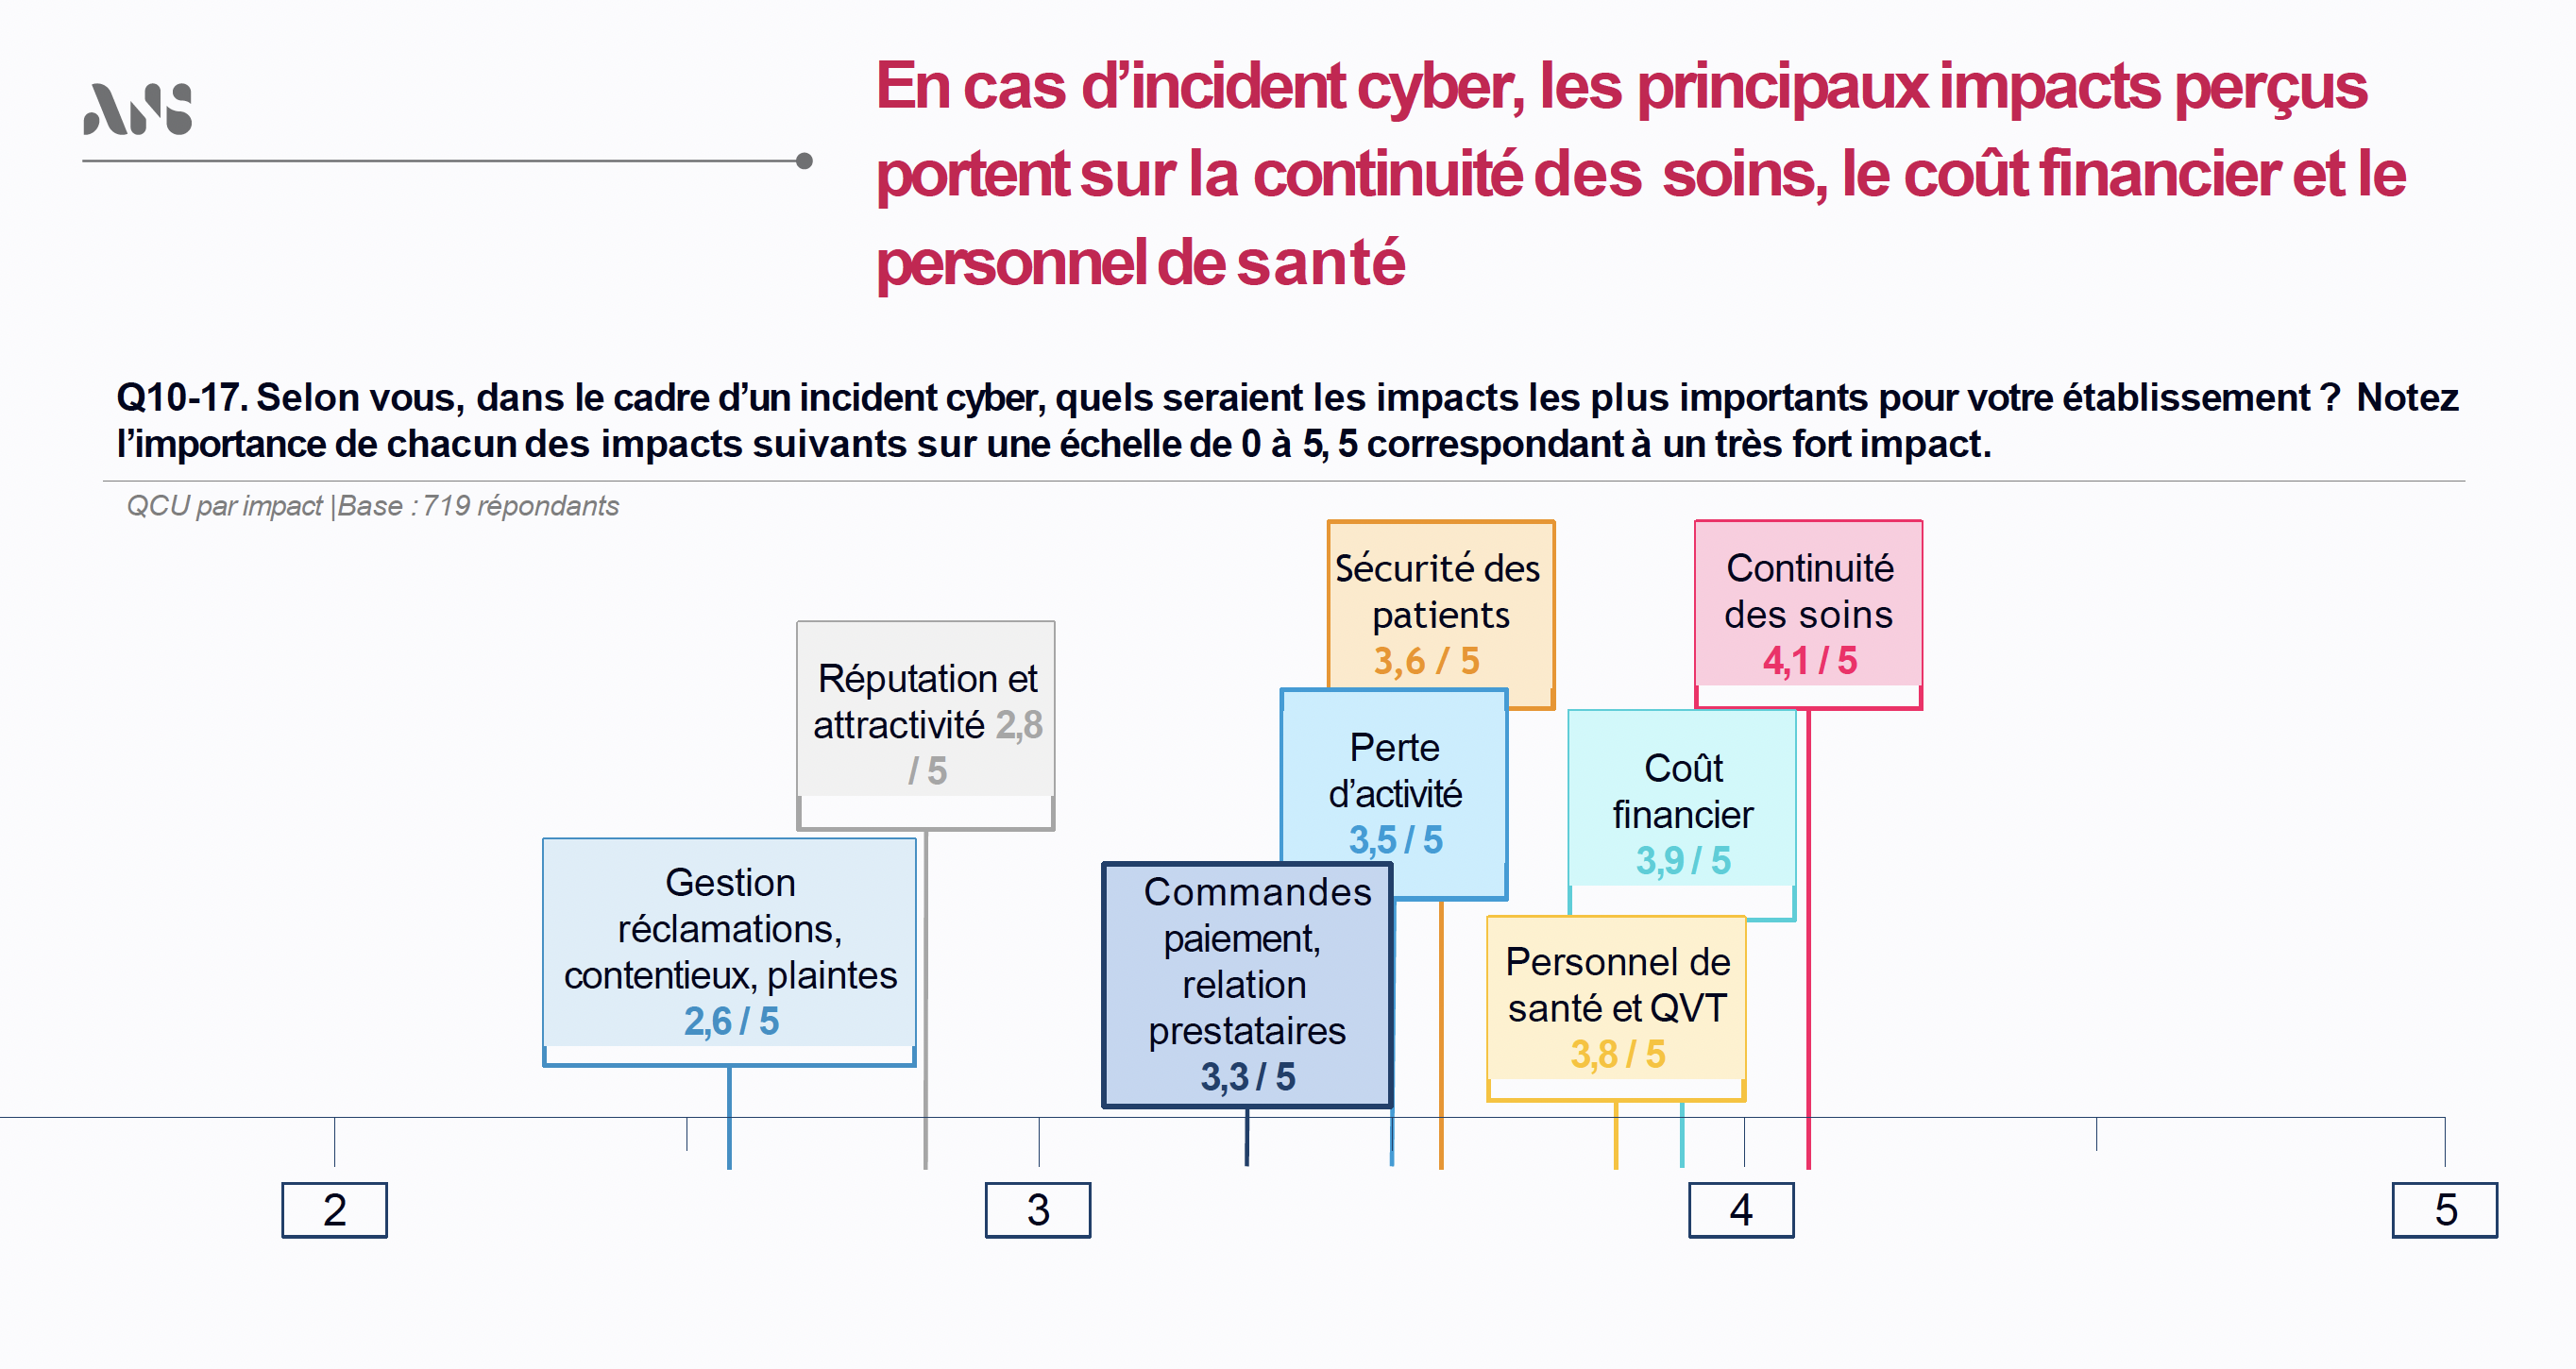
    Lorsqu’ils évaluent les conséquences potentielles d’une cyberattaque, les dirigeants hospitaliers placent la continuité des soins comme risque principal, devant les impacts financiers ou organisationnels. La sécurité des patients, mais aussi la qualité de vie au travail des professionnels, figurent également parmi les préoccupations majeures. Une cyberattaque est désormais perçue comme un événement susceptible de déstabiliser l’ensemble du fonctionnement d’un établissement.

    Dans ce contexte, les mesures jugées les plus accessibles pour renforcer la résilience restent la formation des équipes, les exercices de crise et l’amélioration des procédures internes.

    Les directeurs d'établissement perçoivent la continuité des soins comme impact le plus important en cas d'incident cyber - @ANS
    Les directeurs d’établissement perçoivent la continuité des soins comme impact le plus important en cas d’incident cyber – @ANS

    Mais des budgets qui restent encore contraints :

    Malgré cette prise de conscience, les moyens restent limités. Dans 60 % des établissements, la cybersécurité représente moins de 5 % des investissements informatiques, et plus de la moitié consacrent également moins de 5 % de leur budget de fonctionnement numérique à ces enjeux.

    Conséquence directe : 42 % des directeurs estiment ne pas disposer des ressources nécessaires pour mettre en œuvre un plan de prévention cyber au niveau requis.

  • IA et diagnostic en oncologie : Waiv lève 33M$ pour accélérer le développement de ses tests

    Un nouveau spin-out issu de l’écosystème Owkin

    La création de Waiv illustre la dynamique entrepreneuriale qui se développe autour de Owkin, acteur majeur de l’IA appliquée à la recherche biomédicale. À l’origine, l’activité était développée en interne – sous la forme d’une structure nommée “Owkin Dx” – comme une unité dédiée aux tests diagnostiques en oncologie, fondés sur l’analyse par intelligence artificielle d’images de pathologie numérique afin d’identifier certains biomarqueurs tumoraux. Ces tests visent notamment à mieux caractériser les tumeurs et à orienter les patients vers les traitements les plus adaptés. Au fil du temps, cette activité a gagné en autonomie technique et organisationnelle, jusqu’à être structurée comme une entreprise indépendante. Dans ce modèle de spin-out, l’activité quitte l’organisation d’origine pour devenir une société autonome, même si celle-ci conserve un rôle d’actionnaire minoritaire.

    Cette évolution s’inscrit dans un phénomène plus large observé dans les écosystèmes technologiques matures : la naissance de nouvelles startups issues d’entreprises pionnières. Après la création de Bioptimus en 2024, également issue de l’environnement d’Owkin, l’émergence de Waiv confirme la capacité de cet écosystème à générer une nouvelle génération d’entreprises spécialisées dans l’IA biomédicale.

    Positionnée à l’interface entre intelligence artificielle, pathologie numérique et médecine de précision, Waiv développe des algorithmes capables d’analyser des images microscopiques de tumeurs afin d’identifier des biomarqueurs et d’affiner la stratification des patients atteints de cancer.

    Exploiter la pathologie numérique pour améliorer la médecine de précision :

    Le cœur de la technologie de Waiv repose sur l’analyse d’images de pathologie numérique. Grâce à l’intelligence artificielle, ces images peuvent être exploitées pour détecter des signaux biologiques invisibles à l’œil humain et identifier certains biomarqueurs associés aux cancers.

    L’objectif est d’améliorer la stratification des patients, c’est-à-dire la capacité à orienter chaque patient vers la thérapie la plus adaptée à son profil biologique. Cette approche s’inscrit dans la transformation de l’oncologie vers une médecine de plus en plus personnalisée, où les décisions thérapeutiques reposent sur l’analyse combinée de multiples données biologiques et cliniques.

    33 millions d’euros pour diffuser ces nouveaux types de tests dans les laboratoires

    Avec ce nouveau financement, Waiv entend accélérer sur deux axes stratégiques :

    • le premier concerne la diffusion de ses tests diagnostiques dans les laboratoires de pathologie. L’enjeu consiste à produire davantage de données cliniques et de preuves d’efficacité afin de favoriser l’adoption de ces outils dans la pratique médicale.
    • le second axe vise à renforcer les collaborations avec l’industrie pharmaceutique. Les technologies développées par Waiv peuvent être utilisées pour identifier de nouveaux biomarqueurs, sélectionner les patients dans les essais cliniques ou améliorer le développement de nouvelles thérapies. L’entreprise travaille déjà avec plusieurs grands groupes pharmaceutiques, notamment Merck et AstraZeneca.

    Une stratégie portée vers l’international :

    Dès sa création, Waiv s’est positionnée sur un marché global. Les États-Unis et l’Europe constituent ses principaux marchés cibles, notamment en raison du développement rapide de la pathologie numérique et de la demande croissante pour des outils d’aide à la décision fondés sur l’IA.

    À plus long terme, l’enjeu pour l’entreprise sera de transformer ses technologies en solutions cliniques largement adoptées, capables de s’intégrer dans les parcours de diagnostic et de contribuer à une médecine oncologique plus précise et plus personnalisée.

  • Cancer colorectal : l’étude Artics explore le potentiel de l’IA pour réengager les patients éloignés du dépistage

    Un plafond de participation qui limite l’impact du dépistage

    Porté notamment par la Filière intelligence artificielle et cancers (Fiac) et Roche Diagnostics France, le projet explore une approche pragmatique : valoriser des examens biologiques de routine pour détecter précocement des profils à risque. L’enjeu d’ARTICS consiste ’à identifier de nouveaux points d’entrée pour atteindre les populations non participantes aux dépistages organisés.

    En effet, bien qu’il puisse être guéri dans 90 % des cas, s’il est détecté précocement, le cancer colorectal reste l’un des cancers les plus meurtriers en France, avec environ 17 000 décès chaque année.  Le principal frein reste la participation au dépistage organisé. En France, elle atteint environ 34 %, bien en dessous de l’objectif européen fixé à 45 %. Sur les 14,5 millions de personnes éligibles, plus de 10 millions ne participent pas au programme national.

    Permettre à près de 6 millions de Français d’être dépister :

    L’étude repose donc sur une idée simple : exploiter les données issues d’un hémogramme (numération sanguine), un examen fréquemment réalisé dans le cadre du suivi médical courant. En analysant les paramètres biologiques de cet examen, combinés à des variables démographiques comme l’âge et le sexe, un algorithme d’intelligence artificielle permet de générer un score de risque individuel de cancer colorectal.

    L’analyse des données du Système national des données de santé (SNDS) montre que 53 % des personnes qui ne participent pas au dépistage réalisent néanmoins un hémogramme chaque année pour d’autres raisons médicales.

    Selon les estimations issues de l’étude, 5,7 millions de Français pourraient ainsi être identifiés et réorientés vers un dépistage, à partir d’un examen déjà réalisé dans leur parcours de soins. Pour les promoteurs du projet, cette approche illustre une évolution plus large de la prévention : mobiliser les données déjà produites dans le système de santé pour détecter les risques plus tôt et de manière plus ciblée.

    Une adhésion plutôt favorable des patients :

    L’étude comporte également un volet comportemental visant à évaluer l’acceptabilité d’un tel dispositif.

    Les résultats suggèrent une adhésion majoritaire de la population cible :

    • 78 % des répondants accepteraient le calcul d’un score de risque basé sur leurs analyses biologiques,

    • 75 % déclarent qu’ils suivraient la recommandation de leur médecin de réaliser un test de dépistage en cas de score élevé.

    Ces résultats suggèrent que l’intégration de l’IA dans le parcours de soins peut être perçue comme un outil d’aide à la décision, à condition qu’elle reste encadrée par la relation médecin-patient.

    Un modèle reposant sur la complémentarité ville-laboratoire

    Pour passer du concept à la pratique, l’étude ARTICS propose un modèle organisationnel fondé sur la complémentarité entre les acteurs de ville.

    Dans ce schéma, les laboratoires de biologie médicale jouent un rôle de sentinelle technique, en calculant automatiquement le score de risque à partir des analyses réalisées. Le médecin traitant conserve le rôle central de décision et d’interprétation, en informant le patient et en l’orientant vers le dépistage si nécessaire. Cette organisation vise à intégrer l’IA dans les pratiques existantes sans bouleverser les parcours de soins.

    Vers une prévention plus personnalisée :

    Au-delà du cancer colorectal, l’étude ARTICS s’inscrit dans une évolution plus large des politiques de prévention : passer d’un modèle uniforme de dépistage à une approche plus personnalisée, fondée sur le niveau de risque individuel.

    Cette orientation rejoint les ambitions de la Institut national du cancer (Inca), qui encourage le développement de stratégies de dépistage plus ciblées. Pour les acteurs du projet, l’enjeu est désormais opérationnel : démontrer que ces approches peuvent être déployées à grande échelle, afin de transformer les données de routine en véritables leviers de santé publique.

  • AI Act : la Commission européenne précise les modalités d’évaluation et d’enquête sur les modèles d’IA

    Un cadre opérationnel pour évaluer les modèles d’IA

    L’AI Act confère à la Commission européenne un rôle central dans la supervision des modèles d’IA à usage général, notamment ceux susceptibles de présenter des risques systémiques. Le nouveau règlement vise à définir les modalités pratiques permettant de conduire ces évaluations.

    Concrètement, la Commission pourra demander un accès technique aux modèles concernés afin d’en examiner le fonctionnement. Cet accès pourra s’effectuer via différentes interfaces ou infrastructures techniques, comme des API, mais aussi, lorsque cela s’avère nécessaire, par un accès plus approfondi aux éléments internes du modèle, y compris certains composants techniques. L’objectif est de permettre aux autorités européennes de vérifier la conformité des systèmes d’IA avec les exigences de sécurité, de transparence et de gestion des risques prévues par le règlement.

    Le recours à des experts indépendants :

    Pour conduire ces évaluations techniques, la Commission pourra également s’appuyer sur des experts indépendants, sélectionnés via des procédures ouvertes et transparentes. Ces spécialistes devront garantir leur indépendance vis-à-vis des fournisseurs d’IA, notamment en l’absence de liens financiers, organisationnels ou contractuels récents avec les entreprises concernées.

    Ces experts seront soumis à des obligations strictes en matière de confidentialité et de protection des informations sensibles. Ce point est particulièrement crucial dans un domaine où l’accès aux modèles peut impliquer la manipulation de données techniques stratégiques ou de secrets industriels.

    Des procédures formalisées en cas de non-conformité =

    Le texte précise également les modalités d’ouverture et de conduite des procédures d’enquête lorsque la Commission suspecte une violation du règlement par un fournisseur de modèle d’IA.

    Avant toute décision finale, les entreprises concernées devront être informées des conclusions préliminaires et disposer d’un délai pour présenter leurs observations et fournir des éléments de défense. Ce mécanisme vise à garantir le respect du droit d’être entendu et la transparence des procédures.  La Commission pourra par ailleurs prendre des mesures provisoires en cas d’urgence, notamment lorsqu’un système d’IA présente un risque sérieux pour la sécurité, la santé ou l’intérêt public. Dans certains cas, cela pourrait conduire à restreindre temporairement la mise sur le marché d’un modèle.

    Un équilibre entre contrôle réglementaire et innovation

    Au-delà des aspects procéduraux, ce projet de règlement illustre la stratégie européenne consistant à structurer une gouvernance robuste de l’intelligence artificielle. L’objectif est double : garantir la confiance dans les technologies d’IA tout en maintenant un environnement propice à l’innovation.

    Cette initiative s’inscrit dans une phase clé de l’AI Act : celle de la mise en œuvre concrète du cadre réglementaire. Alors que les modèles d’IA évoluent rapidement et deviennent des infrastructures numériques critiques, la capacité des autorités publiques à les auditer et à en encadrer les usages apparaît comme un enjeu central pour l’écosystème européen.

    Une consultation ouverte pour les parties prenantes

    Dans ce contexte, la Commission européenne a ouvert une consultation publique afin de recueillir les contributions des acteurs concernés, tels que des entreprises technologiques, des chercheurs, des autorités publiques ou des organisations de la société civile, pour affiner les modalités d’application de ce nouveau dispositif. Pour y participer : cliquez sur ce lien.

  • Enquête de l’ANS sur la cybersécurité hospitalière : une prise de conscience forte mais des moyens encore limités

    7 grands enseignements à tirer de l’enquête

    Réalisée au printemps 2025 auprès de 719 dirigeants d’établissements publics et privés, cette étude apporte un éclairage inédit sur la manière dont la gouvernance hospitalière appréhende aujourd’hui le risque cyber.

    L’enquête conduite par l’Agence du numérique en santé, avec le cabinet Occurence, met en évidence sept grands enseignements sur la perception des menaces numériques dans les établissements de santé : un niveau d’incident encore limité mais révélateur de fragilités, une implication croissante des directions, une préparation encore insuffisante face aux attaques, des impacts perçus avant tout sur la continuité des soins, des marges de progression dans la formation et les exercices de crise, des moyens financiers jugés insuffisants et, enfin, un consensus fort en faveur de la mutualisation des expertises cyber à l’échelle territoriale.

    Des incidents encore limités mais révélateurs

    Premier enseignement : les cyber incidents ayant réellement perturbé l’activité hospitalière restent relativement rares. Depuis 2022, 15 % des établissements déclarent avoir subi un incident ayant affecté leur fonctionnement. Cependant, ces situations mettent en lumière un déficit de préparation.

    Même dans les établissements n’ayant pas connu d’incident, la confiance reste mesurée : seulement 13 % se jugent aujourd’hui pleinement préparés à faire face à une cyberattaque. Pour les décideurs hospitaliers, ces résultats confirment que la cybersécurité ne peut plus être considérée comme un simple enjeu technique, mais bien comme un risque opérationnel susceptible d’affecter directement l’activité de soins.

    Parmi les établissements ayant subi un incident, seuls 15 % estimaient être bien préparés avant l’attaque, tandis qu’un tiers considère rétrospectivement ne pas avoir été suffisamment armé - @ANS
    Parmi les établissements ayant subi un incident, seuls 15 % estimaient être bien préparés avant l’attaque, tandis qu’un tiers considère rétrospectivement ne pas avoir été suffisamment armé – @ANS

    Une implication croissante des directions

    L’étude montre toutefois une évolution importante dans la gouvernance de la cybersécurité. Dans près des deux tiers des établissements, les directeurs ont récemment échangé avec leurs équipes sur les enjeux cyber. 87 % déclarent connaître le plan de prévention cyber de leur établissement, et 72 % participent directement à son élaboration.

    Les directions sont également impliquées dans les exercices de gestion de crise : 86 % des établissements associent leur gouvernance à ces simulations. Cette implication traduit une transformation progressive de la cybersécurité en enjeu stratégique de pilotage, intégré à la gestion globale des risques hospitaliers.

    87% des directeurs d’établissement ont connaissance duplan de prévention; Les¾ interviennent personnellement dans l’élaboration du plan - @ANS
    87% des directeurs d’établissement ont connaissance duplan de prévention; Les¾ interviennent personnellement dans l’élaboration du plan – @ANS

    Continuité des soins et sécurité des patients en première ligne :

    Lorsqu’ils évaluent les conséquences potentielles d’une cyberattaque, les dirigeants hospitaliers placent la continuité des soins comme risque principal, devant les impacts financiers ou organisationnels. La sécurité des patients, mais aussi la qualité de vie au travail des professionnels, figurent également parmi les préoccupations majeures. Une cyberattaque est désormais perçue comme un événement susceptible de déstabiliser l’ensemble du fonctionnement d’un établissement.

    Dans ce contexte, les mesures jugées les plus accessibles pour renforcer la résilience restent la formation des équipes, les exercices de crise et l’amélioration des procédures internes.

    Les directeurs d'établissement perçoivent la continuité des soins comme impact le plus important en cas d'incident cyber - @ANS
    Les directeurs d’établissement perçoivent la continuité des soins comme impact le plus important en cas d’incident cyber – @ANS

    Mais des budgets qui restent encore contraints :

    Malgré cette prise de conscience, les moyens restent limités. Dans 60 % des établissements, la cybersécurité représente moins de 5 % des investissements informatiques, et plus de la moitié consacrent également moins de 5 % de leur budget de fonctionnement numérique à ces enjeux.

    Conséquence directe : 42 % des directeurs estiment ne pas disposer des ressources nécessaires pour mettre en œuvre un plan de prévention cyber au niveau requis.

  • DUI vague 2 : l’ANS dévoile les conditions du référencement des éditeurs de logiciel médico-sociaux

    De la diffusion des données à la structuration des usages

    La première vague du Ségur, engagée en juillet 2021, visait principalement à intégrer les services socles nationaux dans les logiciels métiers. Les éditeurs devaient notamment permettre l’alimentation du DMP au sein de Mon espace santé et faciliter les échanges entre professionnels via la messagerie sécurisée de santé (MSSanté).

    La deuxième vague franchit une étape supplémentaire. Elle ne se limite plus à connecter les logiciels aux services nationaux, mais cherche à renforcer l’usage effectif de ces fonctionnalités et à structurer davantage les systèmes d’information du médico-social.

    Le DUI, outil central de la coordination médico-sociale :

    Dans le secteur social et médico-social, le dossier usager informatisé constitue l’outil central de suivi et de coordination. Selon la définition publiée par l’Agence du numérique en santé, il permet de recueillir l’ensemble des données nécessaires pour décrire les besoins d’un usager, élaborer son plan personnalisé d’accompagnement et suivre sa mise en œuvre.

    La vague 2 introduit plusieurs objectifs pour renforcer ce rôle pivot :

    • systématiser l’alimentation du DMP et faciliter la consultation de l’information présente dans Mon espace santé directement depuis le DUI ;

    • simplifier l’intégration des documents reçus via MSSanté ;

    • renforcer la sécurité des systèmes d’information pour mieux protéger les données ;

    • faciliter la production d’indicateurs et leur transmission aux systèmes d’information nationaux, notamment dans le cadre des réformes tarifaires.

    Certaines exigences sont également spécifiques à certains champs. Dans le secteur du handicap, les éditeurs devront par exemple assurer l’interopérabilité entre les DUI et ViaTrajectoire Handicap, afin de fluidifier les échanges entre les maisons départementales des personnes handicapées et les établissements. Pour le secteur des personnes âgées, les solutions devront aussi être compatibles avec le service d’ordonnance numérique de l’Assurance maladie.

    Une prestation logicielle encadrée

    Pour être éligibles au dispositif, les solutions logicielles doivent répondre à un référentiel d’exigences techniques, fonctionnelles et ergonomiques. La prestation attendue des éditeurs ne se limite pas à la fourniture d’un logiciel.

    Elle comprend notamment :

    • l’octroi des droits d’utilisation de la solution ;

    • l’installation, la configuration et la qualification de l’outil ;

    • l’accompagnement à l’obtention d’un certificat logiciel auprès de l’autorité de certification ;

    • la maintenance de la solution ;

    • la formation des utilisateurs ;

    • la fourniture de la documentation associée ;

    • le suivi global du projet de déploiement.

    Le référencement, préalable au financement :

    Les éditeurs qui respectent ces exigences peuvent demander leur référencement auprès de l’Agence du numérique en santé. Cette étape est indispensable pour pouvoir ensuite solliciter un financement dans le cadre du dispositif SONS.

    Un calendrier étalé sur trois ans

    La mise en œuvre de la vague 2 s’inscrit dans un calendrier progressif :

    • 5 mars 2026 : publication de l’arrêté ministériel lançant officiellement la vague 2 ;

    • 1er octobre 2026 : date limite de dépôt du dossier administratif de référencement ;

    • 1er octobre 2027 : date limite pour transmettre les preuves complètes de conformité ;

    • 5 mars 2028 : fin des échanges entre éditeurs et ANS pour la validation des dossiers ;

    • 15 juin 2028 : clôture des demandes de financement et du versement des avances ;

    • 15 mars 2029 : fin de la période de réalisation des prestations Ségur par les fournisseurs.

    Avec cette seconde vague, les pouvoirs publics cherchent à ancrer durablement les usages numériques dans les établissements et services sociaux et médico-sociaux, en transformant les obligations techniques en pratiques opérationnelles au service de la coordination des parcours.

  • HCL : renforcement de la prévention et soutien à l’innovation médicale et technologique comme grands chantiers du projet stratégique du CHU

    Un projet de transformation qui s’inscrit dans les mutations du système de santé

    Le projet stratégique des HCL s’inscrit dans un contexte de fortes évolutions du système de santé : vieillissement de la population, accélération des innovations médicales et technologiques, mais aussi montée des enjeux environnementaux et organisationnels.

    Face à ces défis, le CHU lyonnais a défini une trajectoire de transformation articulée autour de dix grands programmes stratégiques, qui doivent structurer son développement jusqu’en 2035. L’objectif est de concilier les missions hospitalo-universitaires de l’établissement, comme les soins, la recherche et la formation, avec une approche plus territoriale et populationnelle de la santé. Pour le deuxième CHU de France, l’enjeu est désormais de passer d’une vision stratégique à des actions structurantes, capables d’embarquer l’ensemble des équipes dans une transformation progressive de l’institution.

    La phase actuelle marque une étape clé : celle de la traduction opérationnelle de ces orientations, à travers une première série de projets pilotes.

    Des premières initiatives pour enclencher la dynamique

    Les projets lancés en 2026 ont été sélectionnés pour leur capacité à produire rapidement des effets visibles et à mobiliser les équipes. Ils couvrent plusieurs dimensions structurantes de la transformation hospitalière. Parmi les priorités figurent notamment :

    • le renforcement de la prévention, avec la création d’un premier hub dédié aux maladies cardiovasculaires et des initiatives de dépistage destinées aux professionnels de l’établissement ;

    • l’amélioration des parcours de soins, notamment pour faciliter l’accès aux traitements innovants ou structurer la prise en charge de certaines pathologies complexes ;

    • le soutien à l’innovation médicale et technologique, à travers des appels à projets internes pour développer de nouvelles solutions biomédicales ou des innovations dites « frugales ».

    Cette stratégie vise à articuler technologies de pointe et innovations organisationnelles, dans une logique d’impact direct sur les pratiques de soins.

    Données de santé et intelligence artificielle au cœur de la transformation :

    Le numérique constitue également un levier majeur de ce projet stratégique. Les HCL prévoient notamment la mise en service de leur entrepôt de données de santé, destiné à soutenir les activités de recherche, d’innovation et d’amélioration des parcours patients.

    Dans ce cadre, plusieurs cas d’usage mobilisant l’intelligence artificielle sont en cours d’identification, notamment pour l’appui aux pratiques cliniques, l’optimisation des organisations hospitalières, et l’amélioration de la performance de la recherche. L’établissement entend toutefois accompagner cette transformation par un cadre structuré, incluant des actions de formation des professionnels et l’adoption d’une charte d’usage de l’IA générative.

    Une transformation organisationnelle et culturelle :

    Au-delà des projets technologiques, la stratégie des HCL repose également sur une évolution des modes de fonctionnement internes.

    Parmi les initiatives envisagées figurent l’expérimentation de nouvelles pratiques de recrutement impliquant davantage les équipes, la création d’espaces de créativité pour encourager les démarches collaboratives, ou encore la mise en place d’une “Fabrique des transformations hospitalières” destinée à accompagner les projets portés par les professionnels.

    Cette approche vise à inscrire la transformation dans une logique d’intelligence collective associant soignants, chercheurs, étudiants et patients.

    Une transformation qui est appelée à s’inscrire dans la durée

    Les premières actions engagées citées plus tôt constituent une phase d’amorçage. Les feuilles de route opérationnelles des programmes stratégiques doivent être précisées dans les prochains mois, tandis que plusieurs projets institutionnels, comme celui concernant les usagers, seront alignés avec cette nouvelle trajectoire. Pour les HCL, l’enjeu est désormais de maintenir cette dynamique dans le temps, afin de préparer l’évolution du CHU face aux transformations profondes du système de santé français.

  • French Tech : 24 start-ups sélectionnées pour la nouvelle édition du programme HIIT

    Des lauréats qui bénéficieront d’une semaine d’accompagnement intensif

    Sélectionnées parmi près de 70 candidatures, ces start-ups bénéficieront d’une semaine d’accompagnement intensif mobilisant entrepreneurs, cliniciens, investisseurs et experts du secteur. L’initiative, organisée sous le haut patronage de Emmanuel Macron et parrainée par Olivier Véran, s’inscrit dans une stratégie plus large de soutien à l’innovation en santé en France.  Le programme HIIT repose sur un format court mais intensif, conçu pour confronter rapidement les start-ups aux réalités du marché et du terrain clinique. Pendant une semaine, les équipes sélectionnées rencontreront les principaux acteurs de l’écosystème lors de sessions organisées, notamment à PariSanté Campus, à l’AP-HP, au ministère de la Santé et de l’Accès aux soins, ou encore chez Bpifrance.

    L’objectif est double : affiner les modèles économiques des jeunes entreprises et les aider à structurer leur stratégie réglementaire, clinique et industrielle. Pour les organisateurs, il s’agit avant tout d’identifier et de soutenir des innovations susceptibles de transformer durablement les pratiques médicales et les parcours de soins.

    Une promotion marquée par la diversité des innovations

    Cette promotin illustre la diversité actuelle de la technologie en santé à la française. Les projets couvrent l’ensemble du continuum de soins, du diagnostic à la rééducation, en passant par l’accompagnement des patients et la coordination des professionnels. Plusieurs start-ups développent des technologies de diagnostic avancé, combinant intelligence artificielle, analyse biologique ou capteurs innovants pour améliorer la détection de pathologies complexes. C’est notamment le cas de solutions exploitant la protéomique pour orienter les traitements en oncologie ou l’analyse du souffle pour identifier certaines infections respiratoires.

    D’autres projets se concentrent sur la médecine personnalisée et les dispositifs médicaux de nouvelle génération. Les technologies d’impression 3D ou les biomatériaux innovants sont ainsi mobilisés pour concevoir des implants, des orthèses ou des greffons plus adaptés aux patients et aux pratiques chirurgicales contemporaines.

    L’essor des solutions numériques et du suivi à distance :

    Le numérique occupe également une place centrale dans cette sélection. Plusieurs start-ups proposent des plateformes de suivi à distance, de rééducation numérique ou d’aide à la décision médicale reposant sur l’intelligence artificielle. Ces outils visent à améliorer la coordination entre professionnels de santé, patients et aidants tout en facilitant le développement de soins à domicile.

    La promotion met aussi en lumière des domaines encore peu couverts par l’innovation médicale, comme la fertilité, la santé mentale, la néonatalogie ou les troubles du neurodéveloppement. Autant de champs où les technologies numériques pourraient contribuer à combler des besoins médicaux insuffisamment adressés. En réunissant ces 24 jeunes entreprises autour d’un programme d’accompagnement intensif, les organisateurs entendent ainsi accélérer l’émergence de solutions capables de faire évoluer les pratiques médicales vers une médecine plus préventive, personnalisée et connectée.

    Liste des 24 start-ups retenues :

    Start-up Description de la solution Spécialité
    ACES O+ Solution globale pour accompagner la convalescence après mastectomie (dimension médicale, psychologique et pratique). Santé des femmes / oncologie
    Aligna3D Orthèses personnalisées imprimées en 3D pour traiter le hallux valgus à partir de scans ou photos smartphone. Medtech / orthopédie
    ANALOG Logiciel SaaS pour optimiser le parcours péri-opératoire en anesthésie avec IA médicale supervisée. Health data / IA clinique
    BeLiver Plateforme combinant protéomique et IA pour orienter les traitements en oncologie, notamment pour le cancer du foie. Oncologie / IA biomédicale
    Camille Care Carnet de liaison numérique permettant aux familles de rester connectées avec les équipes de néonatalogie. Pédiatrie / expérience patient
    Carians (deuxiemeavis.fr) Plateforme permettant d’obtenir rapidement un second avis médical auprès d’un réseau de spécialistes. Télémédecine / expertise médicale
    ENDOless Application de suivi de l’endométriose utilisant IA et auto-reporting pour transformer les données patient en données cliniques. Santé des femmes / data
    Gam’in Tech Thérapie numérique pour enfants diabétiques utilisant des micro-missions adaptées aux données physiologiques. Thérapie digitale / pédiatrie
    HomePulse Dispositif de diagnostic in vitro à domicile permettant notamment de surveiller les plaquettes en quelques minutes. Diagnostic / home testing
    ISOKAN Plateforme numérique facilitant le maintien à domicile et l’accompagnement des seniors. Silver economy / e-santé
    Kervalion Greffon osseux biosourcé imprimé en 3D pour les implants dentaires, permettant de réduire le nombre d’interventions. Biomatériaux / dentaire
    Leopa Plateforme de psychiatrie de précision combinant IA et psychologie clinique pour maladies mentales chroniques. Santé mentale / IA
    Luxoderm Dispositif médical utilisant la lumière pour accélérer le traitement des plaies chroniques. Medtech / cicatrisation
    nawu diagnostics Diagnostic respiratoire rapide basé sur l’analyse du souffle sans laboratoire. Diagnostic / biotechnologie
    NerveAide Plateforme portable de neurostimulation pour la rééducation fonctionnelle. Neurotech / rééducation
    OMALIA Solution de stimulation cognitive personnalisée pour ralentir l’évolution de la maladie d’Alzheimer. Neuro / IA cognitive
    Osoon Health Thérapie digitale pour accompagner émotionnellement les parcours de fertilité et de PMA. Fertilité / santé mentale
    PHYLAR Copilote IA pour les pharmacies permettant de sécuriser les délivrances et automatiser certaines tâches. IA / pharmacie
    Protomia Génération de jumeaux numériques du visage pour simuler les résultats en chirurgie faciale. Simulation chirurgicale
    RETRAS Plateforme de rééducation numérique basée sur l’analyse des mouvements via IA. Rééducation / IA
    Tanit Healthcare Technologies Dispositif médical utilisant la Neuro-Symbolic AI pour diagnostiquer et traiter l’infertilité. Fertilité / IA médicale
    TNDConnect Outil numérique pour la détection et l’orientation des troubles du neurodéveloppement. Neurodéveloppement
    Thread of Life Prime (TOHA) IA explicable pour la kinésithérapie libérale avec détection de signaux d’alerte et aide décisionnelle. IA clinique / kinésithérapie
    Vidjil-biotech Plateforme d’analyse du répertoire immunitaire utilisée pour le diagnostic des leucémies. Immunologie / diagnostic