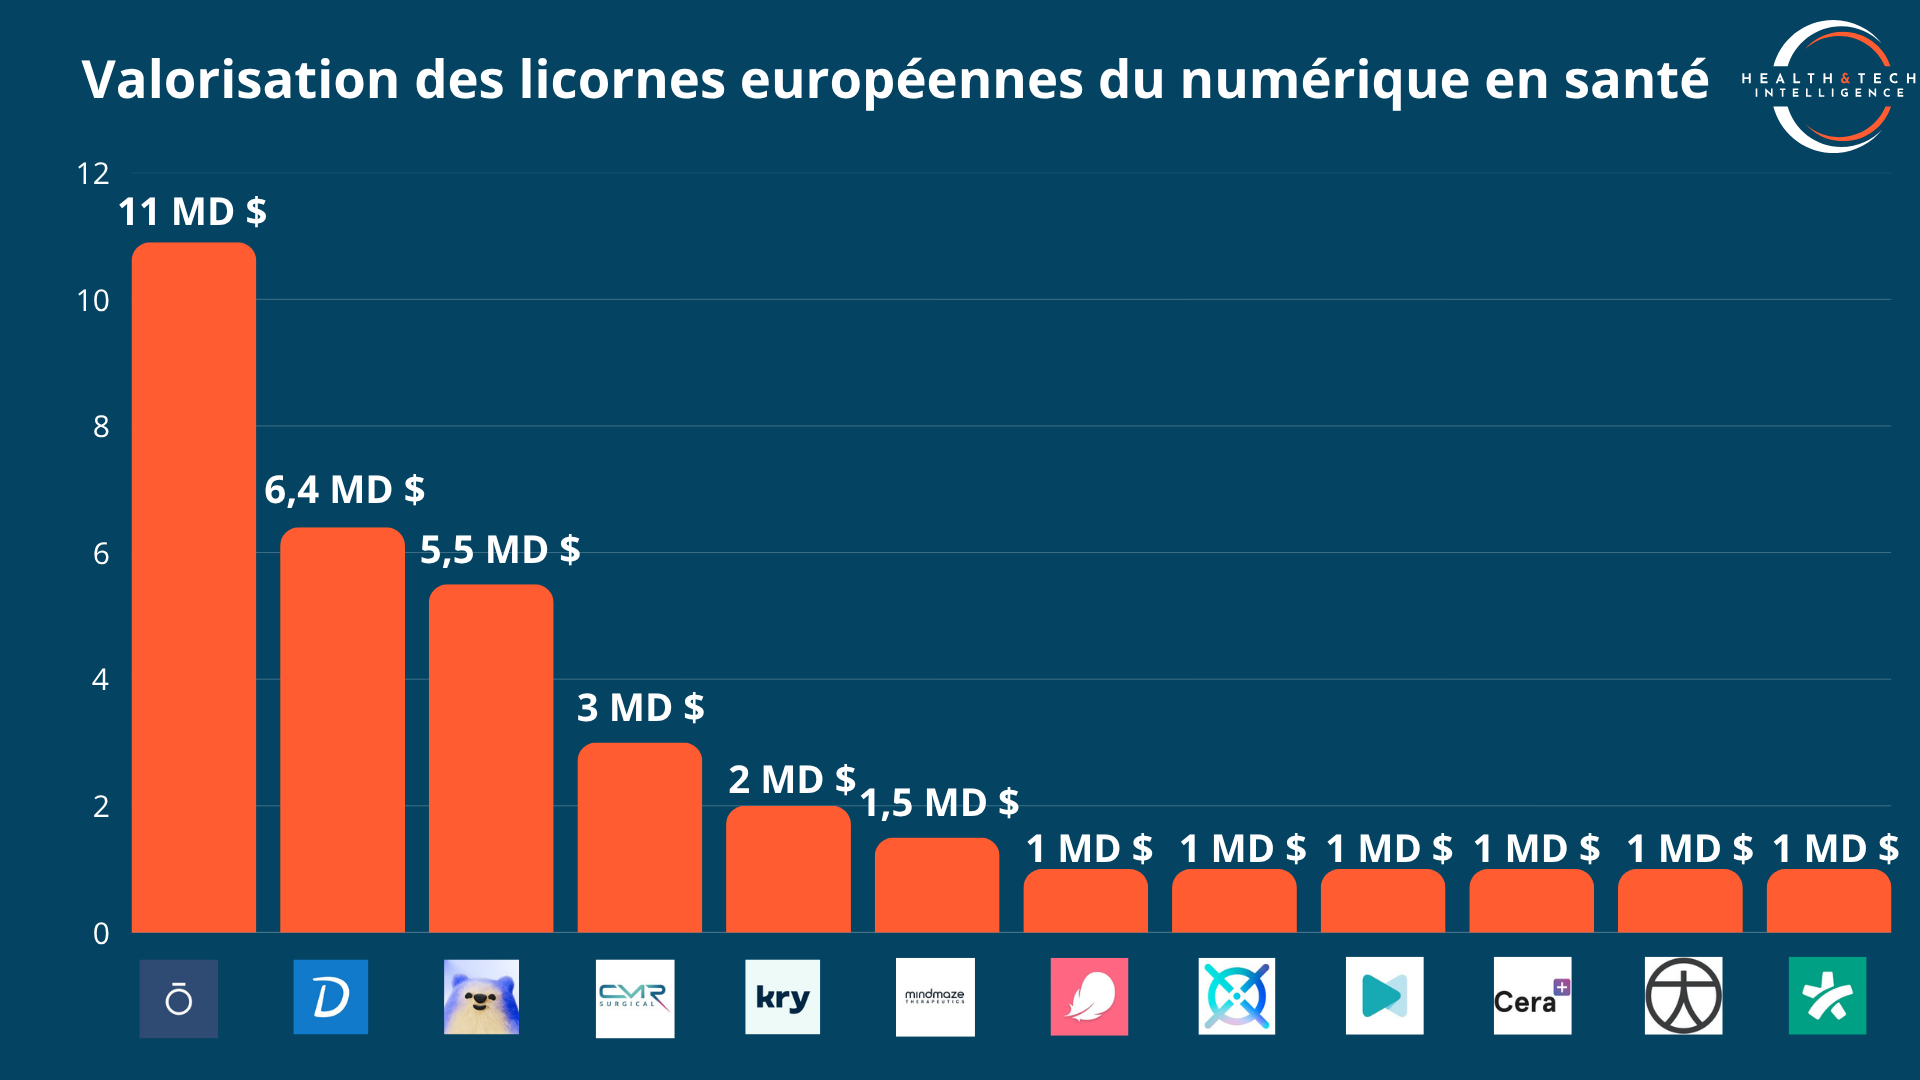
Au sommet de l’Olympe du numérique en santé européen, trois mastodontes se détachent très nettement du reste du peloton, captant à eux seuls la majorité de la valeur du secteur.
La couronne européenne revient à la pépite finlandaise Ōura qui est aujourd’hui l’unique licorne de la santé numérique en Europe à franchir la barre symbolique du “décacorne”, avec une valorisation estimée à 10,9 milliards de dollars. Loin du logiciel médical traditionnel, l’entreprise vend une bague connectée premium analysant le sommeil et les biomarqueurs. Elle prouve que le marché B2C de la santé préventive est le plus lucratif du continent.
Mais derrière ce géant finlandais, c’est un véritable triomphe tricolore. La France ne se contente pas d’être le pays qui possède le plus grand nombre de licornes en santé numérique en Europe (quatre au total) ; elle réussit surtout l’exploit de placer deux de ses pépites directement sur le podium européen des valorisations :
Doctolib (6,4 milliards de dollars) : La médaille d’argent revient au rouleau compresseur français de la prise de rendez-vous et du logiciel médical. Devenu rentable, Doctolib profite d’une valorisation stratosphérique liée à son quasi-monopole en France, en Allemagne et en Italie.
Alan (5,5 milliards de dollars) : Sur la troisième marche, l’assurance santé numérique “nouvelle génération”. Portée par une automatisation massive de ses services grâce à l’IA et une rentabilité fraîchement atteinte sur le marché français, l’entreprise s’impose comme un géant financier incontournable.
Valorisation des licornes européennes du numérique en santé – H&TI
La majorité des licornes restent valorisées entre 1 et 2 milliards de dollars
Passé ce “Top 3” de géants pesant plus de 5 milliards, la marche est haute. En réalité, en dehors de ces trois mastodontes, seul le Britannique CMR Surgical parvient à être valorisé à plus de 2 milliards de dollars (3,0 milliards $). Ce fleuron de la robotique chirurgicale de pointe maintient une valorisation élevée, mais qui exige de lever des capitaux colossaux pour soutenir la fabrication de ses bras robotisés complexes (nommés Versius).
Derrière lui, on retrouve un peloton de 8 licornes historiques qui se bousculent dans un mouchoir de poche, toutes valorisées entre 1 et 2 milliards de dollars. Voici leur classement, de la mieux à la moins bien valorisée :
Kry 🇸🇪 (2,0 milliards $) : Le pionnier suédois de la téléconsultation (connu sous le nom de Livi en France) s’accroche au haut du peloton. Après l’explosion de la télémédecine post-Covid, l’entreprise a stabilisé son modèle en ouvrant des cliniques physiques à travers l’Europe.
Mindmaze 🇨🇭 (~1,5 milliard $) : Le leader mondial des “thérapeutiques digitales” neurologiques. Cette pépite suisse déploie la réalité virtuelle et le jeu vidéo clinique pour rééduquer les patients victimes d’AVC ou atteints d’Alzheimer, un marché de niche mais à très haute valeur ajoutée.
Owkin (1,0 milliard $) : Le champion français de la deeptech qui utilise l’IA pour découvrir de nouveaux médicaments avec les géants de la big pharma. Un modèle brillant scientifiquement, mais dont la croissance (stable à -1% sur 12 mois) reflète la lenteur du secteur de la recherche clinique.
Flo Health 🇬🇧 (1,0 milliard $) : C’est l’application femtech la plus téléchargée au monde pour le suivi du cycle menstruel. Récemment entrée dans le club des licornes, elle s’appuie sur une base gigantesque de près de 70 millions d’utilisatrices actives.
Dental Monitoring (~1,0 milliard $) : Cette medtech française révolutionne l’orthodontie avec son suivi à distance par IA et sa “Scanbox”. En hyper-croissance internationale (notamment aux États-Unis), elle maintient solidement sa place dans le club du milliard.
Huma 🇬🇧 (~1,0 milliard $) : Le grand spécialiste de “l’hôpital à domicile”. L’entreprise britannique gère le monitoring des patients à distance et l’orchestration des essais cliniques décentralisés.
Cera 🇬🇧 (~1,0 milliard $) : Face à la crise du vieillissement et des urgences britanniques, cette start-up utilise l’IA et des algorithmes de routage pour optimiser les tournées des infirmiers et aides-soignants à domicile.
Docplanner 🇵🇱 (~1,0 milliard $) : Le “Doctolib de l’Est”. Hyper-rentable, discret, mais ultra-dominant en Pologne, en Italie, en Espagne et en Amérique latine, il clôt ce classement avec l’un des modèles économiques les plus sains du continent.
Des entreprises qui mettent plus de 10 ans pour espérer être rentables
Dans cette course à l’équilibre, une fracture nette sépare aujourd’hui l’écosystème. D’un côté, les entreprises de “plateforme” (logiciels B2B et services financiers) qui récoltent enfin les fruits de leur stratégie de monopole après une décennie de pertes abyssales. De l’autre, les laboratoires de DeepTech qui restent structurellement sous perfusion.
Le temps nécessaire pour devenir rentable n’est pas une question de talent de la part des fondateurs, mais une loi dictée par le modèle économique :
Plus de 10 ans sans voir la moindre once de rentabilité pour le dispositif médical à l’échelle mondiale de Dental Monitoring ;
Au moins 15 ans pour espérer être rentable pour Okwin et sa recherche médicale.
C’est Doctolib qui ouvre encore la voie
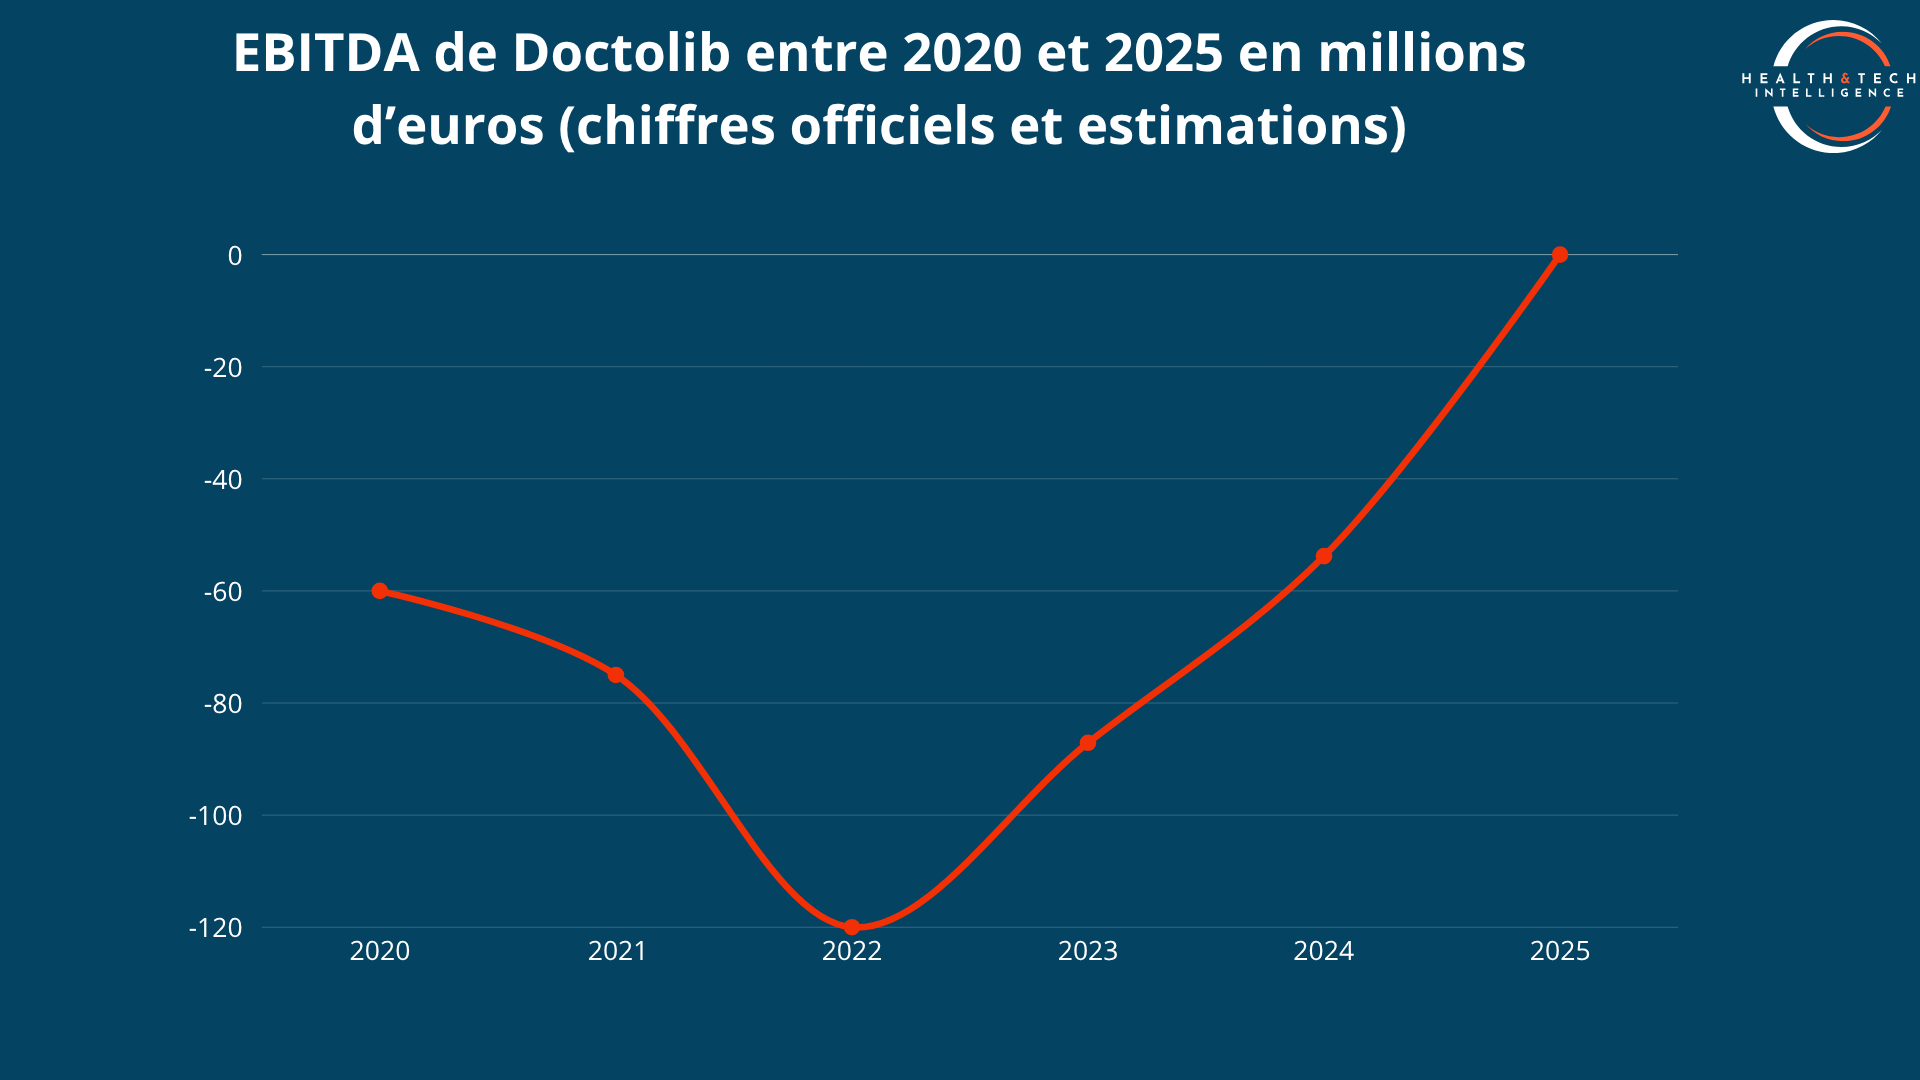
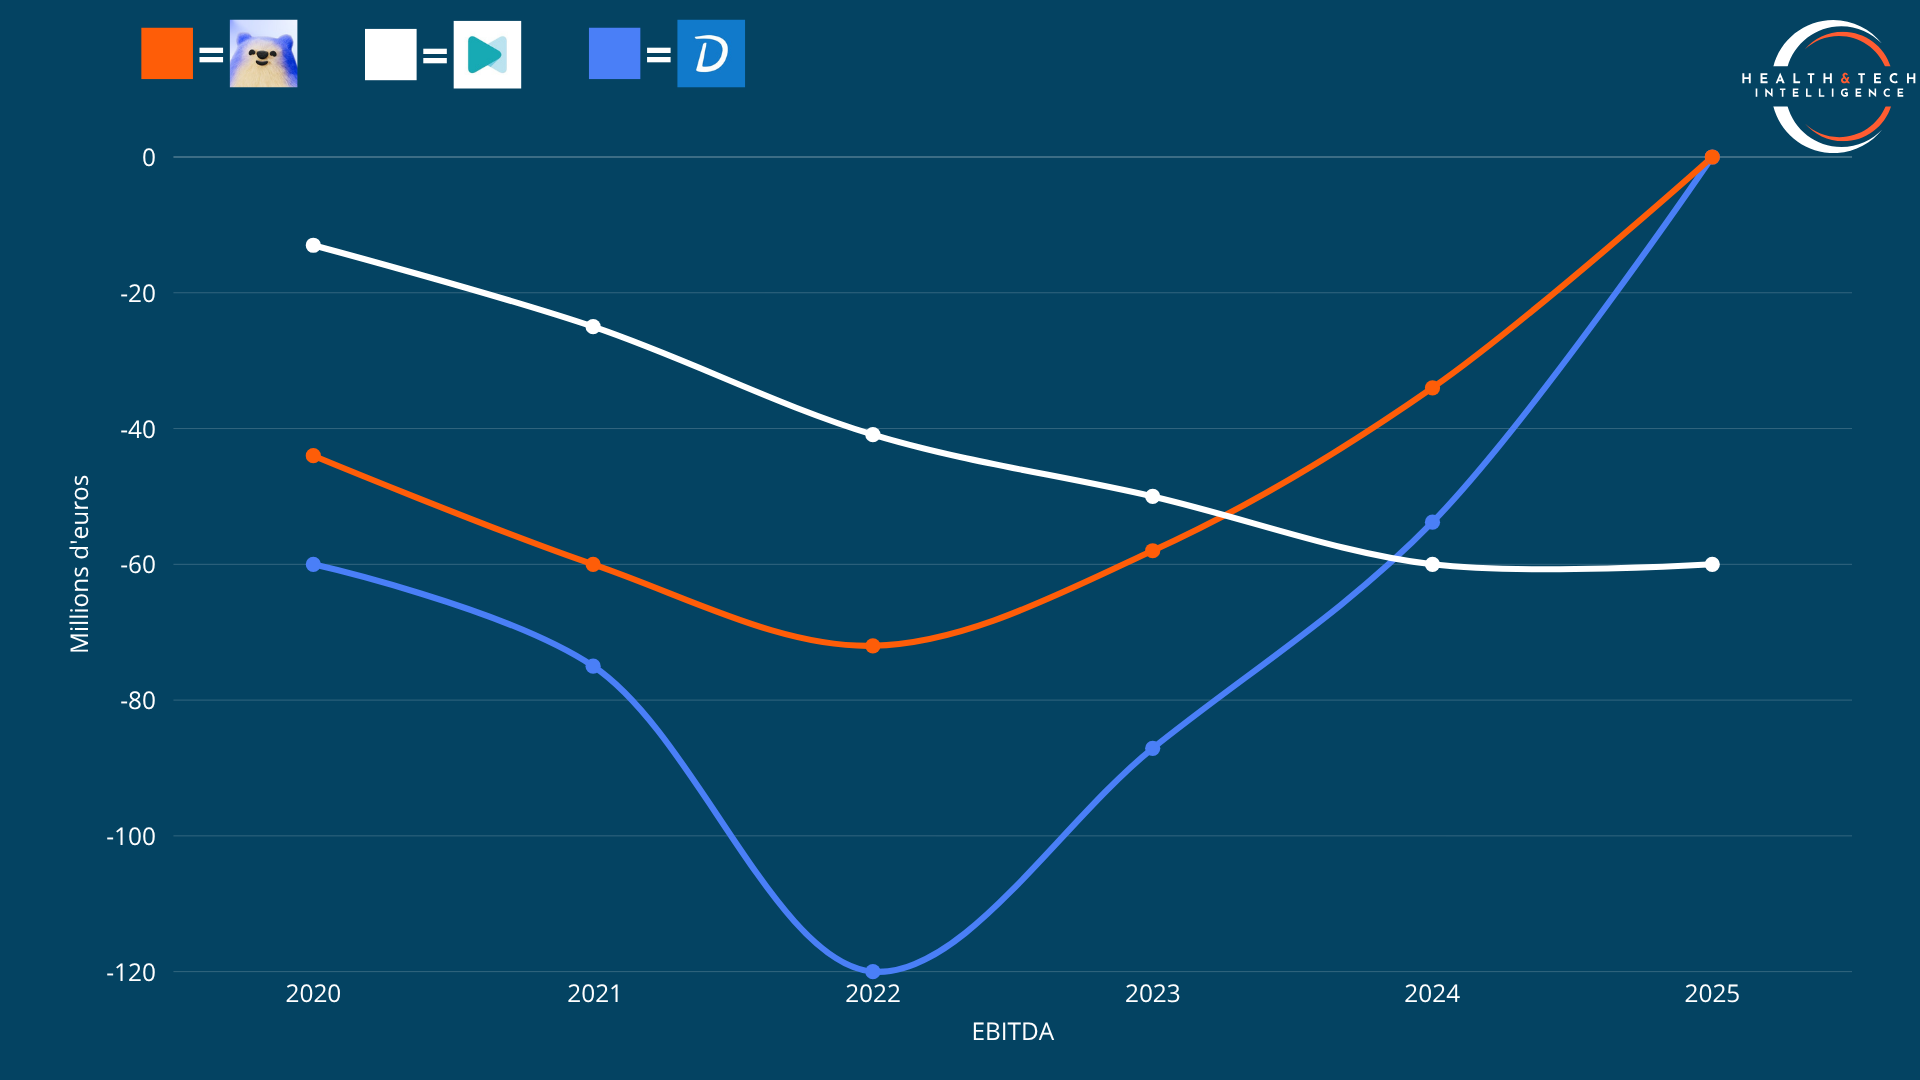
Pendant 12 ans, Doctolib a été un véritable trou noir à capitaux. Devenue licorne en 2019 avec 150 M€ levés, l’entreprise n’a pas ralenti, levant la somme astronomique de 500 millions d’euros en 2022. L’objectif pendant toutes ces années était de financer une armée de commerciaux pour s’étendre en Allemagne et en Italie. Cette hyper-croissance a un coût : le point bas financier a été atteint en 2022 (avec des pertes nettes estimées à plus de 150 millions d’euros). Mais le pari du monopole a fini par payer. Fin 2025, après avoir rationalisé ses coûts (-53,8 M€ d’EBITDA en 2024), Stanislas Niox-Chateau a enfin pu annoncer la bascule : Doctolib est rentable. Avec 400 000 soignants payant un abonnement récurrent chaque mois, la machine est devenue une véritable rente à cash.
EDITDA de Doctolib entre 2020 et 2025 en millions d’euros – @H&TI
Alan lève 100 millions d’euros après la rentabilité
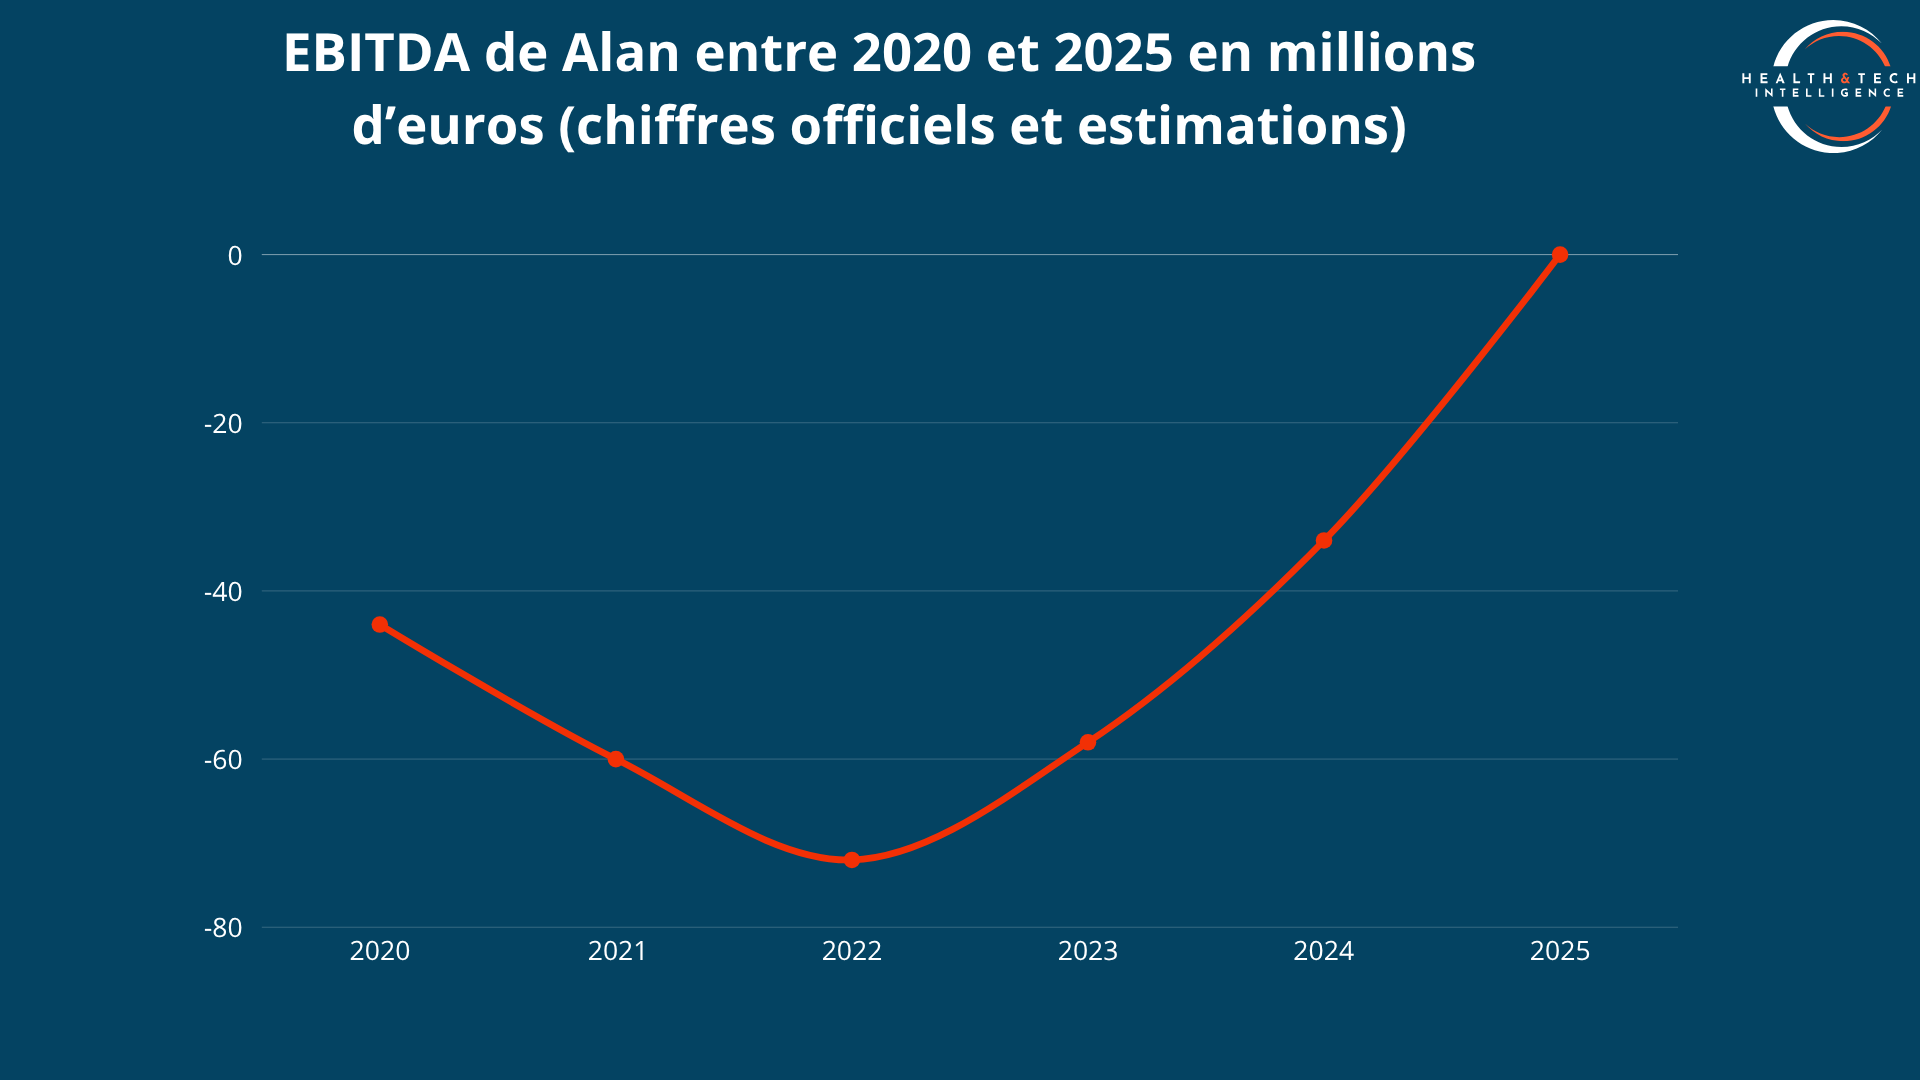
Après avoir touché le fond de la piscine en 2022 avec 72 millions d’euros de pertes nettes, Alan a missé massivement sur l’intelligence artificielle pour automatiser son service client, ce qui lui a permis d’exploser ses revenus sans faire exploser sa masse salariale. Portée par la signature de contrats géants dans la fonction publique, l’entreprise a annoncé en mars 2026 avoir atteint la rentabilité opérationnelle sur son marché historique français. Preuve de l’effet “prime au leader” : à l’instant même où cette rentabilité a été prouvée, les investisseurs se sont bousculés pour leur injecter 100 millions d’euros supplémentaires, non pas pour survivre, mais pour financer leur domination au Canada.
EDITDA de Alan entre 2020 et 2025 en millions d’euros – @H&TI
Une rentabilité plus difficile à atteindre quand la technologie est physique ou clinique
Si Doctolib et Alan ont pu sortir du rouge, c’est grâce à la magie de leur modèle : une fois la plateforme logicielle développée, ajouter un nouveau client ne coûte presque rien. Mais que se passe-t-il quand l’innovation nécessite des laboratoires de pointe, des essais cliniques de plusieurs années ou la fabrication d’appareils physiques ? La “courbe en J” se transforme alors en une longue “vallée de la mort” financière. C’est la réalité de nos deux autres licornes.
Owkin peine encore à trouver la rentabilité :
La réalité de l’entreprise franco-américaine spécialisée dans l’intelligence artificielle appliquée à la découverte de médicaments est relativement différentes de celle d’Alan ou de Doctolib. Contrairement à un logiciel SaaS, les modèles d’Owkin nécessitent une puissance de calcul colossale, des partenariats hospitaliers onéreux et des années d’essais cliniques avant d’espérer un retour sur investissement. Pour maintenir son avance scientifique face aux géants américains, l’entreprise brûle énormément de capitaux.
Mais face à la pression du marché, Owkin a dû envoyer des signaux de rationalisation clairs. Fin 2025, la licorne a lancé un plan de réduction de ses effectifs (visant environ 15 % de ses salariés) pour baisser ses coûts fixes, puis s’est séparée de sa très coûteuse branche diagnostic en mars 2026 (devenue la start-up indépendante Waiv). Cette rigueur a un but : tenir la distance. L’entreprise a d’ailleurs assumé publiquement son calendrier en déclarant à la presse à l’automne 2025qu’elle espérait devenir rentable dans les cinq à six prochaines années (soit à l’horizon 2030-2031).
DentalMonitoring et mon modèle ultra gourmand en capital :
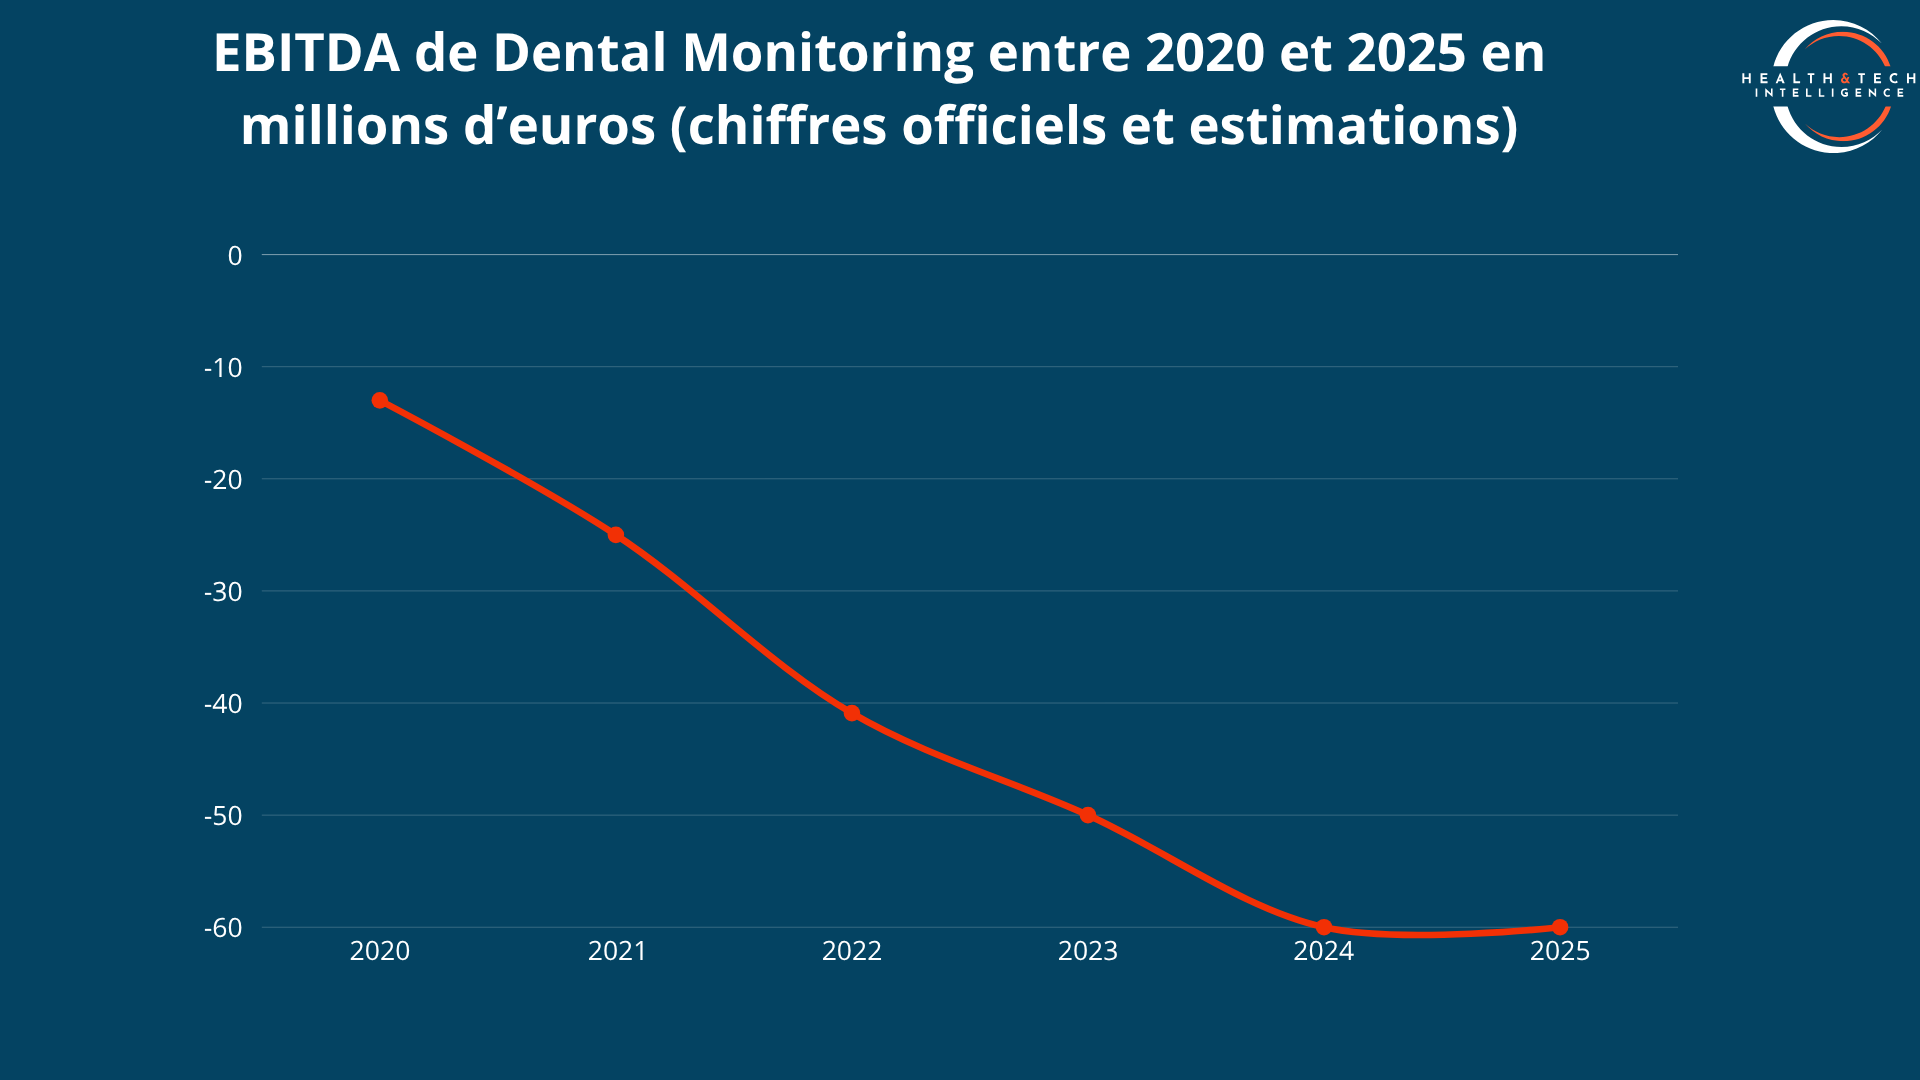
Le modèle hybride (hardware + software) est de loin le plus gourmand en capital. DentalMonitoring doit fabriquer un objet physique (la Scanbox), l’expédier dans le monde entier, et payer des millions pour obtenir les certifications de la très sévère FDA américaine. Les documents officiels déposés au greffe français sont implacables : le déficit de la société s’est violemment creusé au fil de son expansion.
En 2021, l’année de son sacre comme licorne, l’entreprise perdait 24,6 millions d’euros. L’année suivante (2022), la perte nette a explosé à 40,9 millions d’euros, affichant une marge nette intenable de -303 %. Dans ce contexte, la nouvelle méga-levée de 100 millions de dollars annoncée en février 2026 n’est pas une simple prime de victoire. Même si l’entreprise se félicite d’une amélioration de sa rentabilité opérationnelle, cet argent frais reste le ravitaillement vital d’une machine industrielle obligée de brûler des dizaines de millions pour tenter de s’imposer mondialement face aux géants de l’orthodontie.
EDITDA de Dental Monitoring entre 2020 et 2025 en millions d’euros – @H&TI
Des entreprises qui mettent plus d’une dizaine d’années pour être rentables
Le temps nécessaire pour devenir rentable n’est pas une question de talent de la part des fondateurs, mais une loi dictée par le modèle économique :
10 ans pour l’assurance dopée à l’IA (Alan).
12 ans pour le logiciel B2B monopolisé (Doctolib).
Plus de 12 ans pour le dispositif médical à l’échelle mondiale (DentalMonitoring).
Au moins 15 ans pour la recherche médicale (Owkin).
Mais attention, lever des dizaines de millions sans jamais trouver la clé de la rentabilité pardonne rarement. L’écosystème garde en mémoire le cas d’école BioSerenity. Cette pépite des vêtements connectés médicaux avait levé 65 millions d’euros en 2019 et rêvait du statut de licorne. Ayant brûlé son cash dans une croissance mal maîtrisée sans jamais atteindre l’équilibre, elle a fini en redressement judiciaire fin 2023. Dans la santé numérique, le statut de licorne est un formidable accélérateur, mais la rentabilité reste le seul juge de paix.
Comparaison des résultats nets entre les licornes françaises du numérique en santé – @H&TI
Quand on épluche les levées de fonds du quatuor de tête, une anomalie saute immédiatement aux yeux : la présence quasi-systématique d’un seul et même acteur institutionnel. Bpifrance est l’unique dénominateur commun capable d’irriguer le sommet de la pyramide.
Contrairement aux acteurs privés, le bras armé de l’État français (souvent via son fonds Large Venture) ne cherche pas uniquement le multiple financier, mais la souveraineté technologique. Il est massivement présent au capital de Doctolib, d’Owkin et de Dental Monitoring, et a soutenu indirectement les premiers pas de l’écosystème d’Alan via le fonds national d’amorçage. Bpifrance agit comme un bouclier stratégique, apportant la crédibilité institutionnelle nécessaire pour rassurer le marché de la santé, tout en évitant que ces pépites ne soient rachetées trop tôt par des géants américains.
Des fonds privés qui obéissent à la loi “un fonds, un champion” :
Si l’État est partout, le capital-risque privé, lui, obéit à une règle stricte : la non-concurrence absolue. Pour les méga-fonds internationaux qui signent les chèques de 50 à plusieurs centaines de millions d’euros, il est hors de question de diluer le risque. Ils choisissent un seul champion et y concentrent toute leur force de frappe :
Les deux géants américains General Atlantic et Accel ont jeté leur dévolu sur Doctolib, finançant son expansion européenne à coups de centaines de millions ;
Le méga-fonds européen a fait le pari de l’insurtech en accompagnant Alan depuis ses débuts, rejoint plus tard par le fonds souverain singapourien Temasek ;
Sanofi et GV (ex-Google Ventures) ont misé sur la DeepTech pure en finançant la découverte de médicaments par IA d’Owkin ;
Vitruvian et Mérieux – des spécialistes du Private Equity – ont préféré le modèle ultra-spécialisé (logiciel et matériel) de Dental Monitoring.
Chaque licorne a ainsi son propre “parrain” financier. Aucun de ces grands fonds ne croise le fer dans la table de capitalisation d’un concurrent direct.
Des investissements qui ne s’arrêtent pas, même après le milliard atteint
Alors que pour certains entrepreneurs, voir sa start-up atteindre le milliard d’euros de valorisation marque l’aboutissement d’une vie, la réalité comptable est strictement inverse : une fois couronnées au rang de “licornes”, ces entreprises sont condamnées à une fuite en avant capitalistique pour conquérir de nouveaux pays, racheter des concurrents (M&A) ou financer une R&D colossale. Les chiffres sont vertigineux :
Doctolib a levé la somme hallucinante de 500 millions d’euros en 2022, trois ans après être devenue une licorne ;
Alan vient tout juste d’annoncer lors du mois de mars 2026, une nouvelle levée de plus de 100 millions d’euros (en partie financé par le fonds de Kylian Mbappé, qui rejoint Blaise Matuidi et Antoine Griezmann au capital de la licorne française) pour soutenir son contrat historique avec les fonctionnaires français ;
DentalMonitoring a sécurisé une ligne de 100 millions de dollars en février 2026 pour accélérer aux États-Unis ;
quand Owkin a annoncé en début d’année 2026 la levée près de 30 millions d’euros pour financer Waiv, une de leurs nouvelles filiales spécialisée dans le diagnostic par IA.
Des licornes qui continuent de lever plus que d’autres “pépites” de la healtech :
C’est ici que se révèle la violence de cet écosystème. La France possède pourtant d’autres pépites du numérique santé numérique. Des entreprises comme Diabeloop (aujourd’hui en procédure de sauvegarde), Lifen ou Aqemia ont réussi l’exploit de lever entre 50 et 100 millions d’euros ces dernières années.
Mais face aux licornes, ces montants font presque figure d’argent de poche. C’est ce que les économistes appellent l’effet Matthieu (ou la prime au leader) : les capitaux attirent les capitaux. Les investisseurs préfèrent sur-financer une entreprise qui a déjà écrasé son marché plutôt que de prendre des risques sur des challengers. Ainsi, on peut voir que pendant qu’une start-up du numérique en santé doit patienter plusieurs années pour lever plusieurs dizaines de millions d’euros, les entreprises du “big 4” jouent dans une autre cour : devenue licorne en mars 2019 grâce à une levée de 150 millions d’euros, Doctolib ne s’est absolument pas arrêtée là et a levé trois ans plus tard, la somme de 500 millions d’euros (Série F), pour dépasser les 800 millions d’euros levés en moins de 10 années. Il en va de même pour Alan, qui, après avoir obtenu sa corne en avril 2021 avec un tour de table de 185 millions d’euros, a enchaîné les levées de fonds à plus de 100 millions d’euros pour soutenir ses obligations réglementaires. Au total, ce sont plus de 500 millions d’euros qui ont été levés par l’assurance.
Il y a 10 ans, seulement deux licornes actuelles existaient… et étaient loin de valoir le milliard
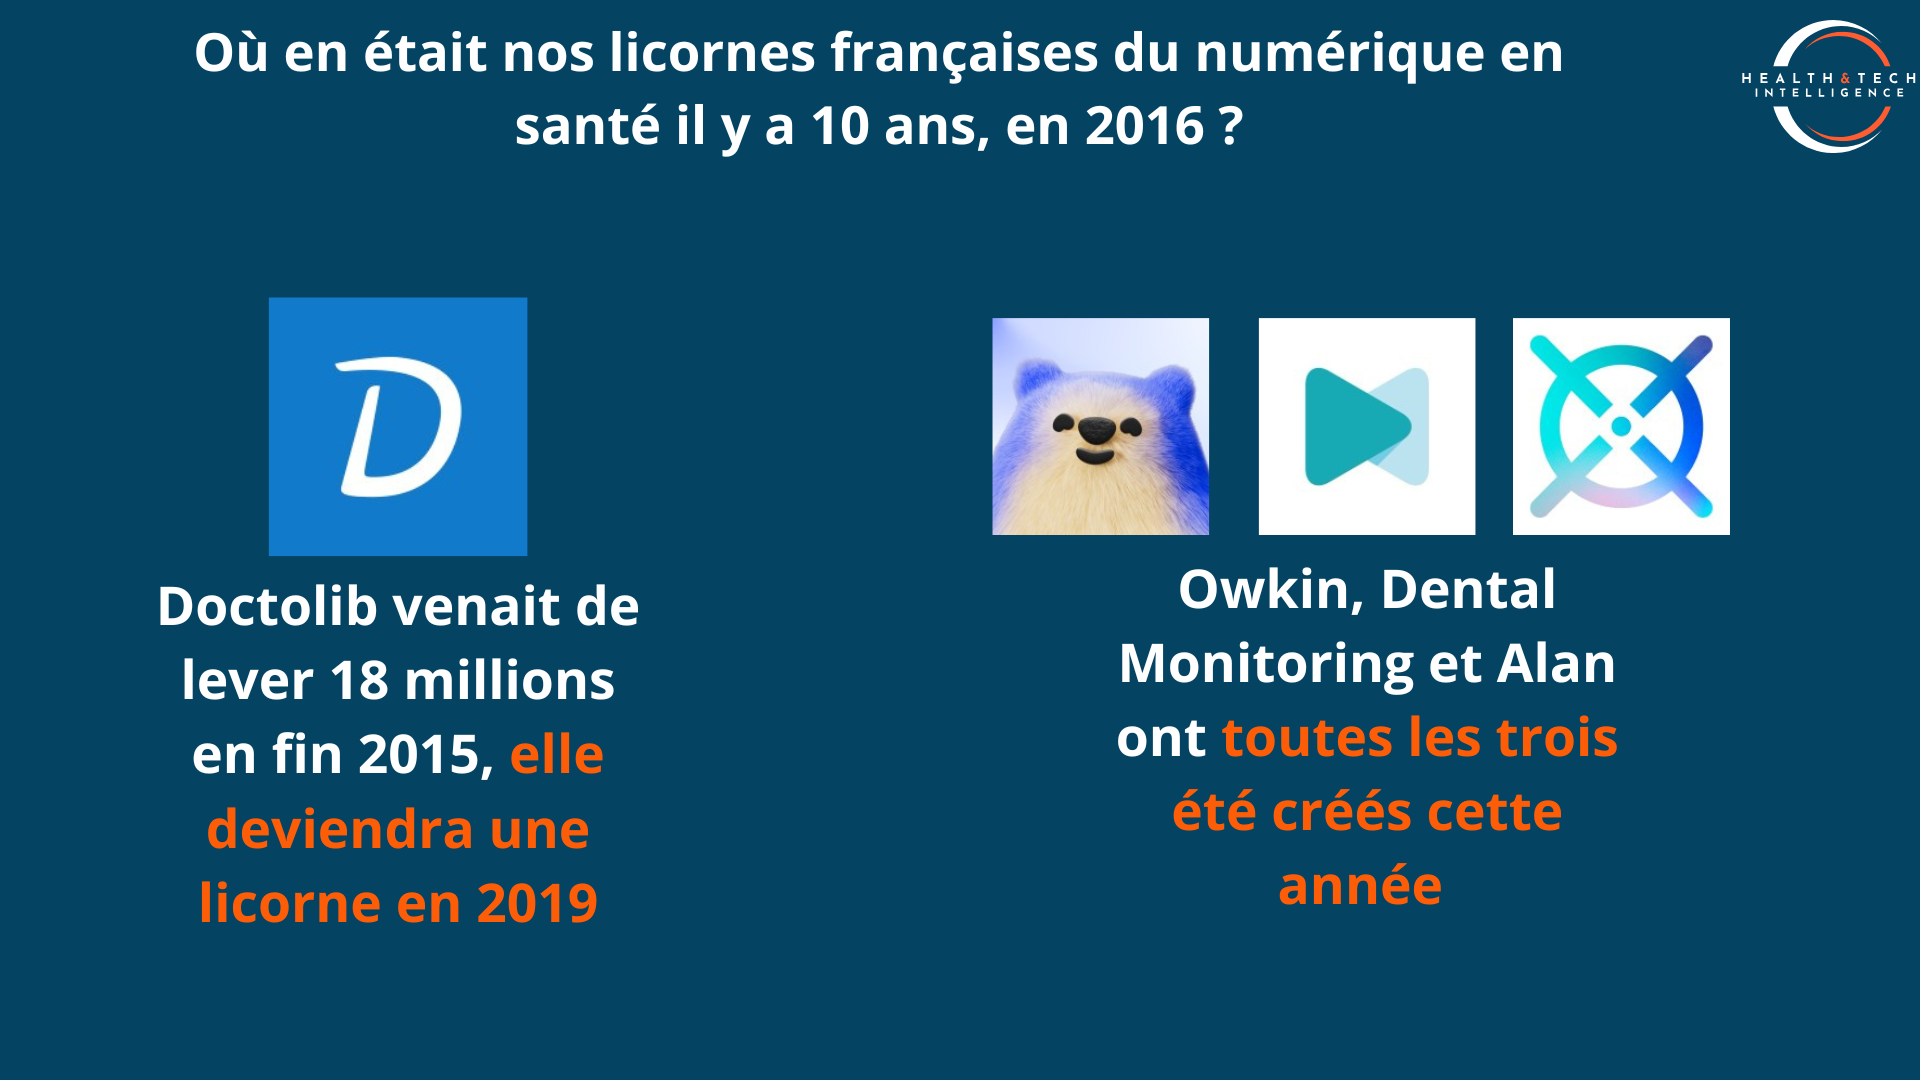
Il y a dix ans, en 2016, si vous aviez cherché une “licorne du numérique en santé” en France, vous n’auriez trouvé… absolument rien.
À cette époque, l’écosystème français des start-ups était encore dans l’enfance. Le pays ne comptait que trois licornes au total (Vente-Privée, Blablacar, OVH), et aucune ne concernait le numérique en santé. En effet, ce secteur était alors perçue comme un secteur “trop lent”, “trop régulé” et “pas assez rentable” pour les investisseurs.
En 2016, nos futurs champions actuels n’étaient que des promesses incertaines :
Doctolib n’avait que 3 ans. La plateforme venait de lever 18 millions d’euros (une somme jugée énorme à l’époque, dérisoire aujourd’hui, surtout lorsque l’on connaît la levée de fonds historique de 500 millions d’euros de 2022, qui a fait de l’entreprise la première licorne de la French Tech) et se battait encore pour convaincre les médecins que l’agenda papier était mort.
Alan venait tout juste de naître (avril 2016). C’était l’année de son lancement historique : elle devenait la première nouvelle compagnie d’assurance santé agréée en France depuis 1986. À l’époque, personne n’imaginait qu’elle vaudrait 5 milliards d’euros dix ans plus tard.
Dental Monitoring et Owkin étaient des noms totalement inconnus du grand public, des laboratoires d’IA qui commençaient à peine à explorer comment les algorithmes pourraient un jour remplacer l’œil de l’orthodontiste ou du chercheur.
Où en était nos licornes françaises du numérique en santé il y a 10 ans, en 2016 ? – @H&TI
Un accès au milliard bloqué par plusieurs barrières :
L’analyse rétrospective de l’écosystème français révèle que cet accès au milliard d’euros de valorisation et aux levées de fonds n’était pas fortuit, mais la conséquence de trois verrous structurels majeurs :
Premièrement, la complexité réglementaire et la structure du marché français. La santé n’y est pas un marché de consommation classique : le payeur final est principalement l’État via l’Assurance maladie. Faire payer directement le patient (B2C) se heurte à la culture de la gratuité des soins, tandis que vendre aux hôpitaux publics et aux médecins implique des cycles d’appels d’offres de plusieurs années. À cela s’ajoute un millefeuille réglementaire lourd, comme l’obligation d’obtenir le marquage CE médical pour les dispositif, la conformité stricte à la Cnil lorsqu’il y a des traitements de données, et surtout l’obtention de l’ancien « agrément HDS » (hébergeur de données de santé), délivré à l’époque directement par le ministère de la Santé au terme de procédures interminables. Face à ce marché perçu comme lent et verrouillé, les fonds préféraient l’agilité du e-commerce.
Deuxièmement, l’absence de “Growth Equity” (ou “capital-développement”, qui désigne l’investissement en private equity) pour soutenir des modèles économiques hautement capitalistiques. Bien que la santé numérique soit plurielle, toutes ses branches exigeaient des capitaux colossaux (des tickets de 50 à 100 millions d’euros) que l’écosystème français de 2016 peinait à fournir. D’un côté, les start-ups plus tournées deeptech (comme Owkin ou DentalMonitoring) nécessitaient un capitalisme patient pour financer des années de R&D et d’études cliniques avant toute commercialisation. De l’autre, les plateformes de services (comme Doctolib) ou les assureurs numériques (comme Alan) ne faisaient pas face à des verrous scientifiques, mais à des barrières d’acquisition et réglementaires titanesques. Pour Doctolib, il a fallu financer une armée de commerciaux pour évangéliser un par un des cabinets médicaux réfractaires à la digitalisation, brûlant énormément de trésorerie pour atteindre la masse critique. Pour Alan, le défi fut d’immobiliser immédiatement des millions d’euros de fonds propres exigés par le régulateur pour obtenir son agrément, avant même de signer son premier client. Sans fonds de growth capables d’encaisser ces pertes initiales massives, l’émergence de tels géants était impossible.
Enfin, le déficit de “rôle modèle” et la fuite des talents. L’industrie fonctionnait en vase clos. Sans grande réussite entrepreneuriale pour prouver la viabilité financière d’une hyper-croissance dans la santé, les investisseurs n’avaient aucun référentiel pour valoriser ces jeunes pousses. Par ricochet, les meilleurs talents (ingénieurs en IA, chercheurs, data scientists) privilégiaient des carrières sécurisées au sein de la grande industrie pharmaceutique ou s’expatriaient aux États-Unis.
Doctolib ouvre la voie en 2019
Il a fallu attendre mars 2019 pour que le plafond de verre explose : Doctolib devient la première licorne française de la santé après une levée de fonds de 150 millions d’euros. C’est le signal que le marché attendait. Elle a prouvé que la santé numérique pouvait être “scalable” en France, tout en restant souveraine. Si l’on transpose cela sur un point de vue plus européen, Doctolib est la troisième start-up du numérique en santé en Europe à devenir une licorne, après le suisse MindMaze en 2016, et le britannique BenevolentAI – qui depuis est côté en bourse et ne possède donc plus le statut de “licorne” – qui a dépassé le milliard de valorisation en 2018.
Aujourd’hui, en 2026, le contraste est saisissant. Sur les 114 licornes européennes survivantes, la santé est passée de 0 à plus de 10 % de représentativité. La France, qui ne comptait aucune licorne dans le secteur du numérique en santé il y a dix années, est devenue le leader européen avec ses 4 start-ups. En dix ans, le numérique en santé d’un secteur de “niche” ignoré par les investisseurs à un pilier de la souveraineté nationale pour de nombreux pays européens.
Près de la moitié des licornes qui ont vu le jour en Europe ne sont plus
Le monde de la tech aime les symboles, et le plus puissant d’entre eux est la “licorne” : une start-up non cotée en bourse, valorisée à plus d’un milliard de dollars. Mais ce statut, longtemps vu comme un aboutissement, est en réalité le début d’un jeu d’équilibriste extrêmement dangereux.
Aujourd’hui, l’écosystème européen traverse une violente zone de turbulences. Une licorne peut perdre sa couronne de trois façons : une entrée en bourse qui tourne mal, une fuite du siège social vers les États-Unis pour survivre, ou le pire scénario : la chute pure et simple de sa valorisation sous la barre du milliard. On appelle ces dernières les “licornes déchues”.
Plus que 114 licornes “encore vivantes” sur le sol européen :
Pour comprendre la force du numérique en santé aujourd’hui, il faut d’abord purger les chiffres officiels. Sur les 200 licornes historiques européennes, le bilan actuel est sévère :
60 entreprises ont été “déchues” de ce titre ;
40 entreprises ont été délocalisées et ont fui vers les États-Unis pour survivre ou se refinancer.
Parmi ces 40 entreprises délocalisées, 14 font également partie des 60 licornes déchues (comme Jellysmack ou Aircall). Si l’on retire donc les 60 “déchues” et les 26 autres pépites parties outre-Atlantique, le calcul est sans appel : il ne reste aujourd’hui sur le sol européen qu’un noyau dur de 114 véritables licornes actives.
Ce phénomène de purge n’épargne d’ailleurs pas la France. Si la vitrine officielle affiche fièrement la naissance de 38 licornes historiques sur le territoire – avec l’arrivée de la toute nouvelle licorne AMI Labs en mars 2026 -, la réalité économique est bien plus resserrée. En soustrayant les 10 licornes françaises déchues, ainsi que les 5 pépites délocalisées (hors double comptage), le vivier français tombe de 38 à seulement 23 licornes actives aujourd’hui.
Avec 100 % de survie, le numérique en santé apparaît comme une anomalie
La crise n’a pas frappé au hasard. L’analyse des 60 licornes déchues montre qu’elles se concentrent autour d’une poignée de secteurs ayant subi les corrections les plus brutales après l’euphorie post-Covid :
Crypto & Web3 (7 entreprises) : Blockchain.com, Unstoppable Domains, Matter Labs… L’hiver des cryptomonnaies a été dévastateur. À elle seule, Blockchain.com a vu 12,4 milliards d’euros s’évaporer.
Quick commerce & Foodtech (5 entreprises) : Getir, Zapp, Deliverect… Le modèle économique de la livraison instantanée s’est effondré, vaporisant des milliards de capital-risque face à l’incapacité d’être rentable.
Spend management & Fintech (7 entreprises) : Spendesk, Sumeria, Scalapay… Des catégories sur-financées où trop de produits similaires chassaient exactement le même marché.
HR Tech & Edtech (6 entreprises) : CoachHub, GoStudent… La demande exceptionnelle de l’ère Covid s’est normalisée, laissant les valorisations bloquées.
Insurtech (3 entreprises) : ManyPets, Clark, Zego… Le modèle de distribution d’assurance s’est avéré bien plus complexe à faire passer à l’échelle que prévu.
Face à cette hécatombe, le secteur de la santé numérique fait figure d’exception absolue. L’Europe compte aujourd’hui 12 grandes licornes dans ce domaine (Doctolib, Alan, Owkin, Flo Health, Kry, etc…).
Leur point commun ? Aucune des 12 licornes de la santé européenne n’a perdu son statut. Le taux d’échec dans la liste des 60 licornes déchues est de zéro.
Cette résilience s’explique facilement : la santé n’est pas une tendance spéculative. Que l’économie soit en récession ou non, le vieillissement de la population, la saturation des hôpitaux et les déserts médicaux exigent des solutions immédiates. Les investisseurs maintiennent donc ces valorisations élevées car elles reposent sur des besoins primaires et structurels de la société.
Le troisième pilier de la tech européenne :
Aujourd’hui, avec 12 entreprises sur un total réel de 114 licornes européennes, la santé numérique représente plus de 10,5 % de l’écosystème actif.
Cette pondération exceptionnelle fait de la santé l’un des secteurs les plus représentés d’Europe. Elle se positionne désormais comme le troisième pilier stratégique du continent, chassant juste derrière les entreprises SaaS (avec plus de 20 licornes) et la fintech (qui, malgré ses lourdes pertes récentes, conserve une base historique massive et donc un réservoir de près de 30 licornes).
Passer d’une logique de projets à une logique de plateforme
La stratégie part d’un constat clair : le numérique est déjà profondément ancré dans les activités de l’AP-HP. Les soins, l’enseignement et la recherche reposent sur plusieurs centaines d’outils — dossier patient informatisé, solutions de recherche clinique, applications RH et financières.
Cette densité s’appuie sur une infrastructure conséquente : 70 000 postes de travail, deux datacenters, un réseau interne dédié et un entrepôt de données de santé (EDS). Pour les décideurs, l’enjeu et de maîtriser la complexité, en améliorant la cohérence et l’intégration d’un système déjà très étendu.
Des projets structurants pour transformer en profondeur les usages :
La feuille de route identifie plusieurs projets qui traduisent un changement d’échelle.
Le déploiement du DPI de nouvelle génération Care 4U constitue un pivot majeur. Il s’agit d’un levier pour repenser les usages cliniques et améliorer la continuité des parcours.
D’autres projets ciblent des fonctions critiques du fonctionnement hospitalier :
un outil professionnel de gestion des lits, pour fluidifier les parcours et mieux piloter les capacités,
une intégration renforcée entre le DPI et les outils de recherche clinique, afin de décloisonner soins et recherche,
la consolidation des services numériques RH,
et la modernisation des systèmes économiques et financiers.
L’ensemble traduit une volonté d’aligner le numérique sur les enjeux opérationnels du terrain.
La donnée comme pivot de la stratégie :
La feuille de route place explicitement la donnée au centre. L’objectif est de mieux exploiter les capacités de l’EDS et de renforcer les liens entre production de soins, pilotage et recherche.
Ce positionnement s’inscrit dans une évolution plus large du système de santé : la donnée devient un levier structurant de transformation, notamment dans les perspectives d’intelligence artificielle et de médecine personnalisée.
Une stratégie structurée en sept dimensions
Pour éviter une logique de catalogue, l’AP-HP structure sa feuille de route autour de sept dimensions, qui organisent l’ensemble des projets :
centralité de la donnée,
implication accrue des patients et des professionnels,
clarification des principes du système d’information,
prise en compte des contraintes externes (réglementaires, techniques),
capacité à passer à l’échelle,
et mobilisation de leviers opérationnels de transformation.
Ce cadrage traduit une approche systémique du numérique, pensée comme une transformation organisationnelle globale.
Une transformation à piloter dans la durée
Avec plus de 300 projets identifiés, la feuille de route pose également la question du pilotage.
L’enjeu pour l’AP-HP sera de prioriser, coordonner et industrialiser ces initiatives, afin d’éviter l’effet catalogue et de garantir des impacts mesurables sur les parcours de soins et l’organisation hospitalière. Au-delà du cas de l’AP-HP, cette stratégie illustre une tendance de fond du système de santé : le passage d’un numérique d’appoint à un numérique structurant, au cœur des modèles de soins de demain.
Un ajustement du cadre HDS dans un contexte de montée des exigences
Le décret modifie plusieurs dispositions réglementaires relatives à l’hébergement des données de santé, en cohérence avec les évolutions récentes du référentiel HDS et des exigences européennes.
Historiquement, ce cadre repose sur une obligation structurante : toute donnée de santé externalisée doit être hébergée par un acteur certifié, garantissant des standards élevés en matière de sécurité, de traçabilité et de gestion des accès. Le nouveau décret vient préciser et compléter ce cadre, dans un contexte marqué par :
la montée en puissance des architectures cloud,
les enjeux de souveraineté numérique,
et l’intensification des risques cyber sur les systèmes de santé.
Une clarification des périmètres et des responsabilités :
L’un des apports du décret réside dans la clarification du périmètre des activités relevant de l’hébergement de données de santé. Cela concerne notamment les situations où des acteurs manipulent ou stockent des données pour le compte de tiers, y compris dans des architectures techniques plus complexes (cloud, infogérance, archivage).
Le texte renforce également la lisibilité des responsabilités entre les responsables de traitement (établissements, éditeurs, professionnels de santé) et les hébergeurs certifiés, qui doivent répondre à des exigences précises en matière de sécurité et de conformité. Cette clarification répond à un enjeu opérationnel majeur : sécuriser les chaînes de traitement de données de plus en plus distribuées dans l’écosystème numérique en santé.
Une convergence avec les exigences de souveraineté et de sécurité
Le décret s’inscrit dans une trajectoire plus large de renforcement des exigences autour de l’hébergement des données sensibles. Le référentiel HDS a été significativement renforcé depuis 2023, avec un alignement sur les standards ISO, un encadrement accru des architectures cloud et de la sous-traitance, ainsi qu’un renforcement des exigences opérationnelles en matière de sécurité et de résilience.
Par exemple, les nouvelles exigences introduisent des garanties renforcées concernant l’hébergement au sein de l’Espace économique européen, afin de mieux protéger les données contre les risques d’accès extra-territorial.
Ce mouvement traduit une volonté des pouvoirs publics de mieux articuler cybersécurité, souveraineté et conformité réglementaire, dans un contexte de dépendance accrue aux infrastructures cloud.
Un signal pour l’ensemble des acteurs du numérique en santé :
Au-delà des ajustements juridiques, ce décret envoie un signal structurant à l’ensemble des acteurs du numérique en santé :
pour les éditeurs, les industriels et les établissements, il confirme que l’hébergement des données de santé n’est plus seulement une contrainte réglementaire, mais un élément central de la confiance numérique ;
pour les hébergeurs, il renforce la nécessité de s’aligner sur des standards élevés, dans un marché de plus en plus concurrentiel et stratégique ;
pour les pouvoirs publics, il marque une étape supplémentaire dans la construction d’un cadre cohérent, capable de soutenir le développement des usages numériques tout en garantissant la protection des données de santé.
Dans un contexte de généralisation des données et de l’intelligence artificielle en santé, l’enjeu est désormais de faire du cadre HDS un socle robuste pour l’innovation, sans compromis sur la sécurité et la confiance.
Article 1 – État des lieux d’un secteur sous tension systémique
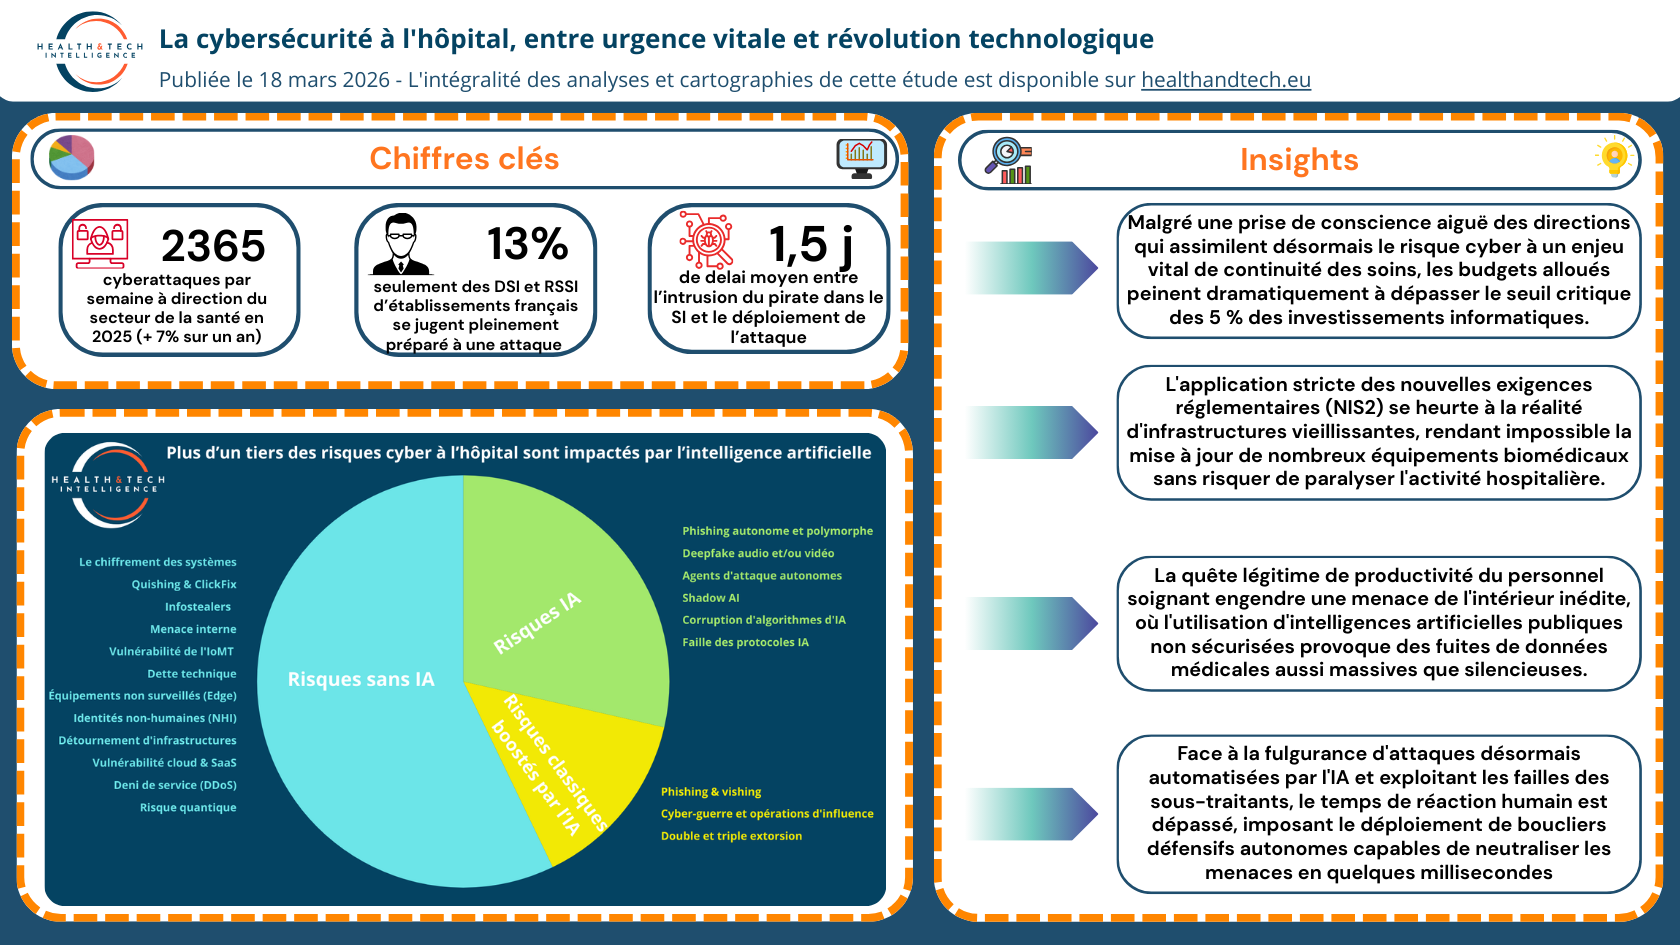
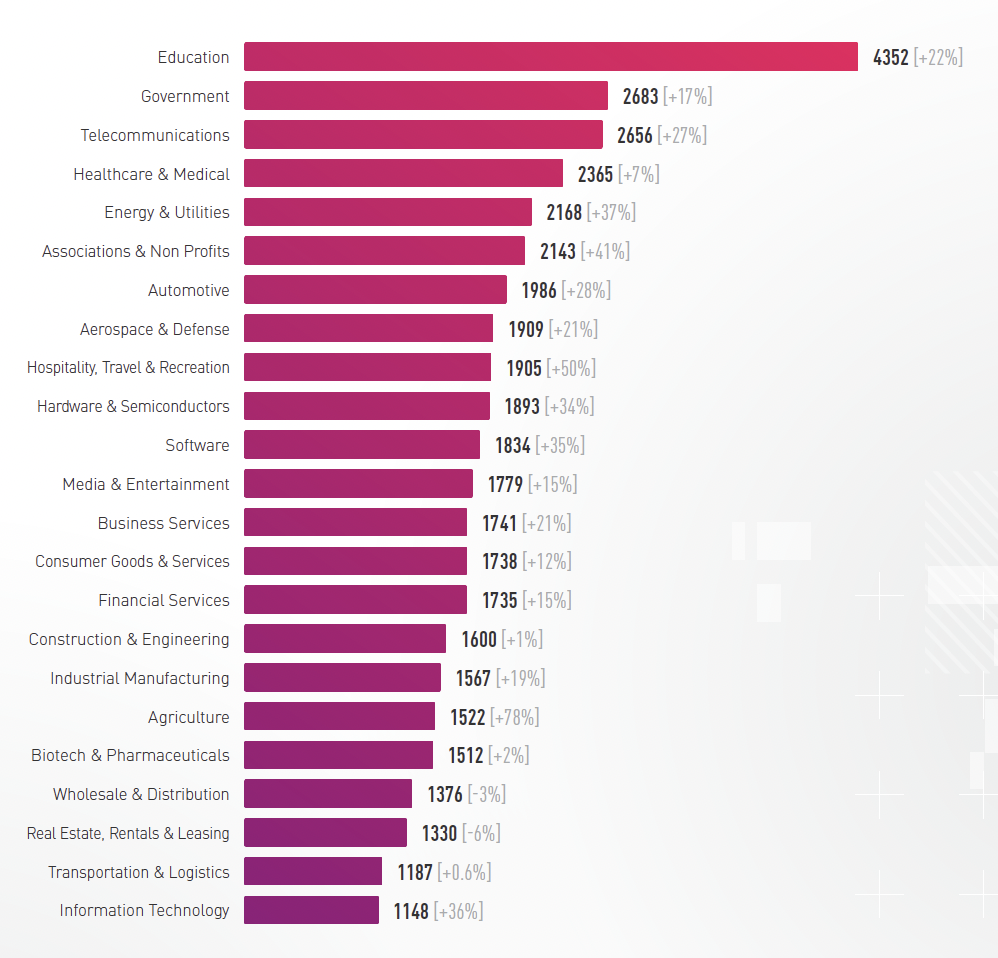
L’année 2026 marque un tournant critique pour les établissements de santé français, désormais confrontés à une vulnérabilité systémique illustrée par des fuites de données massives chez plusieurs prestataires. Si la transformation numérique est devenue le cœur battant de la médecine moderne, elle a paradoxalement multiplié la surface d’attaque. Les hôpitaux se retrouvent piégés par une dette technique colossale et des équipements biomédicaux dont le cycle de vie prolongé de 10 à 15 ans interdit souvent les mises à jour de sécurité essentielles. Cette fragilité structurelle est aujourd’hui exploitée par des attaquants utilisant l’intelligence artificielle pour automatiser la recherche de failles et sophistiquer l’ingénierie sociale, plaçant le secteur de la santé au sommet des cibles prioritaires mondiales avec une moyenne écrasante de 2 365 cyberattaques hebdomadaires par organisation.
Article 2 – Un arsenal réglementaire entre ambitions et réalités de terrain
Pour répondre à cette urgence, la France et l’Europe ont déployé un cadre législatif de plus en plus coercitif, transformant les recommandations en obligations juridiques strictes. La Stratégie nationale de cybersécurité 2026-2030 et la transposition de la directive européenne NIS2 imposent désormais aux hôpitaux des standards de résilience élevés, sous peine de sanctions financières et pénales pour les directions. Bien que le programme financier CaRE soutienne ces investissements avec une enveloppe initiale de 250 millions d’euros allouée notamment à la sécurisation des annuaires et des sauvegardes, l’atterrissage opérationnel reste complexe. Les établissements doivent en effet concilier ces exigences avec une pénurie aiguë d’experts en cybersécurité et des budgets de fonctionnement structurellement déficitaires, faisant de la mise en conformité un défi humain autant que financier.
Article 3 – Zoom sur l’enquête de l’ANS sur plus de 700 RSSI
L’enquête 2025 de l’Agence du numérique en santé souligne une évolution majeure de la gouvernance : la cybersécurité est désormais perçue comme un risque opérationnel majeur impactant directement la continuité des soins et la sécurité des patients. Si une grande majorité de directeurs d’établissements s’implique personnellement dans les plans de prévention et les exercices de crise – 87 % d’entre eux déclarant bien connaître le plan de leur établissement -, un fossé persiste entre cette volonté stratégique et les moyens alloués. Dans les faits, 60 % des hôpitaux consacrent encore moins de 5 % de leur budget informatique à la sécurité, laissant 42 % des dirigeants avec le sentiment de ne pas disposer des ressources suffisantes pour contrer cette menace. Conséquence directe de ce sous-investissement : à peine 13 % des décideurs se jugent aujourd’hui pleinement préparés à faire face à une attaque de grande ampleur.
Article 4 – Une cartographie des risques en mutation profonde
La menace cyber à l’hôpital s’est industrialisée et diversifiée, allant du harcèlement quotidien par ransomware – où 71 % des incidents majeurs impliquent un vol de données préalable avec une fenêtre d’action des pirates réduite à seulement 1,5 jour -, à des attaques de plus haute technicité ciblant les API. Le phénomène du Shadow AI, où le personnel utilise des outils d’IA générative non sécurisés pour traiter des dossiers médicaux, crée de nouvelles fuites massives et silencieuses, sachant qu’actuellement 1 requête sur 41 est classée à haut risque. Parallèlement, le risque lié à la chaîne d’approvisionnement devient prédominant – 56 % des attaques ciblant les grandes structures débutant par l’infiltration d’un partenaire -, tout comme la menace liée au matériel personnel qui est à l’origine de 76 % des infections par infostealers. À plus long terme, le secteur doit également anticiper le risque quantique, des acteurs étatiques siphonnant dès aujourd’hui des flux de données chiffrées dans l’optique de les décrypter ultérieurement, menaçant ainsi la confidentialité à vie du secret médical.
Article 5 – L’intelligence artificielle comme nouveau bouclier défensif
Face à cette agression technologique et à la prolifération attendue d’environ 1,67 million d’appareils biomédicaux connectés (IoMT) d’ici 2029, les hôpitaux français adoptent des solutions de défense souveraines dopées à l’IA pour sanctuariser leur système d’information à chaque étape de l’intrusion. De la sécurisation des messageries par analyse sémantique avec Vade ou Mailinblack, au déploiement de solutions EDR et XDR comme celles d’HarfangLab ou Tehtris pour bloquer les processus malveillants en quelques millisecondes, l’IA permet une réaction à la vitesse de la machine. Cette stratégie s’étend à la surveillance des flux réseaux via des technologies de machine learning non supervisé qui apprennent les comportements normaux des équipements pour détecter instantanément toute déviation suspecte. En isolant automatiquement les menaces, ces outils offrent une immunité numérique capable de protéger les infrastructures critiques, même face à des variantes de virus totalement inconnues.
Détenteurs de données hautement critiques et soumis à l’impératif de continuité des soins, les hôpitaux sont devenus la cible privilégiée des groupes cybercriminels. Face à des attaques par ransomwares qui se complexifient de plus en plus, notamment grâce à l’intégration de l’intelligence artificielle, de nombreux hôpitaux français ont également décider d’intégrer l’IA dans leur combat contre la menace cyber, et cela, à tous les étages de son système d’information.
Mais dresser une cartographie de ces déploiements relève du défi : en effet, la confidentialité est la règle d’or pour ne pas exposer l’architecture de défense des établissements. Toutefois, en s’appuyant sur des retours d’expérience officiels et des communications publiques, il est possible de dessiner les prémisses de ce qui pourrait bientôt ressembler à une carte de France de cette nouvelle immunité numérique dopée à l’IA.
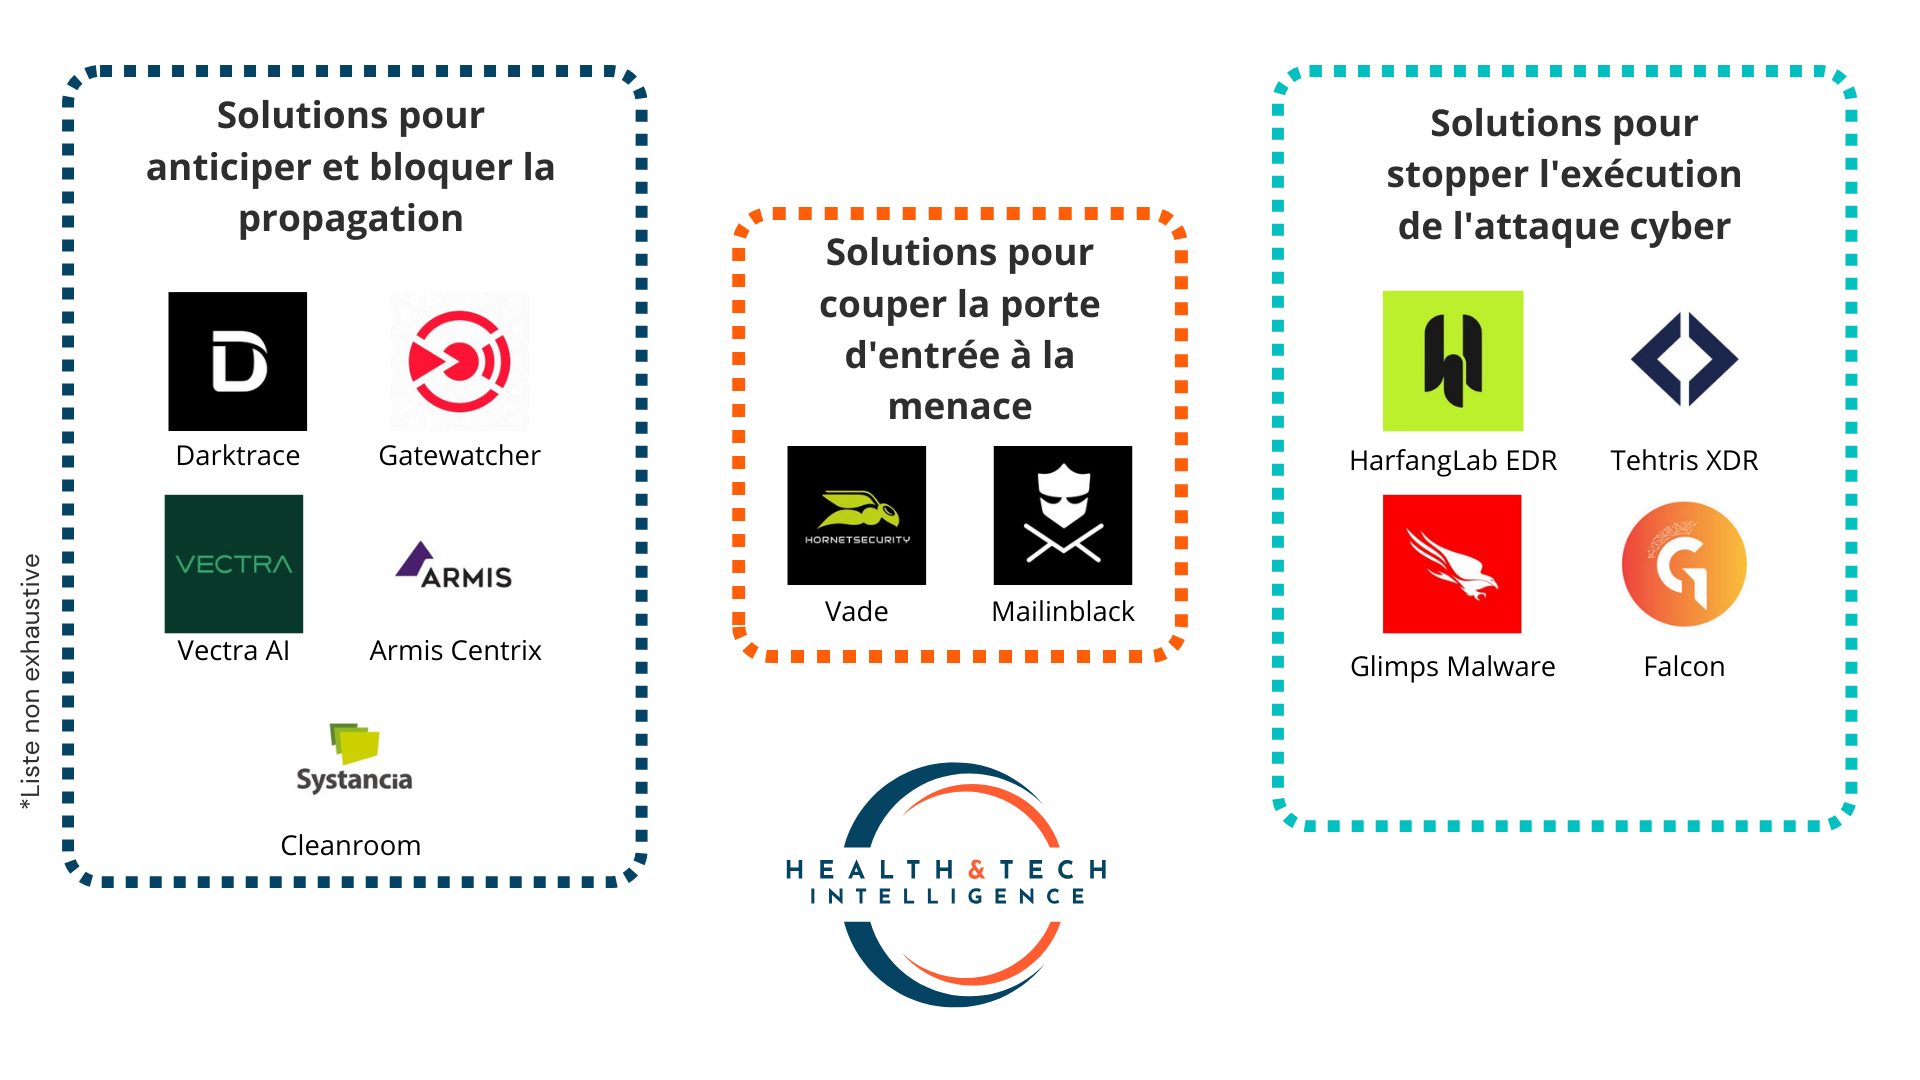
Cartographie des solutions cyber alimentées par l’IA utilisées à l’hôpital – @ANS
2 solutions pour couper la porte d’entrée à la menace
La première étape de l’attaquant consiste souvent à tromper un soignant ou un administratif via un e-mail piégé (phishing) pour obtenir un premier accès. Pour bloquer cette menace initiale, l’IA agit comme un filtre sémantique et comportemental : grâce au traitement du langage naturel (NLP) et à l’analyse sémantique, elle est désormais capable de “comprendre” le contexte d’un message pour déjouer les fraudes complexes.
L’expertise française est ici incontournable. La solution Vade de Hornet Securitys’est imposée comme une référence dans la sécurisation des flux de messagerie hospitalière grâce à son moteur d’IA prédictive couplant Machine Learning et NLP. Plutôt que de se fier à de simples listes noires d’expéditeurs ou à des bases de données statiques, l’algorithme analyse dynamiquement le contexte, l’origine, les liens cachés et même le ton d’urgence d’un e-mail. Cette approche permet de bloquer les menaces polymorphes et les attaques de spear-phishing (usurpation d’identité de la direction ou de médecins) avant même qu’elles n’atteignent la boîte de réception des soignants. La pertinence de ce filtre intelligent est démontrée sur le terrain par le centre hospitalier Métropole Savoie (CHMS). L’établissement a déployé la solution pour sanctuariser ses 3 000 boîtes e-mails institutionnelles, avec un bilan documenté sans appel : depuis l’intégration de Vade, aucun malware ou rançongiciel n’a réussi à franchir la barrière de la messagerie.
Dans d’autres établissements, c’est le Mailinblack qui déploie une ligne de défense avancée pour les messageries en s’appuyant sur des modèles d’apprentissage profond (deep learning). Cette IA analyse en temps réel les flux d’e-mails entrants pour y déceler les anomalies sémantiques et comportementales, ce qui lui permet de neutraliser de manière autonome les attaques de spear-phishing. En plaçant immédiatement ces menaces en quarantaine, la solution empêche le vecteur d’infection d’atteindre l’utilisateur final. L’efficacité opérationnelle de cette technologie est directement illustrée par le CHU de Martinique. L’établissement s’appuie sur ce moteur d’IA pour sécuriser ses communications, ses équipes de sécurité ayant publiquement confirmé que les dernières vagues de cyberattaques visant l’hôpital ont toutes été stoppées et isolées avec succès par ce dispositif.
4 solutions pour stopper l’exécution de l’attaque cyber
Si le pirate parvient à franchir la messagerie et à répandre la menace cyber au sein du système d’information de l’établissement à partir d’un ordinateur ou d’un serveur, l’IA doit rapidement réagir pour éviter des dommages qui peuvent parfois être irréversibles (comme le vol de données ou une paralysie de l’établissement. Ici, des solutions boostées à l’IA remplacent les anciens antivirus.
Verrouiller les terminaux et serveurs critiques avec des solutions EDR et XDR :
Au plus près de l’utilisateur et des serveurs de bases de données, les solutions Endpoint Detection and Response (EDR) remplacent l’antivirus classique. Elles utilisent l’analyse comportementale pour bloquer un processus malveillant avant même son exécution.
L’EDR de l’entreprise française HarfangLab s’impose comme la référence souveraine en matière de protection des terminaux. Son moteur d’intelligence artificielle analyse en temps réel le comportement des processus pour détecter et bloquer les charges malveillantes (malwares) et les ransomwares, même inconnus. L’un de ses avantages majeurs en milieu hospitalier réside dans sa légèreté algorithmique : il sécurise des milliers de postes de travail tout en préservant les ressources des serveurs médicaux critiques, souvent vieillissants ou limités en mémoire vive. Ce choix technologique a été porté par le CHRU de Brest, qui a officiellement migré l’ensemble de son parc vers cette solution pour garantir la résilience de ses soins.
Dans une logique de réponse automatisée, la plateforme XDR de Tehtris – une entreprise, encore une fois, française – s’appuie sur son moteur d’IA propriétaire nommé Cyberia. Cette technologie est capable de prendre des décisions de remédiation autonomes (tuer un processus suspect ou isoler une machine du réseau) en quelques millisecondes, sans attendre l’intervention d’un analyste humain. Cette capacité de réaction “à la vitesse de la machine” est cruciale pour stopper la propagation d’un virus au sein d’une infrastructure complexe. Cette solution a marqué l’histoire de la cybersécurité de santé en servant de “bouclier numérique” d’urgence à l’AP-HP au plus fort de la crise sanitaire, neutralisant les vagues d’attaques visant le géant hospitalier parisien.
Pour les grands groupes gérant des parcs informatiques mondiaux et hautement standardisés, le géant américain CrowdStrike propose une plateforme dont les modèles d’apprentissage automatique sont entraînés sur des milliards de signaux de sécurité captés à l’échelle planétaire. Son IA prédictive permet d’identifier les vecteurs d’attaque au stade de la pré-exécution, offrant une visibilité totale sur les parcs géographiquement dispersés. Cette solution équipe aujourd’hui les leaders de l’hospitalisation privée en France, tels que les groupes Ramsay Santé et Vivalto Santé, pour sécuriser certains de leurs établissements.
Une solution pour disséquer les menaces complexes :
Face aux fichiers suspects et aux codes malveillants de plus en plus sophistiqués, l’analyse humaine atteint souvent ses limites de rapidité. C’est là qu’intervient Glimps, une technologie souveraine issue de la recherche militaire française, experte en reverse engineering (rétro-ingénierie). Son moteur d’intelligence artificielle basé sur le deep learning agit comme un véritable analyste virtuel : il lit et “conceptualise” le code binaire en quelques secondes. Cette méthode permet de reconnaître l’ADN d’une menace et d’identifier instantanément s’il s’agit d’une variante d’un rançongiciel connu, même si son code a été lourdement muté ou maquillé par les cybercriminels pour échapper aux détections classiques. Cette capacité à disséquer les menaces complexes et à accélérer drastiquement la réponse à incident a séduit des acteurs de premier plan, à l’image des hospices civils de Lyon (HCL). L’institution s’appuie sur cette IA pour analyser les charges virales inconnues et réduire au maximum le temps de réaction en cas d’infiltration.
5 solutions pour anticiper et bloquer la propagation
Si l’attaquant a compromis un poste, il va chercher à se déplacer discrètement sur le réseau (mouvement latéral) pour atteindre les dossiers des patients, les équipements biomédicaux, ou usurper des comptes administrateurs. Dans cette ultime phase, l’IA écoute le réseau et surveille les identités pour isoler l’attaquant.
3 solutions pour traquer les menaces invisibles et les mouvements latéraux (NDR) :
L’approche par machine learning non supervisé de l’éditeur britannique Darktrace cartographie les flux en temps réel pour apprendre le “motif de vie” normal de chaque équipement. Cette intelligence artificielle repère ainsi instantanément les anomalies de trafic et les mouvements latéraux furtifs. Cette capacité de détection précoce a notamment permis d’identifier les premiers signaux d’une cyberattaque au sein du GHT de la Dordogne (CH de Périgueux), et sécurise aujourd’hui en continu l’Hôpital Américain de Paris.
Sur le plan de la souveraineté, la technologie française Gatewatcher déploie des sondes réseau dopées à l’IA pour analyser les métadonnées et identifier les signaux faibles caractéristiques d’une compromission (comme la préparation d’une exfiltration de données). Cette protection périmétrique avancée a été choisie pour protéger les infrastructures du GHT du Vaucluse.
À l’échelle internationale, la plateforme de Vectra AIexcelle dans l’analyse comportementale algorithmique pour traquer les menaces cachées dans les réseaux complexes, sans se baser sur des signatures connues. Sa puissance de calcul démontre sa pertinence au sein d’infrastructures de santé géantes, comme le prouve son déploiement massif au Northside Hospital (USA).
1 solution pour la sécurisation du parc biomédical (IoMT) :
Les équipements médicaux critiques (IRM, moniteurs patients, pompes à perfusion) tournent souvent sur des systèmes fermés où l’installation d’un antivirus classique est techniquement impossible. L’IA d’Armis répond à ce défi en écoutant passivement le trafic pour cartographier et profiler chaque objet connecté. Elle analyse en permanence leur comportement réseau pour repérer toute déviation suspecte (par exemple, une IRM qui tenterait soudainement de se connecter à internet).
1 solution pour contrôler les identités :
Pour empêcher un pirate d’usurper les droits d’un administrateur système et de désactiver les défenses, Systancia (via son module Cleanroom) a crée un environnement de travail jetable et stérile. En cloisonnant hermétiquement les accès critiques et en vérifiant la légitimité des actions, la technologie garantit une étanchéité totale. C’est sur cette barrière d’accès que s’appuie le centre hospitalier de Tourcoing pour sanctuariser l’administration de ses serveurs de santé.
Cartographie des solutions d’IA cyber utilisées dans les hôpitaux français :
En 2026, l’hôpital n’est plus un sanctuaire : c’est le point névralgique d’une cyberguerre qui ne dit pas son nom. Les chiffres témoignent d’une industrialisation implacable de la menace. En l’espace de cinq ans, la France a enregistré une hausse de 74 % des cyberattaques de toutes natures, culminant à 348 000 incidents recensés en 2024 par le ministère de l’Intérieur, des chiffres qui sont amenés à être réévalués à la hausse lors de la prochaine édition du rapport annuel sur la cybersécurité, tant les incidents se sont multipliés ces derniers mois . Dans le secteur spécifique de la santé, la pression est devenue endémique : dans le monde, ce secteur a été touché par plus de 2 000 attaques par semaines en 2025, ce qui en fait le quatrième plus touché par les cyberattaques.
Le secteur de la santé a été touché par 2 365 attaques par semaine en 2025 (+7 % d’augmentation par rapport à 2024) – @CheckPoint
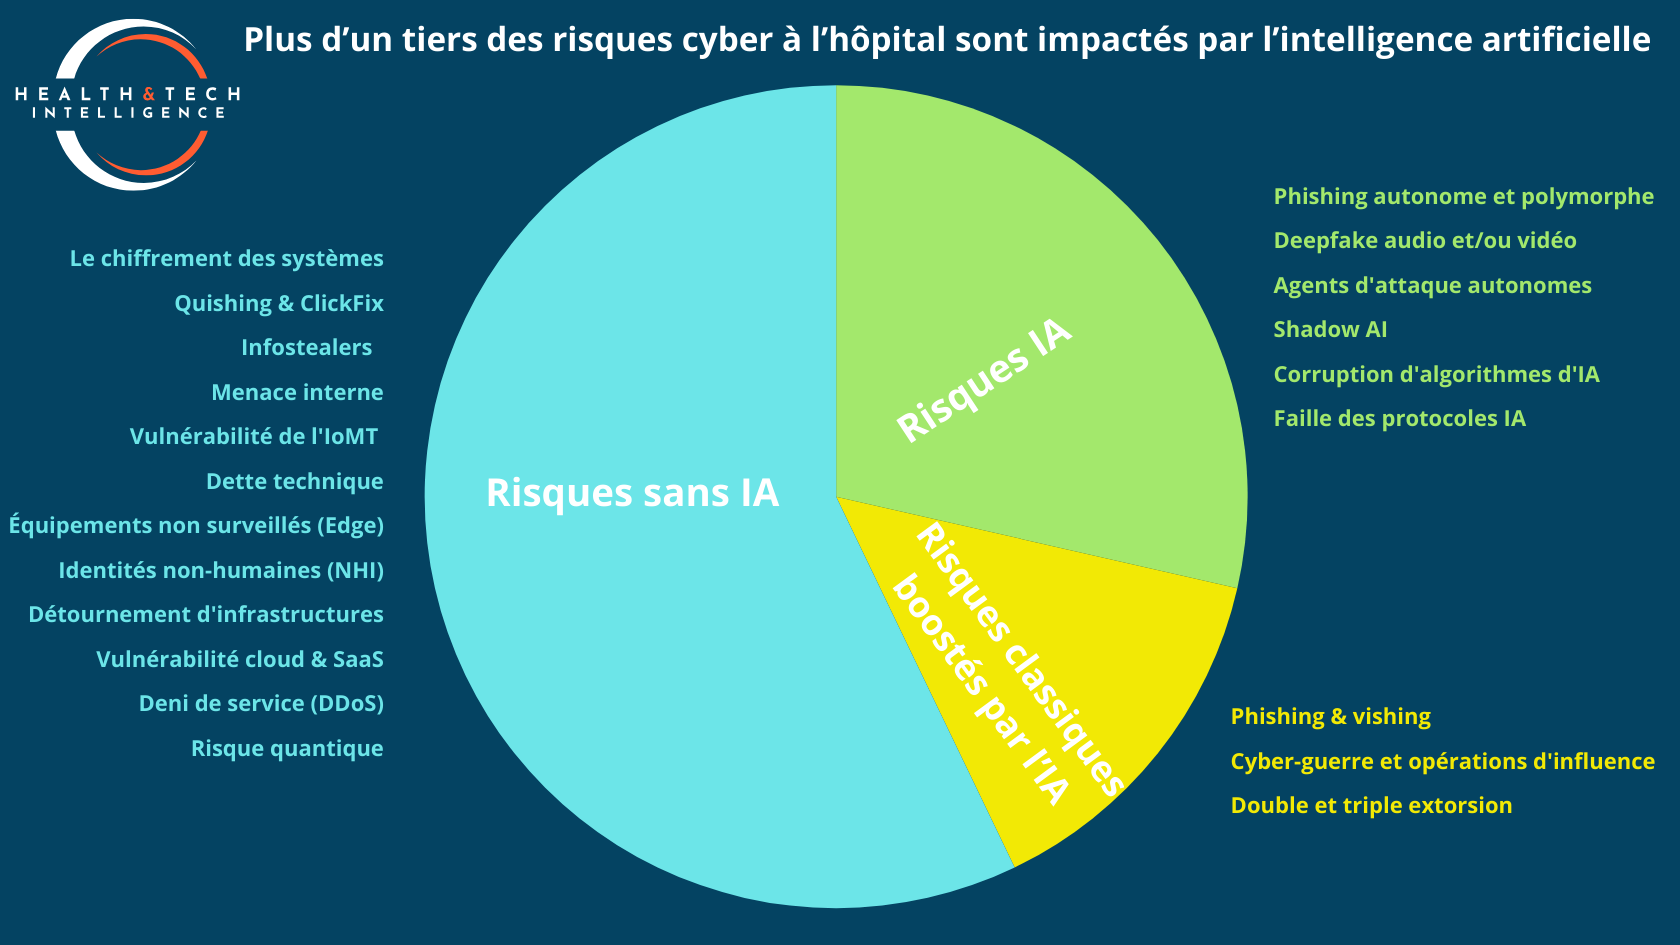
Cependant, face à cette volumétrie écrasante, toutes les menaces ne se valent pas. Pour les directions des systèmes d’information (DSI), l’enjeu n’est plus de tout bloquer, mais de prioriser. Bien que de différents types, la majorité des risques cyber à l’hôpital reposent sur les utilisateurs et sur l’infrastructure de l’établissement.
Le harcèlement quotidien des ransomware et du phishing
Au sommet de la fréquence, on retrouve les menaces qui saturent chaque jour les pare-feu des hôpitaux. Le rançongiciel (ransomware) reste le prédateur alpha, mais sa méthode a évolué vers la double extorsion. Aujourd’hui, 71 % des incidents majeurs impliquent un vol de données avéré avant le moindre chiffrement et 8 % des attaques par ransomwares dans le monde concernent le secteur de la santé. Les cybercriminels savent que la donnée de santé vaut de l’or et que la menace de sa publication paralyse les directions. Le récent Panorama de la cybermenace de l’Anssi publié au début du mois de mars confirme cette tendance, soulignant même que certains groupes cybercriminels optent désormais pour l’exfiltration pure et simple sans chiffrement, ou poussent jusqu’à la « triple extorsion » en menaçant directement les partenaires ou les patients. Fait inédit, l’Anssi note que même des groupes étatiques, traditionnellement focalisés sur l’espionnage, s’adonnent désormais à l’extorsion de fonds. Plus inquiétant encore, la fenêtre de tir des défenseurs s’est évaporée : il ne s’écoule en moyenne plus que 1,5 jour entre l’intrusion initiale et le déploiement de l’attaque.
Comment ces pirates entrent-ils si vite ? L’ingénierie sociale (Phishing ou Vishing) reste reine, mais elle est désormais massivement aidée par le télétravail et le fait d’emporter son propre matériel (ordinateur, clavier, etc…) au bureau (BYOD ou Bring Your Own Device en anglais). Le rapport Check Point 2026 révèle que 76 % des machines infectées par des “Infostealers” (ces malwares qui volent discrètement les mots de passe) sont des appareils personnels. Un médecin qui consulte ses mails professionnels depuis son ordinateur familial infecté offre littéralement les clés de l’hôpital. Une fois à l’intérieur, les attaquants s’appuient sur la “dette technique” de l’hôpital. Près de 46 % des tentatives d’exploitation utilisent des failles connues datant d’avant 2020. Les hôpitaux, contraints par la continuité des soins, peinent à mettre à jour leurs vieux pare-feu ou leurs passerelles VPN, offrant des bases de lancement idéales aux assaillants.
Une autre vulnérabilité en pleine croissance est, cette fois-ci, matérielle : l’internet des objets médicaux (IoMT). On estime qu’il y aura 1,67 million d’appareils médicaux connectés d’ici 2029. Or, la majorité de ces pompes à perfusion ou moniteurs cardiaques sont dépourvus de sécurité intégrée (secure-by-design). Fonctionnant souvent sur des systèmes d’exploitation obsolètes qu’il est impossible de mettre à jour sans interrompre les soins, ces équipements constituent le maillon faible idéal.
La faille des sous-traitants :
Juste en dessous des ransomwares quotidiens, une autre classe de risques connaît une croissance exponentielle. On parle ici de ceux concernant la chaîne d’approvisionnement (Supply Chain). Les grands centres hospitaliers ayant blindé leurs accès principaux, 56 % des attaques ciblant les grandes organisations- qu’il s’agisse ou non d’hôpitaux – débutent désormais par la compromission d’un partenaire ou d’une filiale. Les pirates infiltrent le prestataire de blanchisserie ou le fournisseur de repas pour remonter, via des connexions de confiance, jusqu’aux dossiers patients.
Des risques désormais dopés par l’IA :
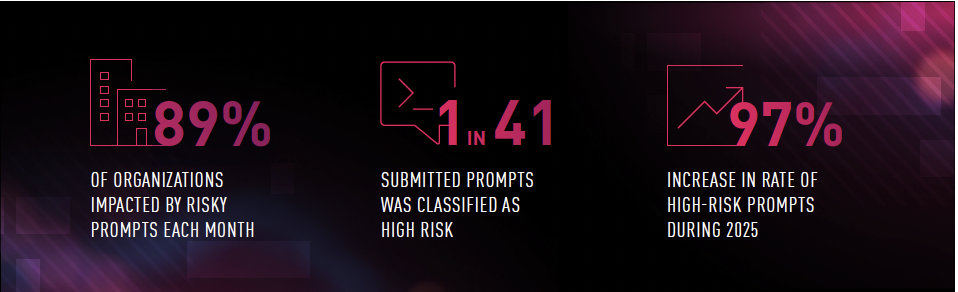
Mais le véritable bouleversement de cette nouvelle normalité est porté par l’intelligence artificielle. D’un côté, les pirates déploient un phishing autonome et polymorphe, générant des milliers d’e-mails sans fautes, hyper-ciblés. De l’autre, l’hôpital souffre de l’intérieur avec le “Shadow AI”. Chaque semaine, du personnel soignant utilise des IA génératives grand public non sécurisées pour résumer des dossiers médicaux complexes, provoquant des fuites de données massives, silencieuses et totalement hors du contrôle des DSI. CheckPoint rapporte qu’en 2025, 89 % des organisations ont subi des fuites de données mensuelles via ces outils, avec 1 requête sur 41 classée à haut risque. Cette pratique, en hausse de 97 % sur l’année , provoque l’exposition involontaire de données personnellement identifiables et de secrets internes. Un médecin cherchant légitimement à gagner du temps en résumant un dossier complexe sur une IA publique provoque ainsi une fuite massive, silencieuse et totalement hors de portée des pare-feu hospitaliers.
1 prompt sur 41 contient des informations dont la fuite est considérée “à haut risque” – @CheckPoint
De nouvelles menaces furtives et avancées
Plus rares en volume, mais d’une technicité redoutable, certaines attaques visent désormais les fondations invisibles de l’hôpital. Plutôt que de pirater un humain avec une fausse page de connexion, les attaquants de haut vol ciblent les “identités non humaines“. Ils volent les clés d’API et les jetons d’accès qui permettent aux centaines de logiciels de l’hôpital de communiquer entre eux. En se faisant passer pour une machine légitime, le pirate contourne toutes les alertes et l’authentification multi-facteur.
L’infrastructure d’IA que les hôpitaux tentent de mettre en place en interne est elle-même ciblée. Le protocole MCP (Model Context Protocol), qui permet aux IA d’analyser des documents de l’entreprise, est déjà sous le feu des critiques : 40 % des serveurs MCP exposés sur internet présentent des vulnérabilités critiques, indique un récent rapport. Les pirates utilisent l’injection d’instructions indirectes, glissant des commandes invisibles dans un dossier patient. Lorsque l’assistant IA de l’hôpital lira ce dossier pour le médecin, il exécutera le code malveillant à son insu.
Le risque quantique, un risque qui risque d’arriver plus tôt que prévu ?
Le risque quantique plane toujours sur le secteur de la santé. Des groupes très avancés (souvent affiliés à des États) siphonnent aujourd’hui des bases de données médicales chiffrées qu’ils sont incapables de lire. Ils les stockent patiemment, sachant que dans cinq à dix ans, l’avènement de l’ordinateur quantique leur permettra de casser les algorithmes actuels. Les données de santé ayant une durée de vie extrêmement longue, le secret médical violé aujourd’hui sera exposé demain. En France, l’Anssi met en garde contre ce type d’agissements : la télémétrie des réseaux et les analyses post-incidents prouvent que des flux massifs de données chiffrées quittent d’ores et déjà les pare-feu des infrastructures critiques, confirmant que cette collecte silencieuse à retardement est déjà en cours.
Des risques qui ont un impact multidimensionnel critique
Si les vecteurs d’attaque se multiplient, c’est parce que les conséquences d’une compromission hospitalière sont dévastatrices et forcent souvent la main des victimes. L’impact de ces risques cyber se décline aujourd’hui en trois dimensions majeures :
L’impact clinique et humain : c’est la conséquence la plus grave. Le chiffrement d’un réseau ou la mise hors service des appareils connectés entraîne le report d’interventions chirurgicales, le détournement des urgences vers d’autres établissements et l’impossibilité de consulter les antécédents médicaux (allergies, traitements en cours). Une cyberattaque à l’hôpital se traduit directement par une perte de chance pour les patients.
L’impact financier et opérationnel : outre le paiement éventuel d’une rançon (fortement déconseillé par les autorités), le coût de reconstruction d’un système d’information hospitalier se chiffre souvent en millions d’euros. À cela s’ajoute la perte d’exploitation liée aux semaines, voire aux mois, de fonctionnement “en mode dégradé” (retour au papier et au stylo).
Le risque légal et réputationnel : avec l’avènement de la double extorsion et du “Shadow AI”, la fuite des données de santé est devenue la norme. Les hôpitaux s’exposent alors à de lourdes sanctions de la part des autorités de régulation (comme la Cnil en France pour non-respect du RGPD) et à une perte de confiance durable de la part des patients, dont les données les plus intimes se retrouvent vendues sur le dark web.
Cartographie des risques cyber à l’hôpital :
Cartographie des risques cyber à l’hôpital – @H&TI