Un “millefeuille” réglementaire français devenu indispensable
Avant d’explorer la succession de textes qui s’empilent aujourd’hui sur le bureau des DSI, il est fondamental de rappeler le socle légal indéboulonnable qui régit le numérique en santé en France : le Code de la santé publique (CSP), couplé à la PGSSI-S (pour “Politique générale de sécurité des systèmes d’information de santé). C’est ce binôme qui transforme les recommandations en obligations. L’article L. 1111-8-2 du CSP impose par exemple à tout hôpital de déclarer sans délai le moindre incident cyber grave via le portail gouvernemental CERT Santé. La PGSSI-S, gérée par l’Agence du numérique en santé (ANS), édicte quant à elle des référentiels opposables, rendant juridiquement contraignantes des pratiques telles que l’authentification forte des soignants via Pro Santé Connect.
Sur ce socle s’est construite, au fil des années, une architecture de protection de plus en plus dense. En observant cette sédimentation réglementaire de la plus récente à la plus ancienne, on perçoit le passage d’une logique de silo à une vision globale de la résilience de l’État.
Une toute nouvelle stratégie nationale :
Tout en haut de la pile, la nouvelle Stratégie nationale de cybersécurité (SNC) 2026-2030, pilotée par le SGDSN, fixe le cap actuel. Elle acte la fin de la naïveté technologique en encourageant l’adoption de solutions souveraines, notamment le déploiement de l’IA défensive (analyse comportementale) pour anticiper les signaux faibles. Elle sanctuarise également le soin en imposant des exercices de gestion de crise cyber standardisés au sein des Groupements Hospitaliers de Territoire (GHT).
Cette vision stratégique coïncide avec la déclinaison nationale de la directive européenne NIS2 (entrée en application fin 2024/début 2025). Transposée dans le droit français, elle propulse la grande majorité des CHU, CH et cliniques privées au rang d’”entités Essentielles” (EE) ou “entités importantes” (EI). Ce changement de statut les soumet de facto à un contrôle beaucoup plus coercitif de l’ANSSI.
Le programme CaRE, bras armé financier du gouvernement depuis 2023 :
Pour aider les établissements à absorber ce choc réglementaire récent, l’État a lancé fin 2023 le programme CaRE (pour “cybersécurité, accélération et résilience des établissements”). Il s’agit du bras armé financier du gouvernement. Cependant, ces subventions sont conditionnées à des résultats tangibles : la réalisation d’audits de remédiation rigoureux, notamment sur la sécurisation de l’annuaire central, et l’obligation d’installer des sauvegardes déconnectées et immuables, l’ultime bouée de sauvetage permettant de reconstruire un système d’information frappé par un ransomware.
En redescendant dans la chronologie, on retrouve la “certification HDS (hébergeur de données de santé)”, encadrée par l’article L. 1111-8 du CSP depuis 2018 et considérablement durcie récemment. Cette obligation absolue garantit que tout hôpital externalisant ses données, ou utilisant des modèles d’IA en cloud, fasse appel à un prestataire certifié offrant des garanties de souveraineté pour contrer les lois extraterritoriales (comme le Cloud Act américain).
Enfin, la fondation historique de cette doctrine de défense reste la loi de programmation militaire (LPM) de 2013. C’est elle qui a été la première a désigné secrètement certains hôpitaux névralgiques comme “opérateurs d’importance vitale (OIV)”. Elle a instauré le niveau de sécurité maximal : obligation d’isoler les systèmes d’information d’importance vitale (SIIV), de déployer des sondes de détection qualifiées et de se soumettre à des audits étatiques intrusifs.
Des défis de la mise en œuvre hospitalière qui persiste :
Si ce bouclier réglementaire est parfait sur le papier, son atterrissage dans la réalité hospitalière relève du parcours du combattant. La mise en conformité se heurte à des obstacles structurels profonds.
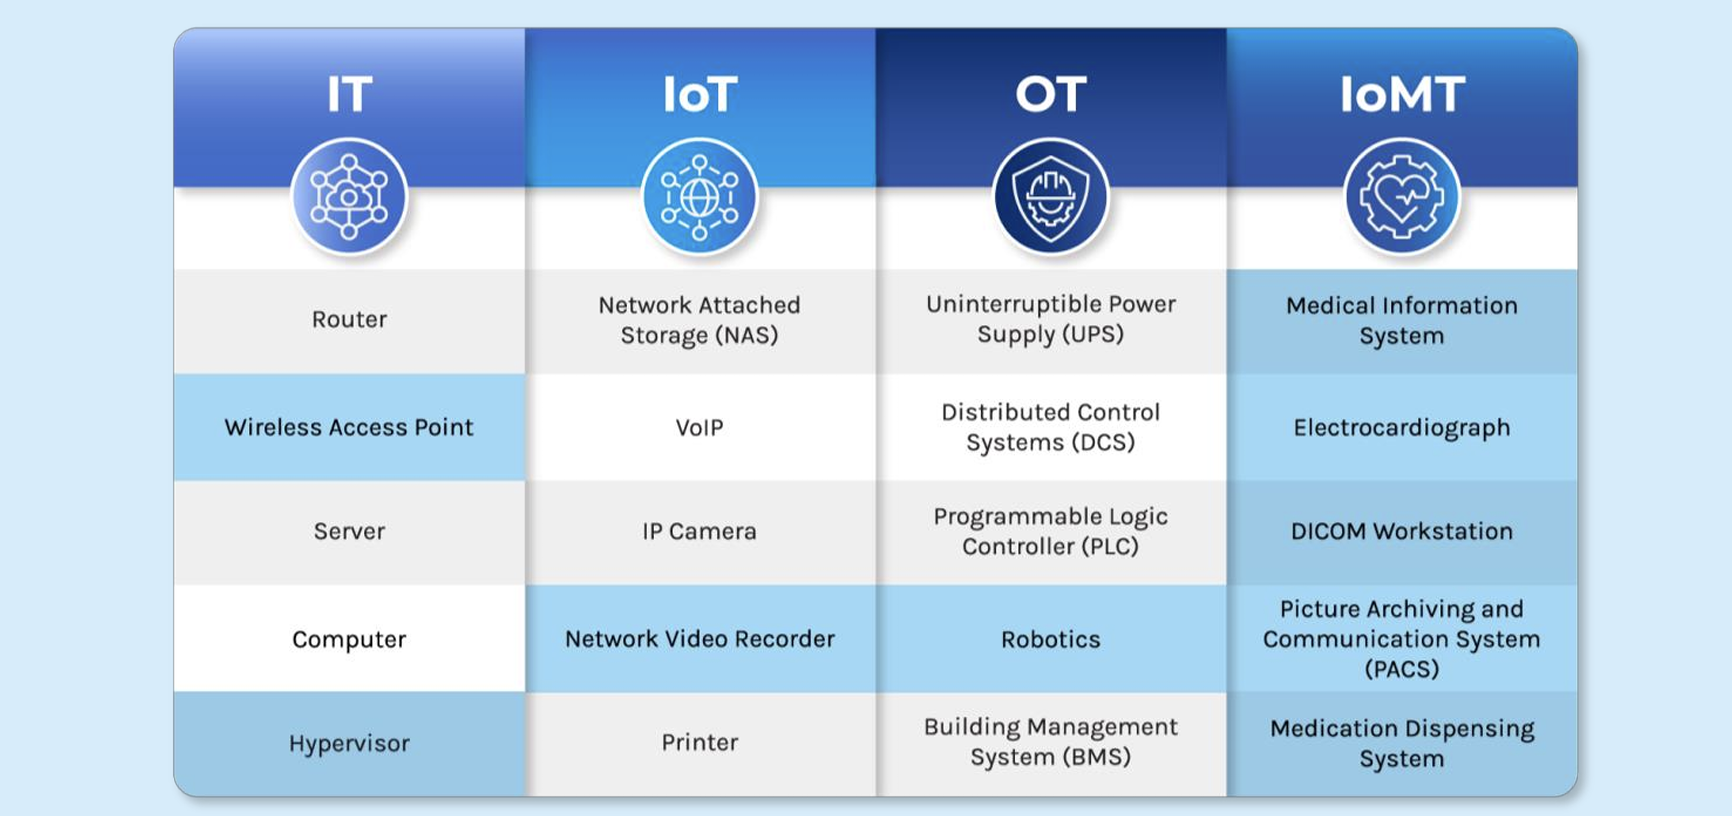
1️⃣ Premièrement, la dette technique des hôpitaux est colossale. Comme le souligne régulièrement la Fédération hospitalière de France (FHF) et les panoramas de la cybermenace de l’Anssi, les établissements de santé abritent une multitude d’équipements vieillissants. De nombreux dispositifs médicaux lourds (IRM, scanners) fonctionnent sur des systèmes d’exploitation obsolètes (comme d’anciennes versions de Windows) qui ne sont plus mis à jour par leurs fabricants. Il est techniquement impossible d’y appliquer les patchs de sécurité exigés par la réglementation, obligeant les DSI à créer des micro-réseaux isolés (cloisonnement), une opération extrêmement complexe et coûteuse.
2️⃣ Deuxièmement, la crise des ressources humaines frappe la cybersécurité de plein fouet. L’Observatoire des métiers de la cybersécurité de l’Anssi documente une pénurie nationale d’experts, particulièrement aiguë dans le secteur public. Les grilles salariales de la fonction publique hospitalière peinent à concurrencer les offres du secteur privé (banques, industries). Les hôpitaux se retrouvent donc à devoir gérer des exigences dignes d’infrastructures critiques (LPM, NIS2) avec des équipes informatiques souvent sous-dimensionnées.
3️⃣ Enfin, le financement reste le nerf de la guerre. Si le programme CaRE a débloqué des fonds (environ 250 millions d’euros initiaux), les rapports parlementaires – comme “La sécurité informatique des établissements de santé” de la Cour des comptes – et les retours de la FHF soulignent que ces montants couvrent à peine les investissements initiaux liés à l’achat de sondes ou d’audits. Les coûts de fonctionnement annuels induits par ces nouvelles architectures de sécurité (licences, maintien en conditions de sécurité, astreintes 24/7) pèsent lourdement sur des budgets hospitaliers déjà structurellement déficitaires.
Vers un “Security by design” obligatoire en Europe
Au-delà du cadre national, l’Union européenne impose une harmonisation stricte pour garantir la résilience systémique du continent. Si la directive NIS2 fait planer la menace de sanctions financières et pénales sur les directeurs d’hôpitaux en cas de négligence, l’Europe agit aussi à la source. Le règlement européen sur les dispositifs médicaux (MDR) oblige les fabricants d’équipements connectés (scanners, monitoring) à intégrer la cybersécurité dès leur conception (Security by design). La charge ne repose plus uniquement sur les hôpitaux ; c’est l’ensemble de la chaîne d’approvisionnement logicielle et matérielle qui est mise sous pression.
L’enjeu se déplace aujourd’hui vers les algorithmes. Avec l’AI Act, les intelligences artificielles médicales (aide au diagnostic, robotique) sont catégorisées “à haut risque”. Les établissements doivent impérativement “auditer” ces systèmes pour prévenir les attaques visant à manipuler les algorithmes (Data Poisoning). Cette sécurisation est d’autant plus vitale avec le déploiement de l’Espace européen des données de santé (EEDS). Son ambition de partage transfrontalier des dossiers médicaux reposera intégralement sur la robustesse cyber de chaque hôpital membre, transformant la cybersécurité locale en un impératif continental.