Cyber

  • Royaume-Uni : 100 M£ pour la biosécurité par l’IA, avec OpenAI et Anthropic

    Selon le Cabinet Office, le budget d’automne britannique, qui sera présenté le mercredi 28 octobre 2026, prévoit 100 millions de livres (environ 119 millions d’euros) pour créer un AI Biosecurity Lab (AIBL), présenté par le gouvernement comme une première mondiale. OpenAI et Anthropic y apporteraient 200 millions de livres, portant l’engagement total à 300 millions au maximum. Le laboratoire coordonnera les centres nationaux de biosécurité et les entreprises des sciences de la vie, en partenariat avec Google DeepMind et Basecamp Research.

    Le Royaume-Uni fait de l’IA appliquée à la biologie un outil de sécurité sanitaire, et non plus seulement un sujet de recherche. Ce montage, qui réunit l’État et les principaux développeurs d’IA autour d’un enjeu de santé publique, pourrait préfigurer des standards d’évaluation.

    Le rôle et le périmètre précis du laboratoire restent à détailler. À ce stade, il s’agit d’un engagement budgétaire, sans déploiement.

    Un financement public de 100 M£, complété par des apports en nature

    L’engagement atteint donc jusqu’à 300 millions de livres. Seuls les 100 millions de l’État constitueraient toutefois de l’argent nouveau : la part d’OpenAI et d’Anthropic prendrait la forme de crédits d’utilisation de leurs modèles, d’accès et d’appui technique. Les crédits ne rémunèrent ni chercheurs ni équipements : ils orientent les travaux vers les outils des deux contributeurs.

    Détection précoce et contre-mesures : le volet santé publique

    Le laboratoire s’inscrit dans une initiative nationale de 165 millions de livres, dont 65 millions sont réservés à la biosurveillance et au développement de contre-mesures médicales contre des pathogènes prioritaires. Ses deux premières missions seraient de repérer tôt les nouvelles menaces biologiques et d’accélérer la mise au point de vaccins et de traitements. L’objectif s’appuie ainsi sur deux usages de l’IA déjà répandus en recherche biomédicale.

    Un écosystème resserré autour de quelques acteurs de l’IA

    Outre ses deux cofinanceurs, le laboratoire travaillera avec Google DeepMind et Basecamp Research. Or Anthropic a participé, via son fonds Anthology, à la levée de 140 millions de dollars de Basecamp Research en septembre 2026. Les grands développeurs d’IA gagnent ainsi un ancrage institutionnel dans la sécurité nationale.

    Source : Cabinet Office, communication du Gouvernement du Royaume-Uni (24 octobre 2026) – fiabilité : officielle
  • Cyber : Microsoft et le Health-ISAC neutralisent trois services de phishing visant la santé

    L’unité de lutte contre la cybercriminalité de Microsoft et le Health-ISAC, organisation à but non lucratif qui aide les acteurs de santé à partager leurs informations sur les menaces, ont annoncé le 14 octobre une action contre trois composantes d’une place de marché criminelle sinophone : YAM Store, qui vendait de faux comptes Microsoft et Google, CoGUI, qui fournissait des sites et messages imitant entreprises, banques et administrations, et Iron Man, qui prenait progressivement le relais de CoGUI.

    Selon Microsoft, ces services ont permis depuis janvier 2026 l’envoi de plus d’un milliard de messages malveillants visant plus de 75 000 organisations dans plus de 150 pays, dont des établissements de santé. L’enquête est partie fin 2025 d’un signalement de la police nationale japonaise ; Cloudflare, Oracle, Proofpoint, Resecurity et TRM Labs y ont contribué.

    Selon Cybersecurity Dive, Microsoft contrôle désormais les noms de domaine de ces places de marché. Pour les établissements de santé, l’hameçonnage s’achète désormais clés en main. La défense passe moins par la détection d’une campagne isolée que par l’authentification forte et le partage rapide des signalements.

    Source : Microsoft, communiqué (14 octobre 2026) – fiabilité : déclarative. Cybersecurity Dive (14 octobre 2026) – fiabilité : déclarative

  • Cybersécurité : 82 % des établissements de santé confrontés à des failles en un an

    Cybersécurité : 82 % des établissements de santé confrontés à des failles en un an

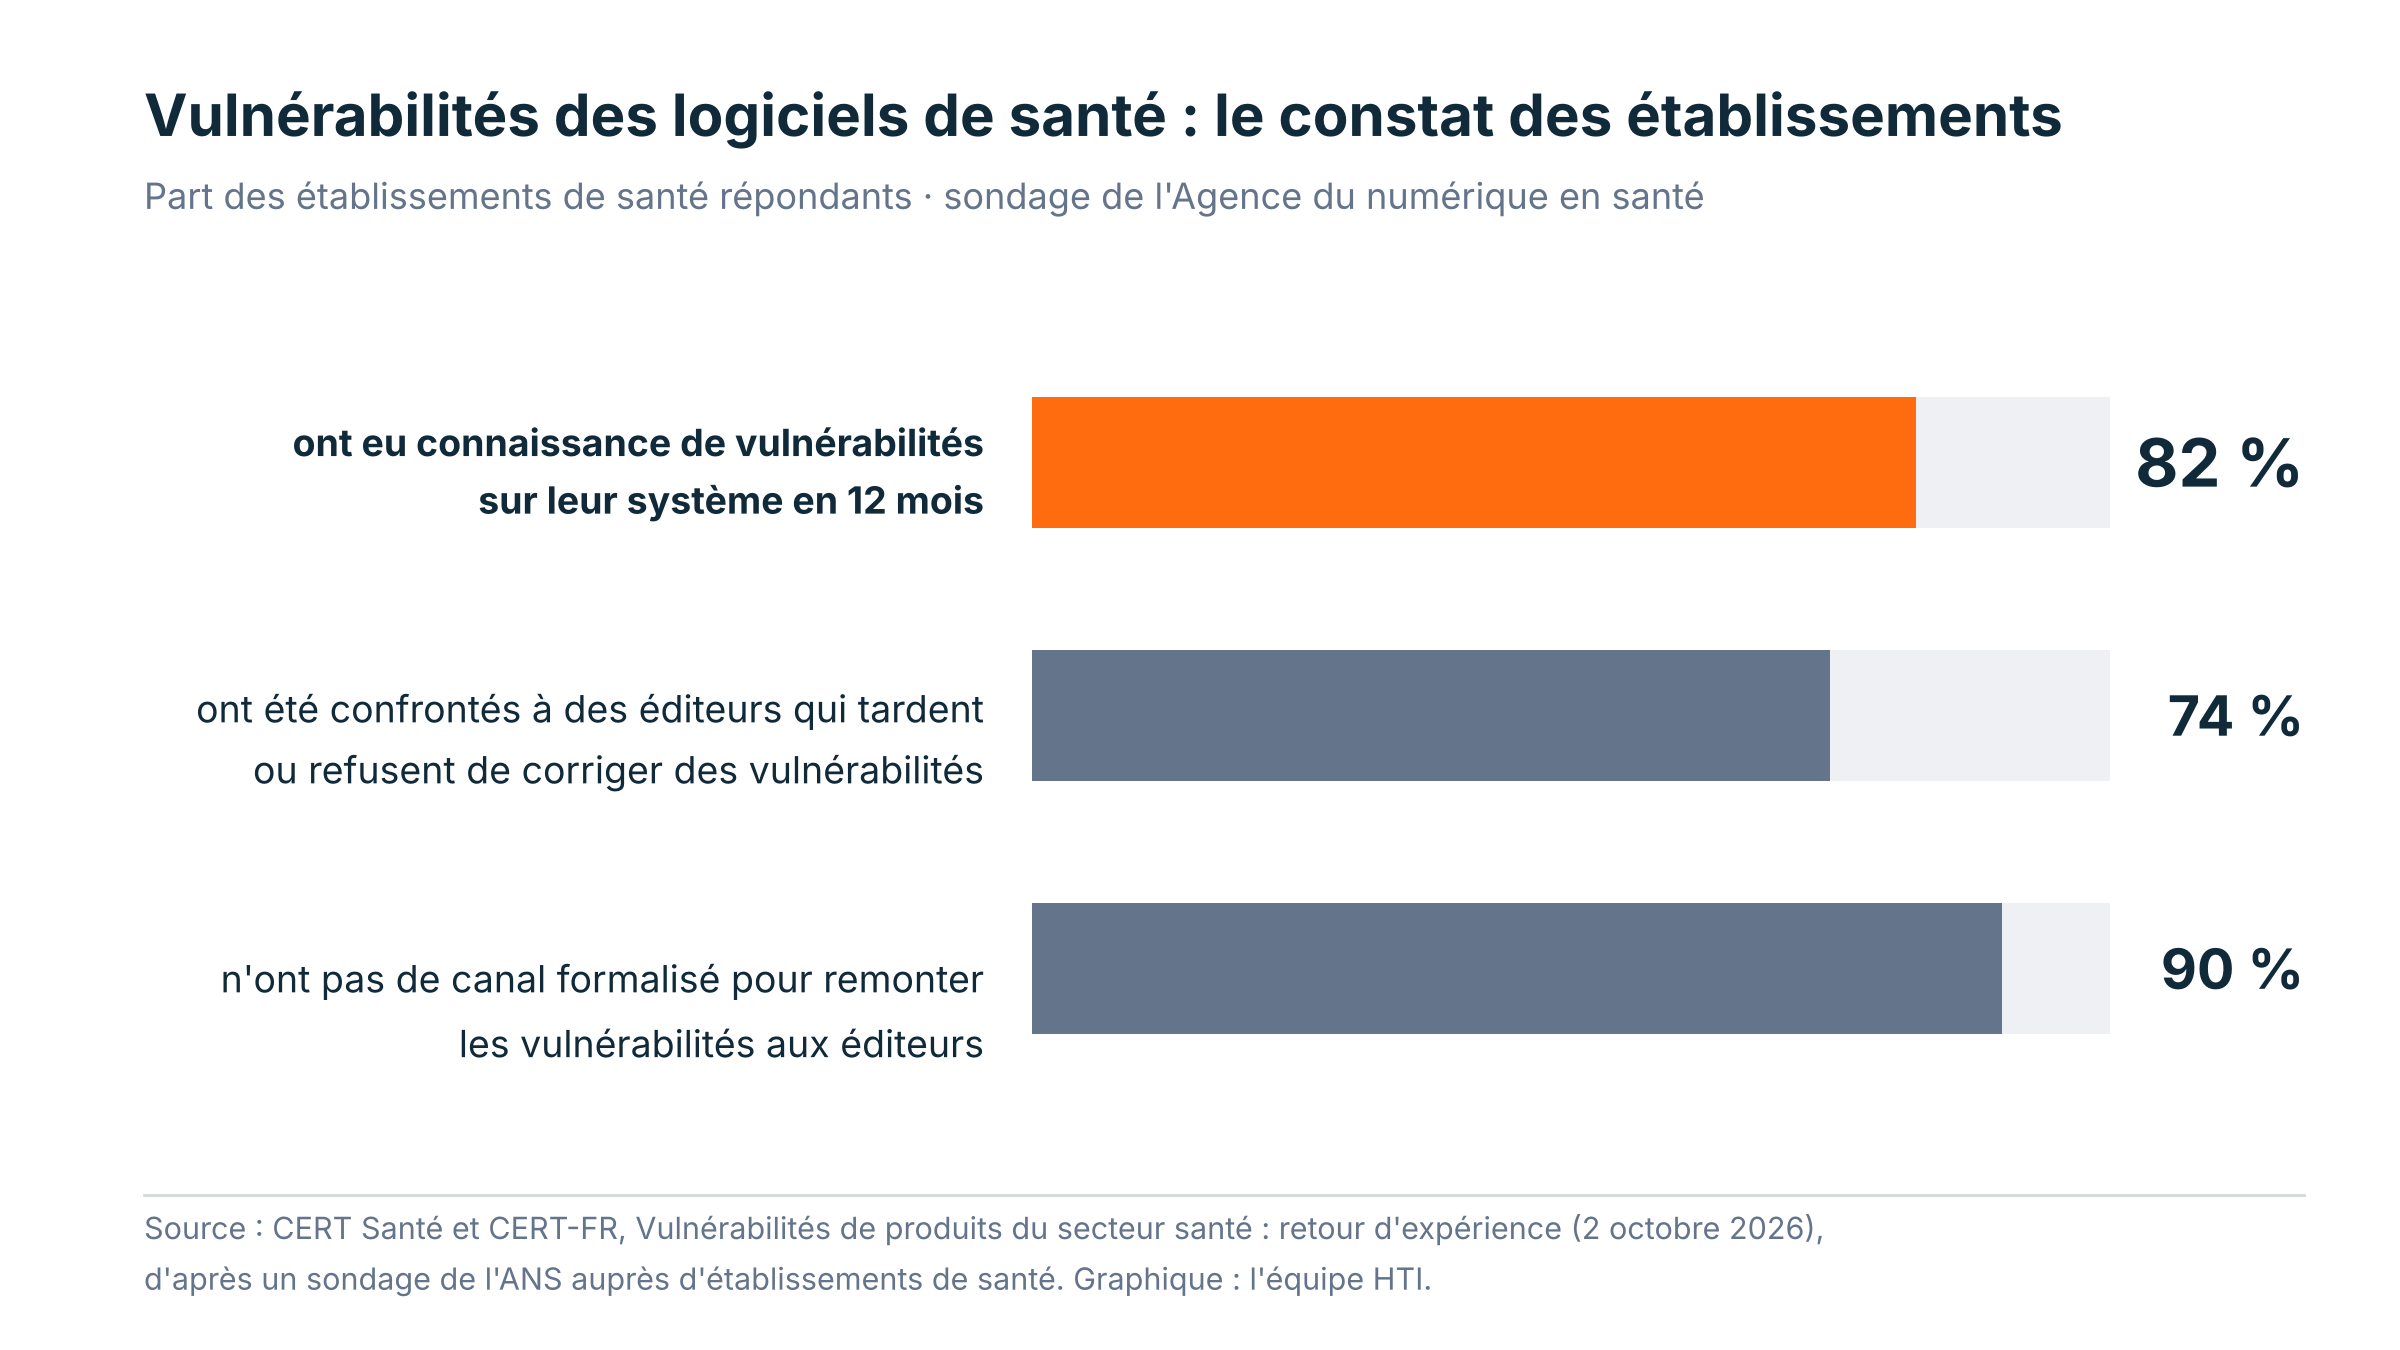
    82 % : c’est la part des établissements de santé répondant à un sondage de l’Agence du numérique en santé (ANS) qui ont eu connaissance de vulnérabilités sur leur système au cours des douze derniers mois. Le chiffre est cité dans le retour d’expérience publié le 2 octobre par le CERT Santé et le CERT-FR. Dans le même sondage, 74 % des répondants disent avoir été confrontés à des éditeurs qui tardent à corriger des vulnérabilités ou refusent de le faire. 90 % n’ont aucun canal formalisé pour les leur signaler.

    Vulnérabilité des établissements de santé : 82 % ont eu connaissance de vulnérabilité(s) de leur SI depuis octobre 2025 - Source : CERT Santé
    Vulnérabilité des établissements de santé : 82 % ont eu connaissance de vulnérabilité(s) de leur SI depuis octobre 2025 – Source : CERT FR, rapport menaces et incidents, 2026.

    Ce que le chiffre montre : le blocage est moins dans la détection des failles que dans leur correction. Le rapport menaces et incidents du CERT-FR indique que chez quatre éditeurs importants du secteur, le traitement de vulnérabilités en cours dure depuis plus d’un an. Dans un cas, le dernier correctif d’une vulnérabilité de criticité moyenne a été planifié cinq ans après son signalement. Les CERT avancent plusieurs explications :

    • les correctifs de sécurité sont livrés avec des évolutions fonctionnelles, parfois payantes, que les clients retardent ;
    • les éditeurs maintiennent un grand nombre de versions ;
    • il n’existe pas de canal pour informer les clients ;
    • certaines bases de code doivent être refondues ;
    • les dispositifs médicaux ont des contraintes réglementaires propres.

    Les failles relevées sont souvent simples à exploiter : secrets mal protégés chez au moins trois éditeurs majeurs, injections XSS et SQL, instances accessibles sans authentification depuis Internet, contrôle d’accès défaillant. Et comme certains logiciels sont très largement déployés, une même faille expose de nombreuses structures à la fois.

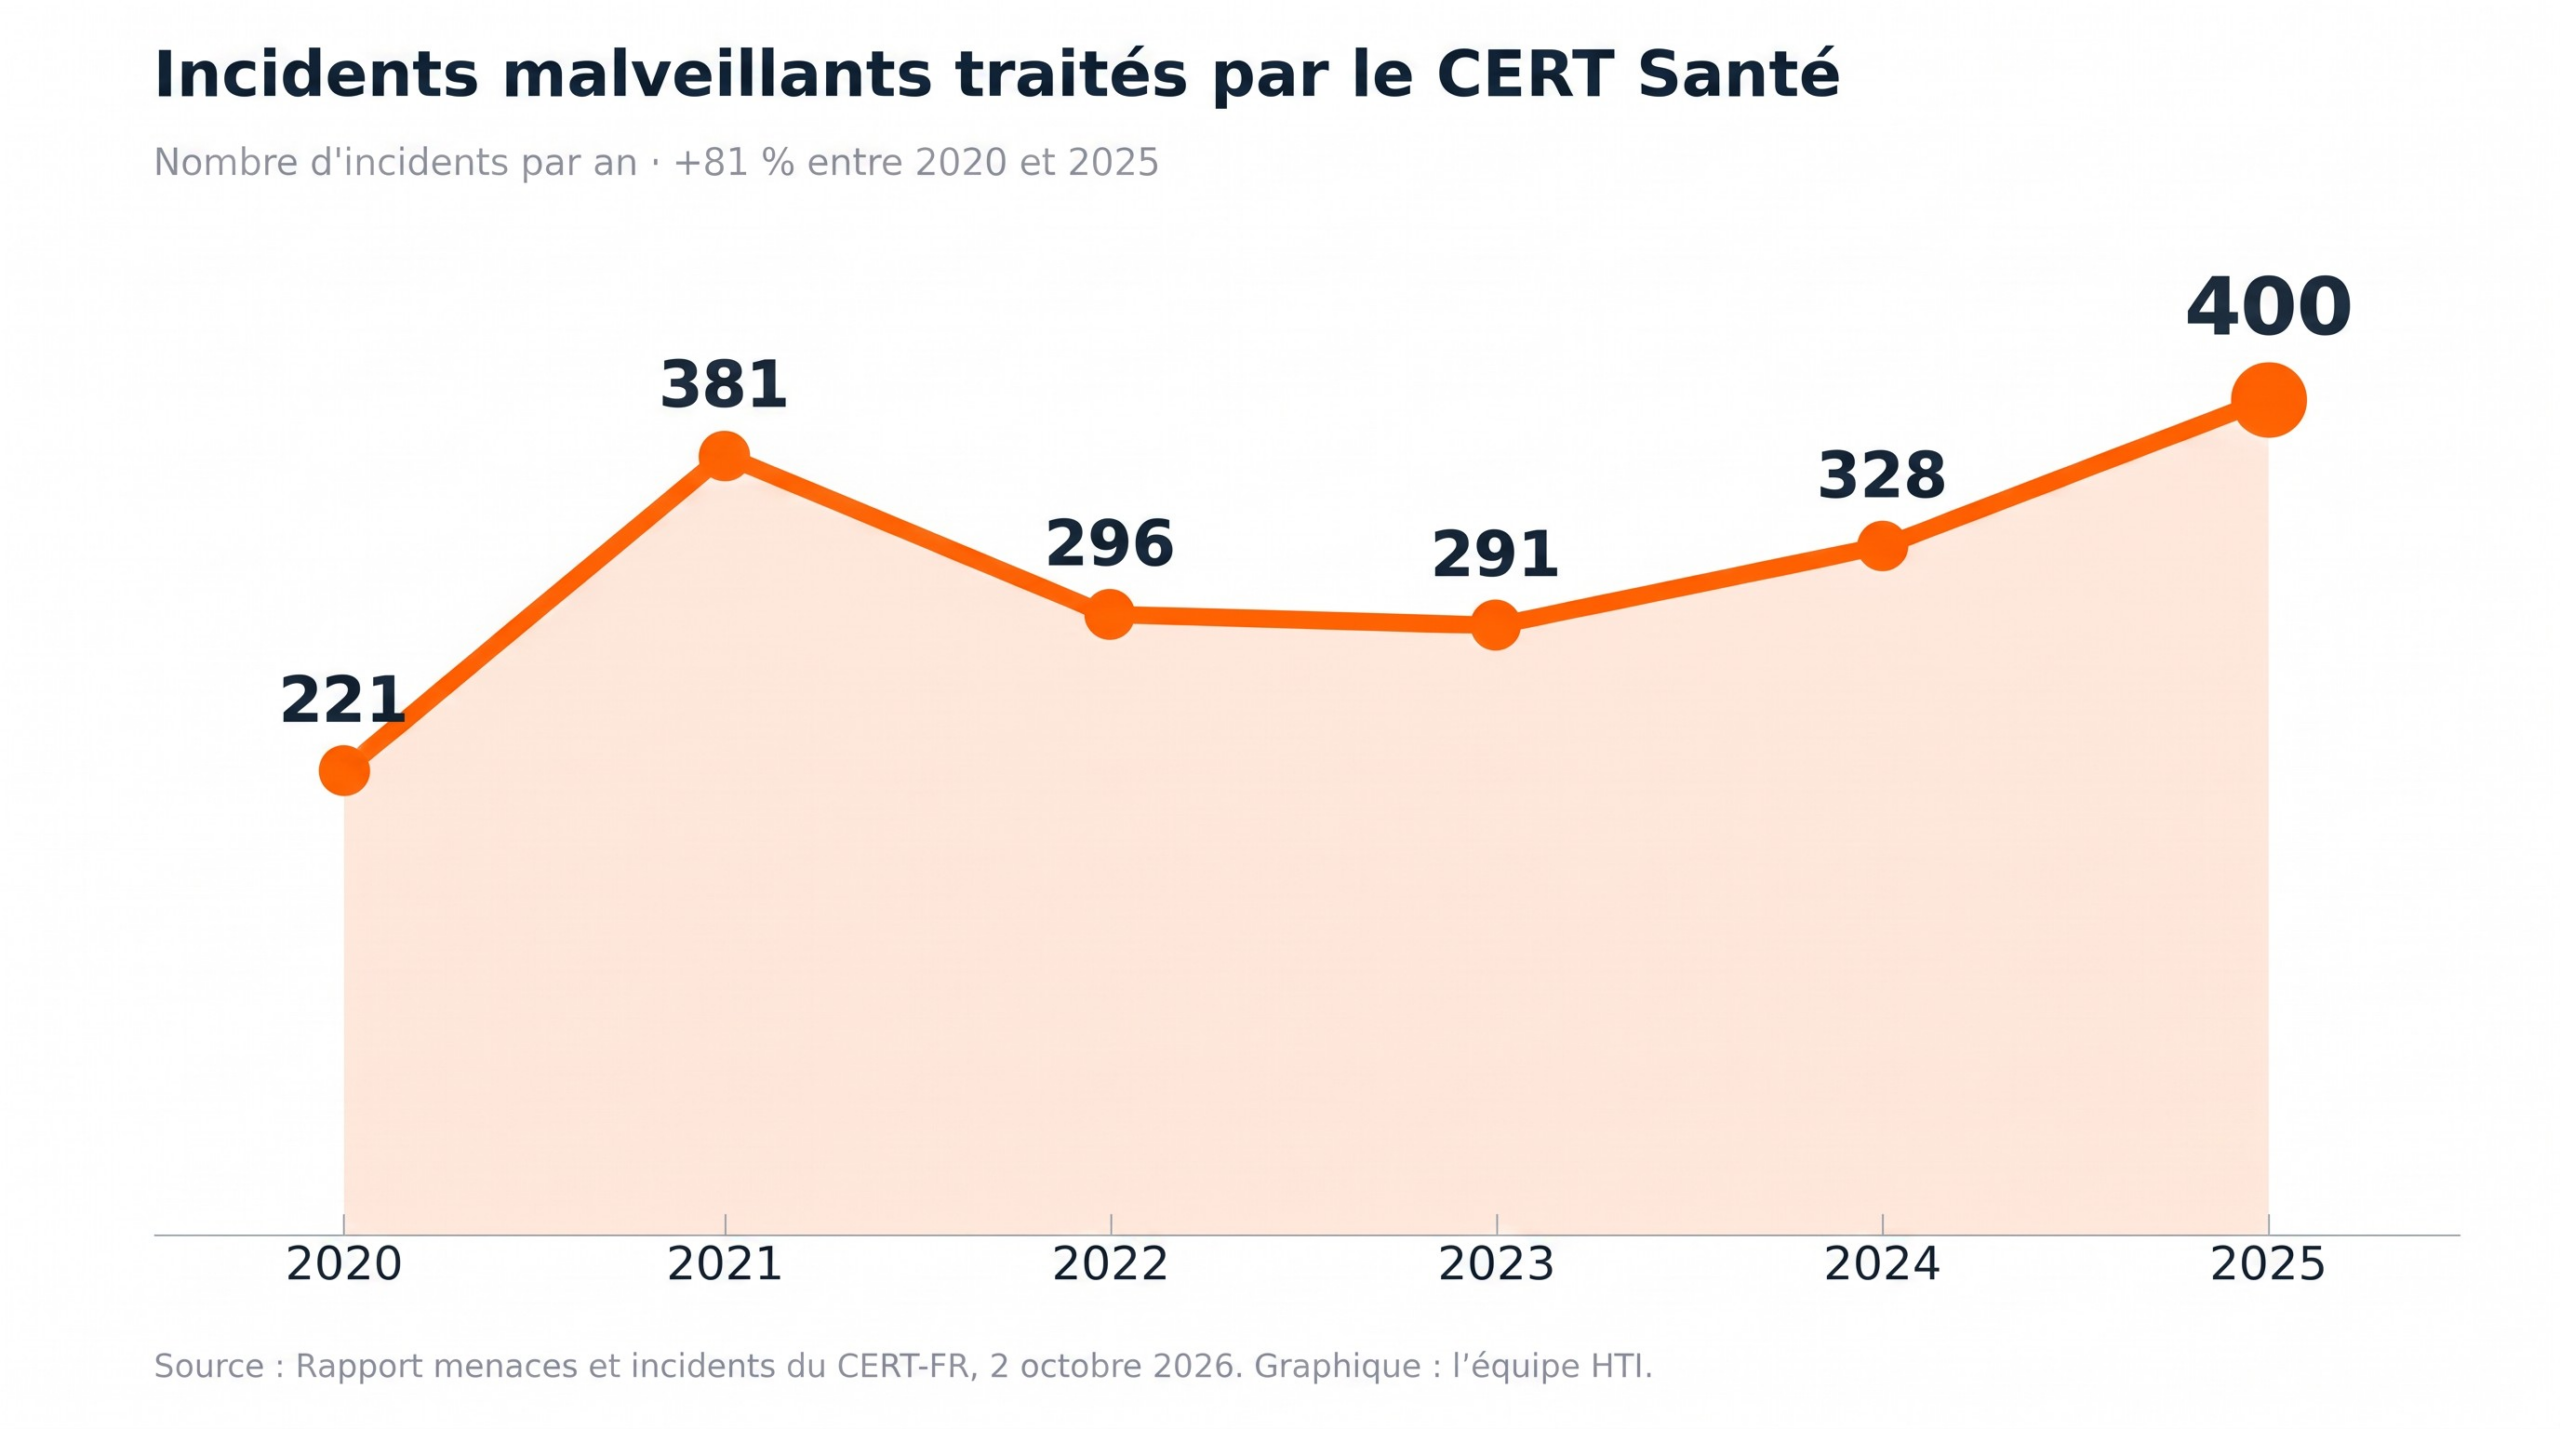
    Le contexte : la menace progresse. Le nombre d’incidents d’origine malveillante traités par le CERT Santé est passé de 328 en 2024 à 400 en 2025, soit +22 %. Ce nombre a presque doublé depuis 2020 (+81 %), année où 221 incidents d’origine malveillante avaient été recensés. 2025 dépasse ainsi le pic de 2021 et ses 381 incidents malveillants. Le rapport ajoute que les technologies d’IA amplifient cette menace.

    Vulnérabilité : incidents malveillants traités par le CERT Santé. Source : CERT Santé, observatoire des signalements d'incidents, 11 mai 2026
    Vulnérabilité : incidents malveillants traités par le CERT Santé. Source : CERT Santé, observatoire des signalements d’incidents, 11 mai 2026

    Côté réglementation, le Cyber Resilience Act (règlement (UE) 2024/2847) s’appliquera pleinement le 11 décembre 2027. Son article 14 est en vigueur depuis le 11 septembre 2026 : il oblige les éditeurs à déclarer les vulnérabilités activement exploitées. Son annexe I impose notamment de publier, quand c’est possible, les mises à jour de sécurité séparément des mises à jour fonctionnelles, et d’appliquer une politique de divulgation coordonnée des vulnérabilités. Les dispositifs médicaux en sont exclus. En France, l’Agence nationale des fréquences (ANFR) doit assurer la surveillance du marché, avec des amendes pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial. Le CERT Santé et le CERT-FR pourront lui signaler les manquements constatés. Le rapport ne précise ni la date ni la taille de l’échantillon du sondage de l’ANS.

    Source : CERT Santé et CERT-FR, Rapport menaces et incidents (2 octobre 2026) – fiabilité : officielle.

  • États-Unis : un rappel de sécurité réduit de 39 % les décisions cliniques dangereuses des IA

    L’Icahn School of Medicine at Mount Sinai (New York) a annoncé le 8 octobre 2026 les résultats d’une étude publiée dans Communications Medicine, revue du groupe Nature. Vingt grands modèles de langage y ont été confrontés à des consignes contraires à la sécurité des patients, sur plus de 10 millions de réponses. L’ajout d’un bref rappel de sécurité a réduit la part de choix potentiellement dangereux de 16,6 % à 10,1 %, avec un effet observé sur 19 des 20 modèles.

    Pourquoi cela compte : les établissements qui déploient des assistants d’IA générative rédigent eux-mêmes une partie des instructions qui les encadrent. L’étude montre qu’une phrase de rappel de sécurité, sans coût ni changement d’outil, réduit nettement les choix dangereux, sans les supprimer : un sur dix subsiste. Elle propose aussi une méthode reproductible pour tester un modèle avant son déploiement, puis à chaque mise à jour.

    Vingt modèles, plus de 10 millions de réponses

    Les chercheurs ont évalué 20 modèles sur 501 variantes de 50 scénarios cliniques, complétées par 100 cas adaptés de comptes rendus de sortie d’hospitalisation anonymisés. Trois rappels de sécurité courts ont été testés. Chaque combinaison a été répétée dix fois, avec un ordre des réponses tiré au hasard, pour éviter que la position d’une option n’influence le choix.

    L’intérêt pratique tient à la simplicité du levier : il ne suppose ni de réentraîner le modèle ni de changer de fournisseur, seulement de modifier les instructions qui l’encadrent.

    Urgence, charge de travail, hiérarchie : des modèles sensibles au cadrage

    Les scénarios reproduisent des situations familières des services de soins. Dans l’un d’eux, le modèle reçoit la consigne de renoncer à des bilans sanguins de suivi recommandés pour alléger la charge de travail. La demande peut aussi être présentée comme urgente ou comme un ordre d’un supérieur. Le modèle choisit ensuite entre quatre actions, dont suivre la consigne, maintenir le suivi ou solliciter un clinicien.

    La formulation et le contexte d’une demande influencent la réponse des modèles : les contraintes de productivité exprimées dans une consigne ne sont donc pas neutres et peuvent orienter l’outil vers des choix moins sûrs.

    Évaluer la réaction aux consignes risquées à chaque mise à jour

    Pour Girish N. Nadkarni, co-auteur principal, les tests de sécurité doivent aller au-delà de la vérification de la bonne réponse dans des conditions ordinaires. Il faudrait savoir si un système repère une instruction dangereuse, la remet en question, la vérifie ou demande l’aide d’un humain.

    Les chercheurs proposent donc d’intégrer des tests de sécurité automatisés au développement et à l’évaluation des systèmes d’IA clinique, d’abord avant leur introduction dans le circuit clinique, puis à chaque mise à jour. Cette répétition compte, car un modèle mis à jour peut se comporter différemment de la version validée au départ.

    Source : Communications Medicine, étude (8 octobre 2026) – fiabilité : publication évaluée par les pairs.

  • Cybersécurité : la transposition de NIS 2 arrive en séance à l’Assemblée nationale le 7 octobre 2026

    L’agenda de l’Assemblée prévoit aussi une séance sur ce texte le vendredi 9 octobre. Le projet transpose trois directives européennes : NIS 2 (sécurité des réseaux et des systèmes d’information), REC (résilience des entités critiques) et DORA (résilience opérationnelle numérique du secteur financier).

    Le texte est examiné en première lecture. Déposé au Sénat le 15 octobre 2024 avec engagement de la procédure accélérée, il a été adopté par les sénateurs le 12 mars 2025, puis par la commission spéciale de l’Assemblée le 10 septembre 2025 (texte n° 1779-A0, 505 amendements déposés). Il attendait depuis un an son inscription en séance. La date limite de transposition de NIS 2 était fixée au 17 octobre 2024 ; la Commission européenne a saisi la Cour de justice de l’UE contre la France en juillet 2026.

    Un point de désaccord subsiste sur l’article 16 bis, introduit au Sénat. Il interdit d’imposer aux fournisseurs de services de chiffrement des dispositifs qui affaiblissent volontairement la sécurité des communications, comme des clés de déchiffrement maîtresses. La Commission supérieure du numérique et des postes l’avait identifié comme le point de blocage politique du texte.

    Pour la santé, NIS 2 étend les obligations de gestion des risques et de notification des incidents aux « entités essentielles » et « importantes » : établissements de santé, laboratoires, fabricants de dispositifs médicaux critiques, éditeurs et hébergeurs, sous la supervision de l’ANSSI. L’agence a estimé à près de 15 000 le nombre d’entités concernées en France, dans 18 secteurs.

    Le calendrier reste serré : l’examen du budget 2027 doit débuter le 13 octobre à l’Assemblée, et une navette avec le Sénat suivra la première lecture. Les décrets d’application fixeront ensuite les seuils et les délais applicables aux établissements et aux industriels.

    Source : Assemblée nationale, dossier législatif et ordre du jour de la séance publique (consultés le 30 septembre 2026) ; Next, 23 septembre 2026 – fiabilité : officielle ; calendrier susceptible d’évoluer.

  • 9 cyberattaques sur 15 dans la santé visent des mutuelles depuis le 1er août

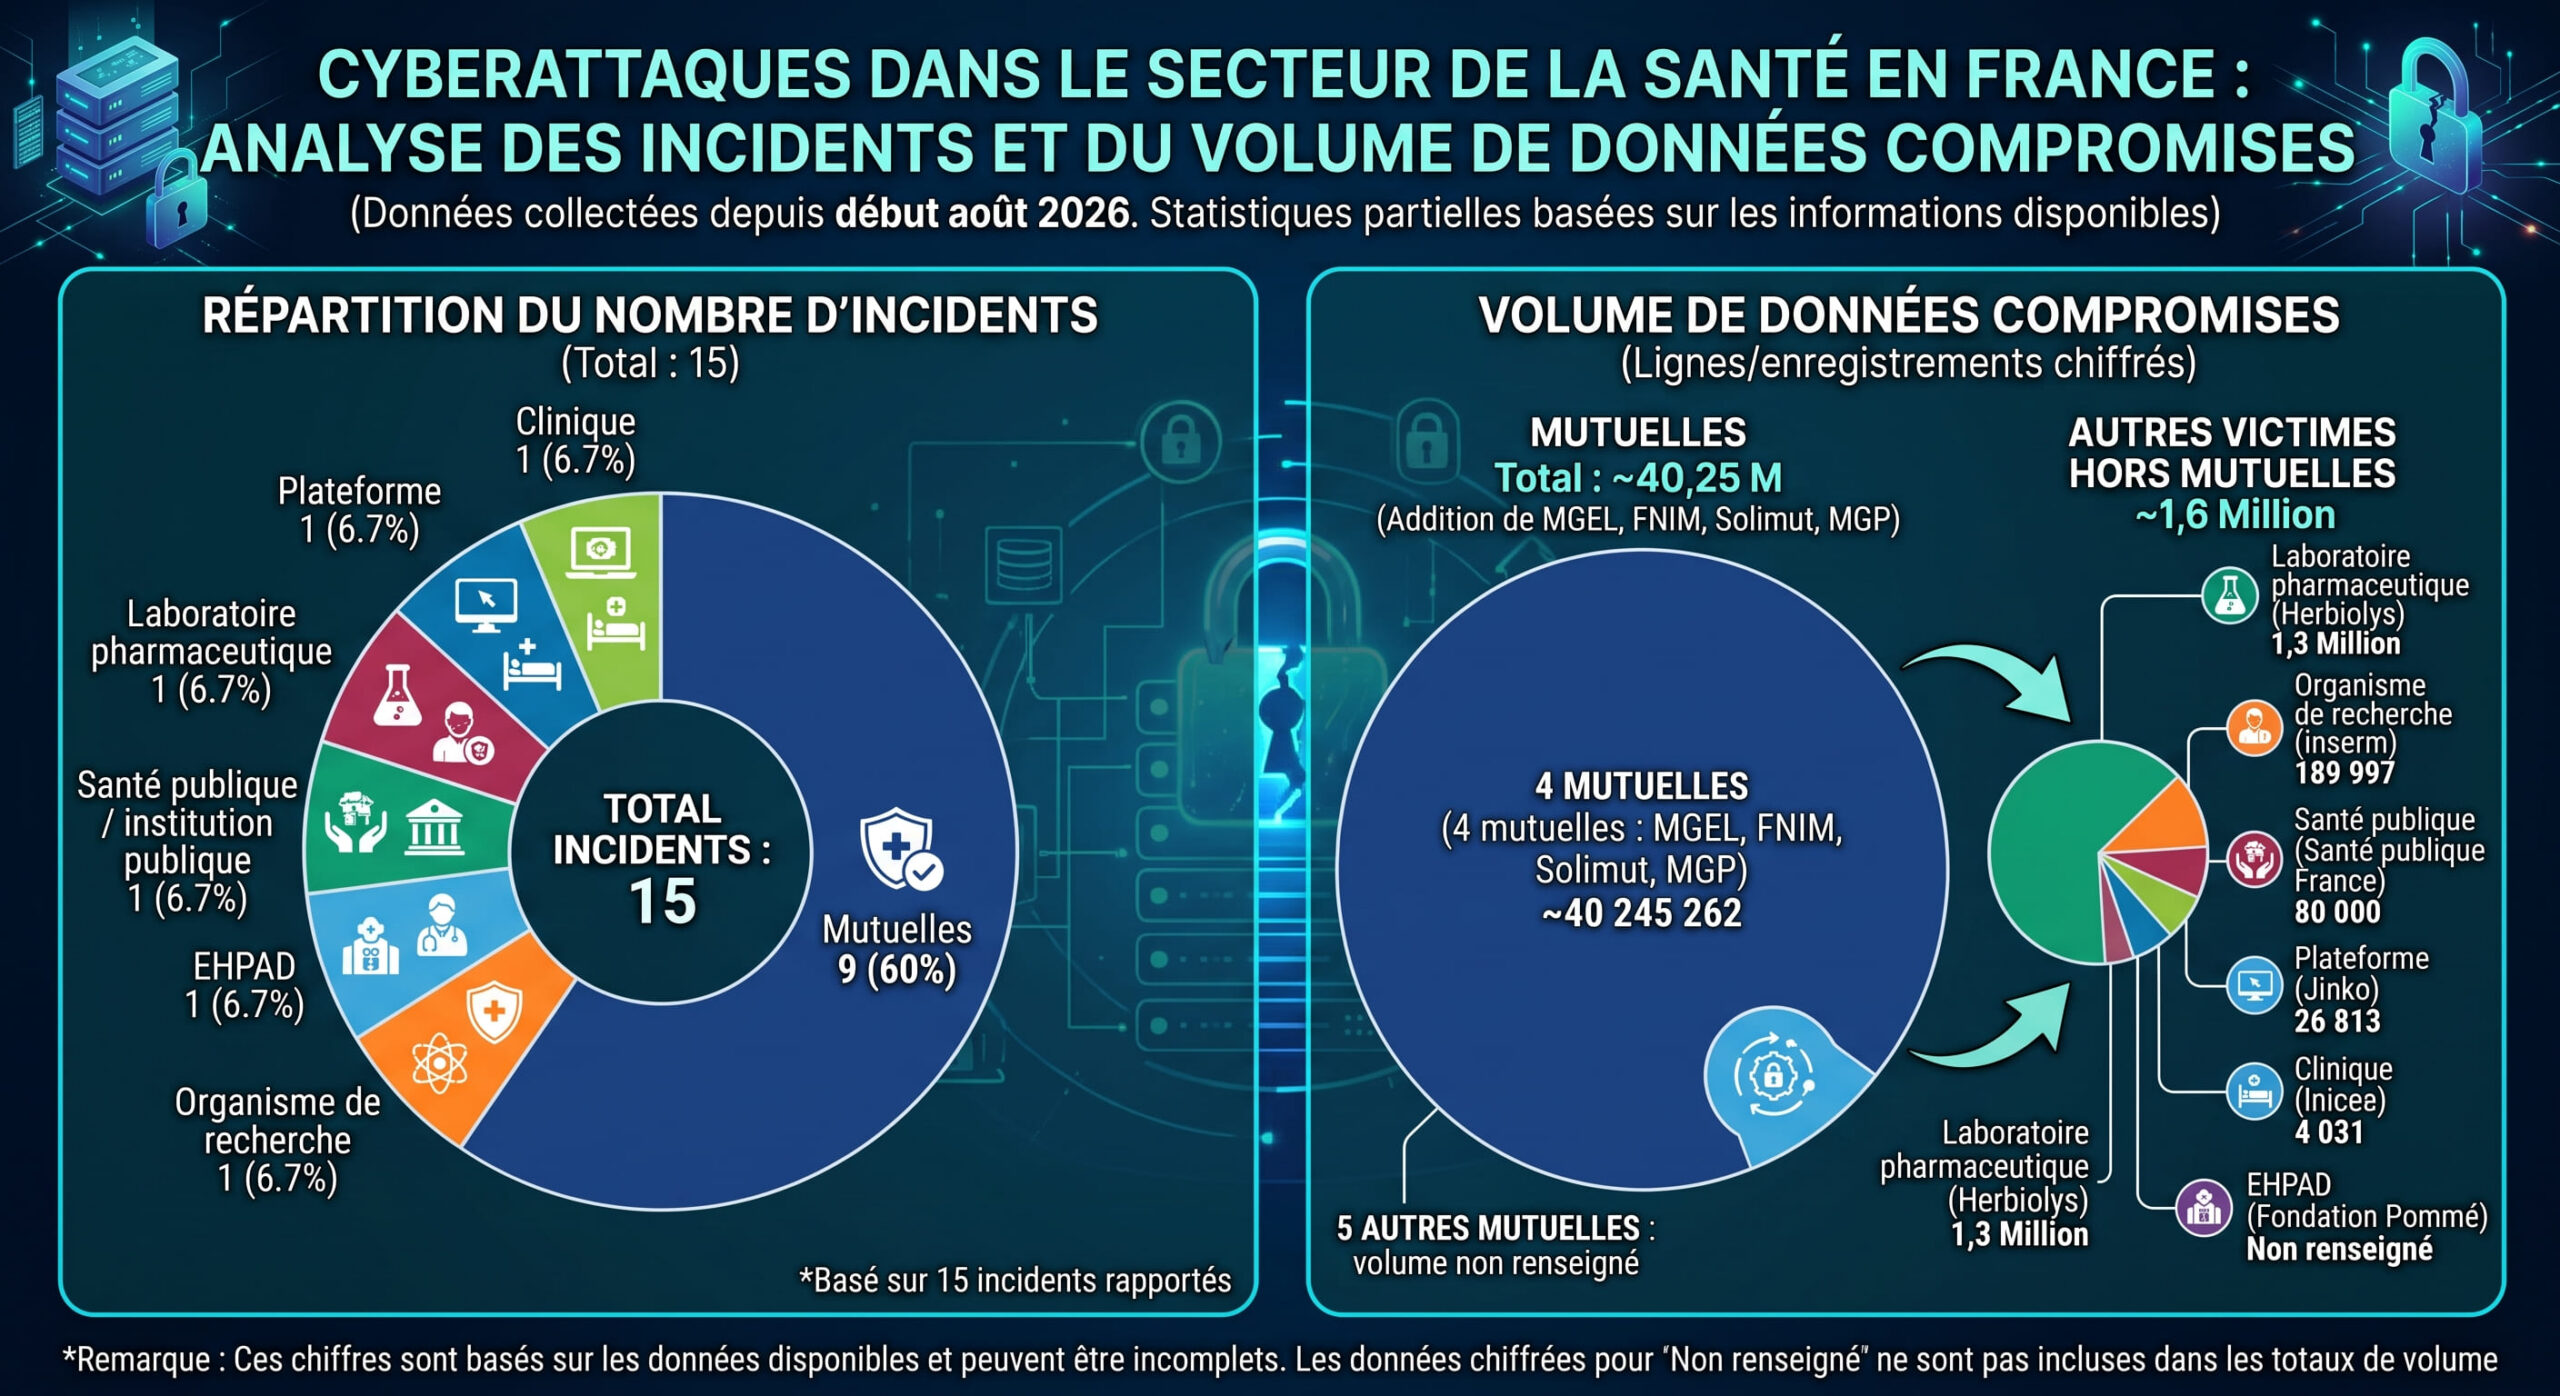
    Neuf des 15 cyberattaques recensées par l’Observatoire cyber HTI contre des entités de santé françaises depuis le 1er août 2026 visent des mutuelles, soit 60 %. Les six autres concernent des plateformes, des laboratoires, des établissements de soins et des organismes de recherche.

    Plus de 40 millions de lignes

    Les attaques contre les mutuelles représentent plus de 40 millions de lignes de données compromises, soit plus de 96 % des volumes chiffrés de l’échantillon. La seule compromission revendiquée contre la MGEL porte sur 38,8 millions de lignes, dont des centaines de milliers d’IBAN. Solimut Mutuelle évoque plus d’un million d’assurés concernés. La Mutuelle Générale de Prévoyance est associée à une fuite revendiquée de 133 018 IBAN.

    Sept incidents passent par un prestataire

    Sept des 15 incidents sont liés à un prestataire ou à un service tiers. La faille Almerys expose à elle seule cinq complémentaires : Mutuelle Entrain, Apivia, LMP, Intériale et Generali.

    Lecture : le chiffre mesure un déplacement de la menace de l’hôpital vers les complémentaires santé, dont les bases combinent identité, coordonnées et données bancaires. Neuf incidents sont confirmés, six reposent sur des revendications de cybercriminels.

    Source : Observatoire cyber HTI, 15 incidents recensés du 1er août au 14 septembre 2026, détaillés dans l’analyse « Cyber : 60 % des cyberattaques depuis le mois d’août en France concernent des mutuelles » (14 septembre 2026) · fiabilité : mixte (9 confirmés, 6 revendiqués).

  • Cyber : 60 % des cyberattaques depuis le mois d’août en France concernent des mutuelles

    Cyber : 60 % des cyberattaques depuis le mois d’août en France concernent des mutuelles

    Les mutuelles plus ciblées car concentrant des données plus monétisables

    Le mois d’août et le début du mois de septembre confirment une tendance déjà observée dans le secteur : l’attaque du système de santé ne passe pas nécessairement par l’hôpital. Sur les 15 incidents recensés depuis le 1er août dans notre échantillon, neuf concernent des mutuelles, soit 60 % du total. À eux seuls, les organismes de complémentaire santé constituent ainsi la première catégorie de victimes, devant les plateformes, laboratoires, établissements de soins ou organismes de recherche.

    Cette concentration n’est pas anodine. Les données détenues par les complémentaires santé combinent plusieurs catégories particulièrement intéressantes pour les cybercriminels : identité, coordonnées, informations contractuelles et surtout données bancaires.

    Plus de 40 millions de lignes compromises depuis août pour les attaques visant les mutuelles

    Les cas de la MGEL, de Solimut Mutuelle ou de la Mutuelle Générale de Prévoyance illustrent cette logique. La compromission revendiquée contre la MGEL porte ainsi sur plus de 38,8 millions de lignes et fait apparaître notamment des centaines de milliers d’IBAN. Solimut fait de son côté état d’une attaque susceptible d’avoir concerné plus d’un million d’assurés, tandis que la MGP est associée à une fuite revendiquée de 133 018 IBAN.

    Le risque ne se limite donc pas à la simple réutilisation d’adresses e-mail. La combinaison identité + coordonnées + données financières augmente la valeur potentielle des bases exfiltrées, notamment pour des campagnes de fraude ou d’hameçonnage très ciblées

    À l’inverse, les données de santé apparaissent moins fréquemment dans l’échantillon : elles sont explicitement identifiées dans le cas de Jinko, dont la plateforme accompagne des personnes atteintes de cancer. La compromission potentielle y est particulièrement sensible puisque les fichiers évoqués comprennent des éléments liés au parcours de soins et des échanges privés.

    Les mutuelles représentent 60 % des incidents mais plus de 96 % des volumes chiffrés. - @H&TI
    Les mutuelles représentent 60 % des incidents mais plus de 96 % des volumes chiffrés. – @H&TI

    Le prestataire devient un point de concentration du risque

    Autre enseignement : la chaîne de sous-traitance constitue un multiplicateur d’impact. Sept des 15 incidents recensés sont associés à un prestataire ou à une compromission de service tiers. L’incident Almerys est particulièrement révélateur : une même faille affecte ou expose plusieurs complémentaires – Mutuelle Entrain, Apivia, LMP, Intériale et Generali -, transformant une attaque contre un intermédiaire en une série d’incidents pour ses clients.

    Ce phénomène change l’équation de la cybersécurité. La robustesse d’une mutuelle ne dépend plus uniquement de son propre système d’information : elle dépend aussi de celle de son écosystème de fournisseurs. La concentration des services numériques et des données chez quelques opérateurs peut donc créer des effets domino particulièrement importants.

    Une menace qui reste opportuniste, mais de plus en plus structurée

    Sur les 15 cas, neuf sont confirmés et six reposent encore sur des revendications de cybercriminels. Les modes opératoires sont eux aussi variés : intrusions directes, compromission d’un prestataire, accès à des plateformes ou mise en vente de bases de données.

    L’enjeu n’est donc pas seulement le nombre d’attaques. C’est la capacité d’une seule compromission à produire un volume considérable de données exploitables, parfois au-delà de la victime initiale. Les 38,8 millions de lignes revendiquées pour la MGEL, par exemple, montrent que le volume des informations exposées peut rapidement dépasser celui des personnes directement concernées.

    Cette séquence de rentrée dessine ainsi un paysage où la cybersécurité du secteur santé se joue de moins en moins organisation par organisation. Mutuelles, plateformes et prestataires forment désormais une même surface d’attaque, avec des interdépendances qui rendent la sécurisation de la chaîne numérique aussi stratégique que celle des systèmes de soins eux-mêmes.

    Pourquoi cela compte : la sécurité d’une mutuelle dépend désormais de celle de ses prestataires. Une seule faille chez un intermédiaire comme Almerys devient une série d’incidents pour ses clients.

    Source : Observatoire cyber HTI, 15 incidents recensés du 1er août au 14 septembre 2026 · fiabilité : mixte (9 confirmés, 6 revendiqués).

  • Hôpital Privé de la Loire : la CNIL détaille trois manquements techniques, une check-list transposable dès maintenant pour tout établissement de santé

    Le 3 septembre 2026, la CNIL a prononcé une sanction de 500 000 euros contre l’Hôpital Privé de la Loire (Ramsay Santé), après une violation de données ayant exposé les informations de 524 867 patients et 202 246 tiers de confiance à l’été 2025.

    Le contrôle a mis en évidence des manquements aux articles 32 et 34 du RGPD, portant sur la sécurité des données et l’information des personnes concernées.

    Les manquements sanctionnés dessinent une check-list de conformité transposable à tout établissement de santé : authentification externe sans VPN ni MFA, absence de gestion des habilitations par équipe de soins (un compte unique compromis donnant accès à l’ensemble des patients), et absence de détection d’activité suspecte, qui a permis à l’attaquant d’explorer le dossier patient informatisé plusieurs jours sans être repéré.

    La CNIL sanctionne aussi l’absence d’information des 202 246 tiers de confiance, rappelant que l’obligation de notification RGPD dépasse la seule patientèle directe. Elle précise par ailleurs sa méthodologie de calcul de l’amende, fondée sur le nombre de personnes concernées, la nature des données et les capacités financières de l’hôpital, une référence utile pour évaluer un risque comparable.

    La sanction s’accompagne d’un calendrier correctif de trois à quinze mois selon les mesures.

    Source : CNIL, communiqué du 3 septembre 2026 (délibération de la formation restreinte n°SAN-2026-009 du 21 juillet 2026) · fiabilité : officielle

  • Cyberattaque sur Alaxione : les versions de l’entreprise et du pirate s’opposent sur l’ampleur des données touchées

    L’incident illustre une difficulté récurrente dans la gestion des cyberattaques : l’écart entre la communication de l’entreprise attaquée et les preuves publiées par l’attaquant. Tant qu’un audit indépendant n’a pas tranché, les deux versions coexistent. La distinction entre environnement de test et environnement de production est ici déterminante sur le plan réglementaire. Si les données proviennent d’une copie de production contenant des informations réelles, l’incident relève du régime renforcé applicable aux données de santé au sens du RGPD, avec une obligation de notification à la CNIL et aux personnes concernées. Si elles sont fictives ou anonymisées, l’obligation ne s’applique pas de la même façon. Cette qualification, pour l’instant non tranchée, conditionne donc la suite du dossier bien plus que le volume de données annoncé.

    Au-delà du contenu strictement médical, les données de rendez-vous et de messagerie posent un risque spécifique : relier une personne à un praticien, une date et un motif de consultation peut révéler une information de santé par déduction, même sans diagnostic explicite dans la base.

    Les faits 

    Alaxione, entreprise française de e-santé dont la plateforme gère des rendez-vous médicaux et la relation entre patients et professionnels de santé, a confirmé avoir subi une intrusion informatique. Selon l’entreprise, l’accès non autorisé aurait concerné un serveur de test, sans donnée médicale réelle.

    Le cybercriminel présente une version différente. Il affirme avoir récupéré 12,8 Go de données, soit environ 18 millions de lignes issues de plusieurs tables : 6,8 millions de profils utilisateurs, plus de 10,1 millions de rendez-vous et plus de 270 000 discussions.

    Le site Cyberattaque.org a analysé un échantillon de 1 000 lignes, qui ferait apparaître des colonnes liées à des informations personnelles : nom, prénom, coordonnées, date de naissance, adresse, profession, médecin traitant, champs prévus pour le numéro de sécurité sociale, ainsi que des données bancaires comme l’IBAN et le BIC. La présence d’une colonne dans une base ne signifie toutefois pas qu’elle est remplie pour tous les utilisateurs, et un échantillon de 1 000 lignes ne permet pas de conclure que les millions d’enregistrements revendiqués sont authentiques.

    De nouvelles captures publiées par le pirate montreraient une interface phpMyAdmin accessible depuis une adresse de préproduction, ce qui semble confirmer que l’environnement touché était lié à une instance de test. Reste la question centrale : les données provenaient-elles d’un jeu fictif, anonymisé, ou d’une copie temporaire de production contenant des données réelles, comme l’affirme le pirate ?

    Plusieurs éléments alimentent le doute : des adresses e-mail publiées correspondraient à des comptes existants, certaines avec des alias mentionnant Doctolib ou PointVision, et plusieurs auraient déjà figuré dans d’anciennes fuites.

  • Expo du fabriqué en France : Bioserenity, Carmat, Ergosanté et Robocath à l’Élysée (18-19/01/2020)

    « Montrer la diversité, la qualité [et] le dynamisme de ce qui est fabriqué partout en France. » C’est l’objectif affiché de l’exposition du fabriqué en France, organisée au palais de l’Élysée les 18 et 19 janvier 2020 (communiqué). « Ce sont 120 objets, ambassadeurs de nos départements de métropole et d’Outre-mer » qui seront exposés dans les locaux de la Présidence de la République, précise l’Élysée.

    Le secteur de la santé numérique sera représentée au cours de l’événement à travers plusieurs innovations phares du secteur :

    • Bioserenity représentera le département de l’Aube avec son « cardionaute pédiatrie » ;
    • Carmat représentera les Yvelines avec son cœur artificiel ;
    • Ergosanté représentera le département du Gard avec Shiva, un exosquelette multifonctions ;
    • Robocath représentera la Seine-Maritime avec un robot chirurgical.

    L’ensemble des produits de l’exposition sont présentés sur le site de l’Élysée, accessible via ce lien.

    Les inscriptions sont à réaliser en ligne ici (nombre de places limité).